« Se connecter avec Google » sur un wallet crypto, c'est pratique. Ce week-end, on a vu le prix de ce confort.
Keplr, un wallet très utilisé dans l'écosystème Cosmos, a suspendu samedi la connexion via Google et Apple. Des utilisateurs voyaient partir des fonds sans avoir rien signé. La faille ne venait pas de Keplr mais de Web3Auth, le service (propriété de Consensys, l'éditeur de MetaMask) qui gère ces connexions « sociales ».
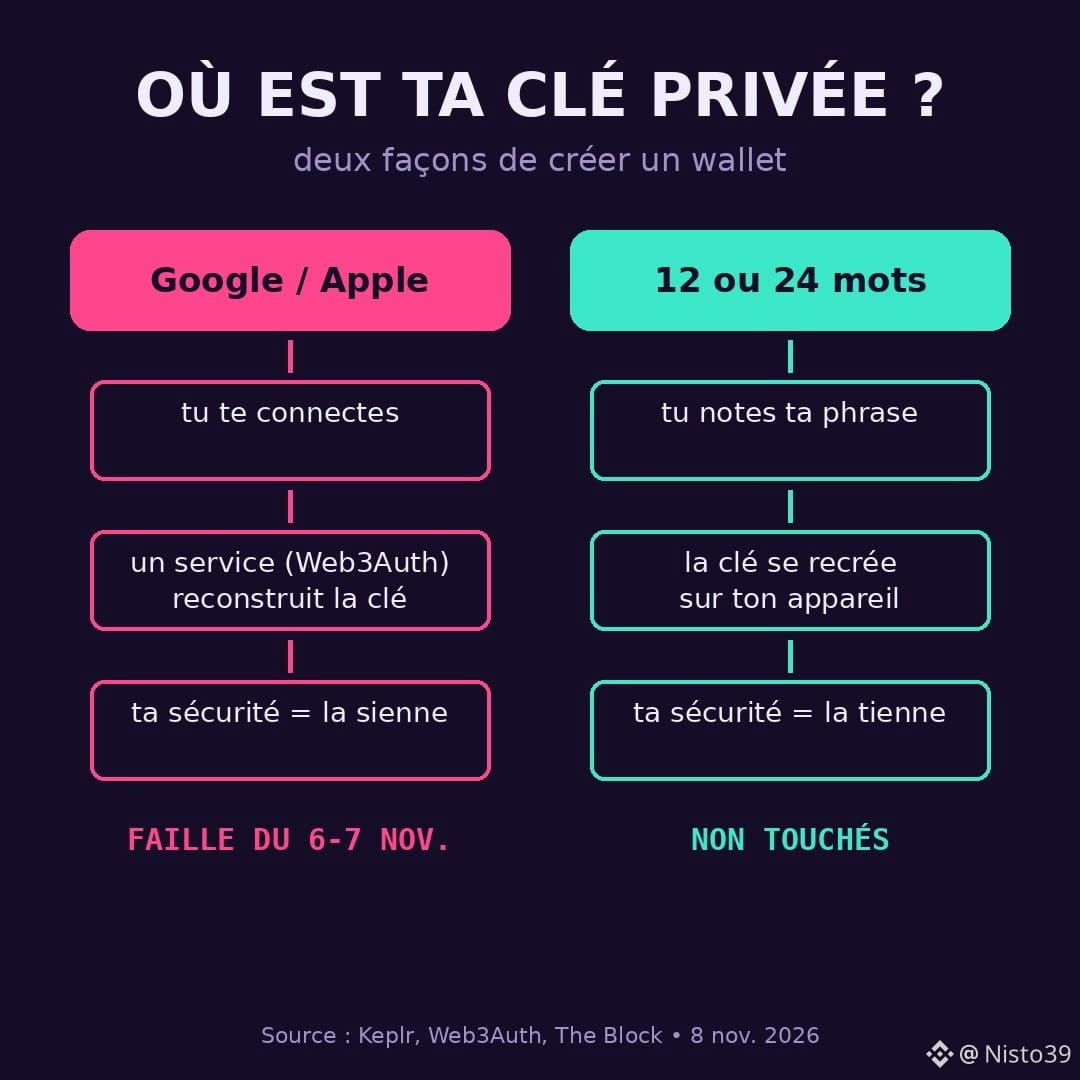
Un wallet, c'est une clé privée, un secret qui signe chaque paiement. Avec la connexion sociale, tu ne vois jamais ce secret. Un service le reconstitue pour toi à chaque connexion. Si ce service a un trou, ta clé aussi.
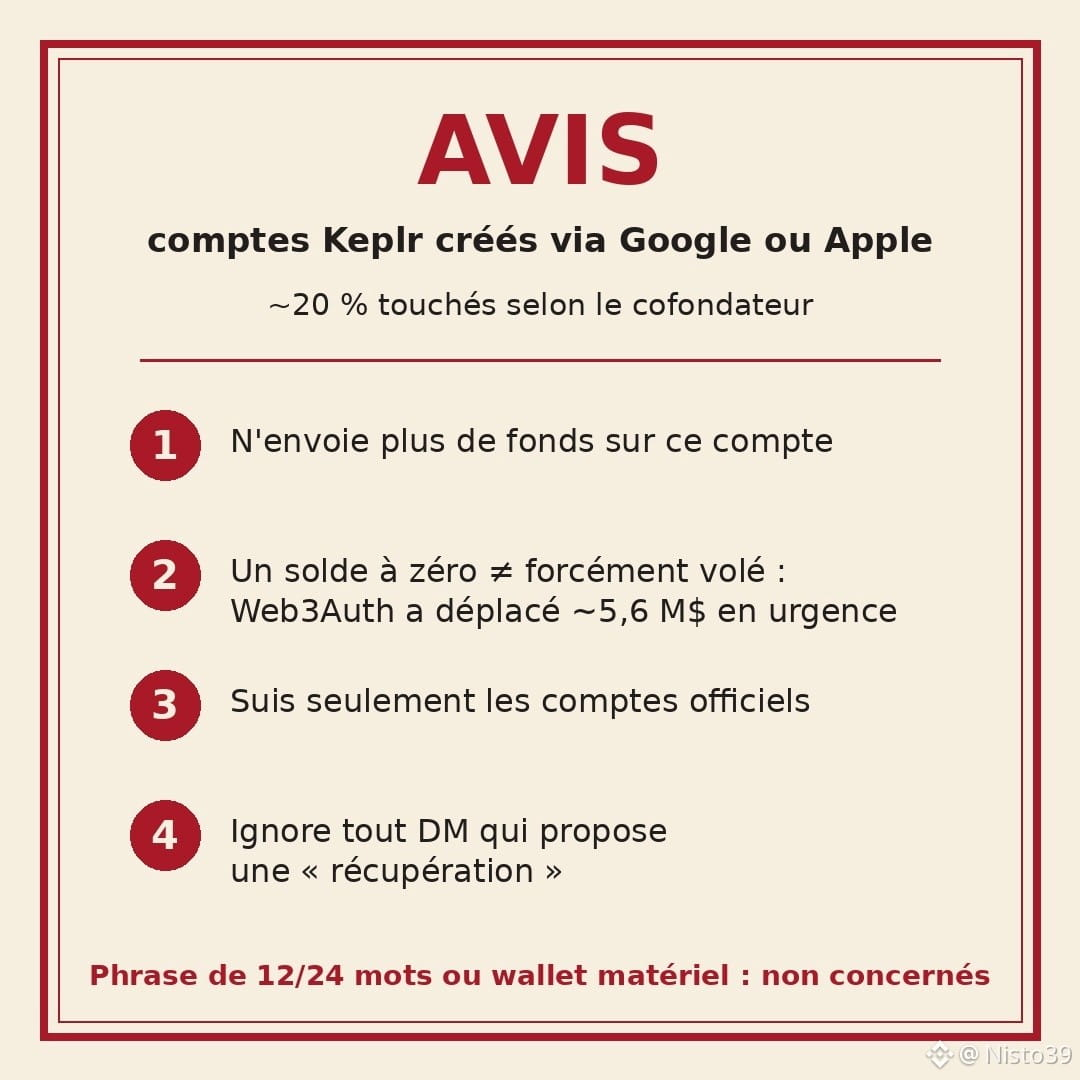
Les chiffres connus : environ 20 % des comptes Keplr créés via Google ou Apple seraient touchés, selon le cofondateur Josh Lee. Web3Auth dit avoir vidé en urgence des wallets exposés avant l'attaquant, en passant par le même chemin. Dimanche, ses 12 adresses de récupération contenaient environ 5,6 millions de dollars (The Block). Donc un solde à zéro ne veut pas forcément dire « volé ». Ni « sauvé ».
Pas touchés : les wallets créés avec une phrase de récupération (12 ou 24 mots) ou un wallet matériel.
Ce que je retiens : la connexion sociale n'est pas une arnaque, c'est un compromis. Tu échanges la peur de perdre tes 12 mots contre une dépendance à une entreprise. Des détenteurs de $ATOM et $INJ viennent de le découvrir.
Si tu es concerné : n'envoie plus rien sur ce compte, suis uniquement les comptes officiels de Keplr et Web3Auth, et ignore tout message privé qui propose une « récupération ».
Sources : The Block, Keplr, Web3Auth, 7-8 nov. 2026. Pas un conseil financier.
Tu préfères risquer d'oublier 12 mots, ou dépendre d'un service que tu ne contrôles pas ?
#Keplr #Web3Auth #CryptoSecurity #Cosmos #CryptoNews
Keplr, un wallet très utilisé dans l'écosystème Cosmos, a suspendu samedi la connexion via Google et Apple. Des utilisateurs voyaient partir des fonds sans avoir rien signé. La faille ne venait pas de Keplr mais de Web3Auth, le service (propriété de Consensys, l'éditeur de MetaMask) qui gère ces connexions « sociales ».
Un wallet, c'est une clé privée, un secret qui signe chaque paiement. Avec la connexion sociale, tu ne vois jamais ce secret. Un service le reconstitue pour toi à chaque connexion. Si ce service a un trou, ta clé aussi.
Les chiffres connus : environ 20 % des comptes Keplr créés via Google ou Apple seraient touchés, selon le cofondateur Josh Lee. Web3Auth dit avoir vidé en urgence des wallets exposés avant l'attaquant, en passant par le même chemin. Dimanche, ses 12 adresses de récupération contenaient environ 5,6 millions de dollars (The Block). Donc un solde à zéro ne veut pas forcément dire « volé ». Ni « sauvé ».
Pas touchés : les wallets créés avec une phrase de récupération (12 ou 24 mots) ou un wallet matériel.
Ce que je retiens : la connexion sociale n'est pas une arnaque, c'est un compromis. Tu échanges la peur de perdre tes 12 mots contre une dépendance à une entreprise. Des détenteurs de $ATOM et $INJ viennent de le découvrir.
Si tu es concerné : n'envoie plus rien sur ce compte, suis uniquement les comptes officiels de Keplr et Web3Auth, et ignore tout message privé qui propose une « récupération ».
Sources : The Block, Keplr, Web3Auth, 7-8 nov. 2026. Pas un conseil financier.
Tu préfères risquer d'oublier 12 mots, ou dépendre d'un service que tu ne contrôles pas ?
#Keplr #Web3Auth #CryptoSecurity #Cosmos #CryptoNews