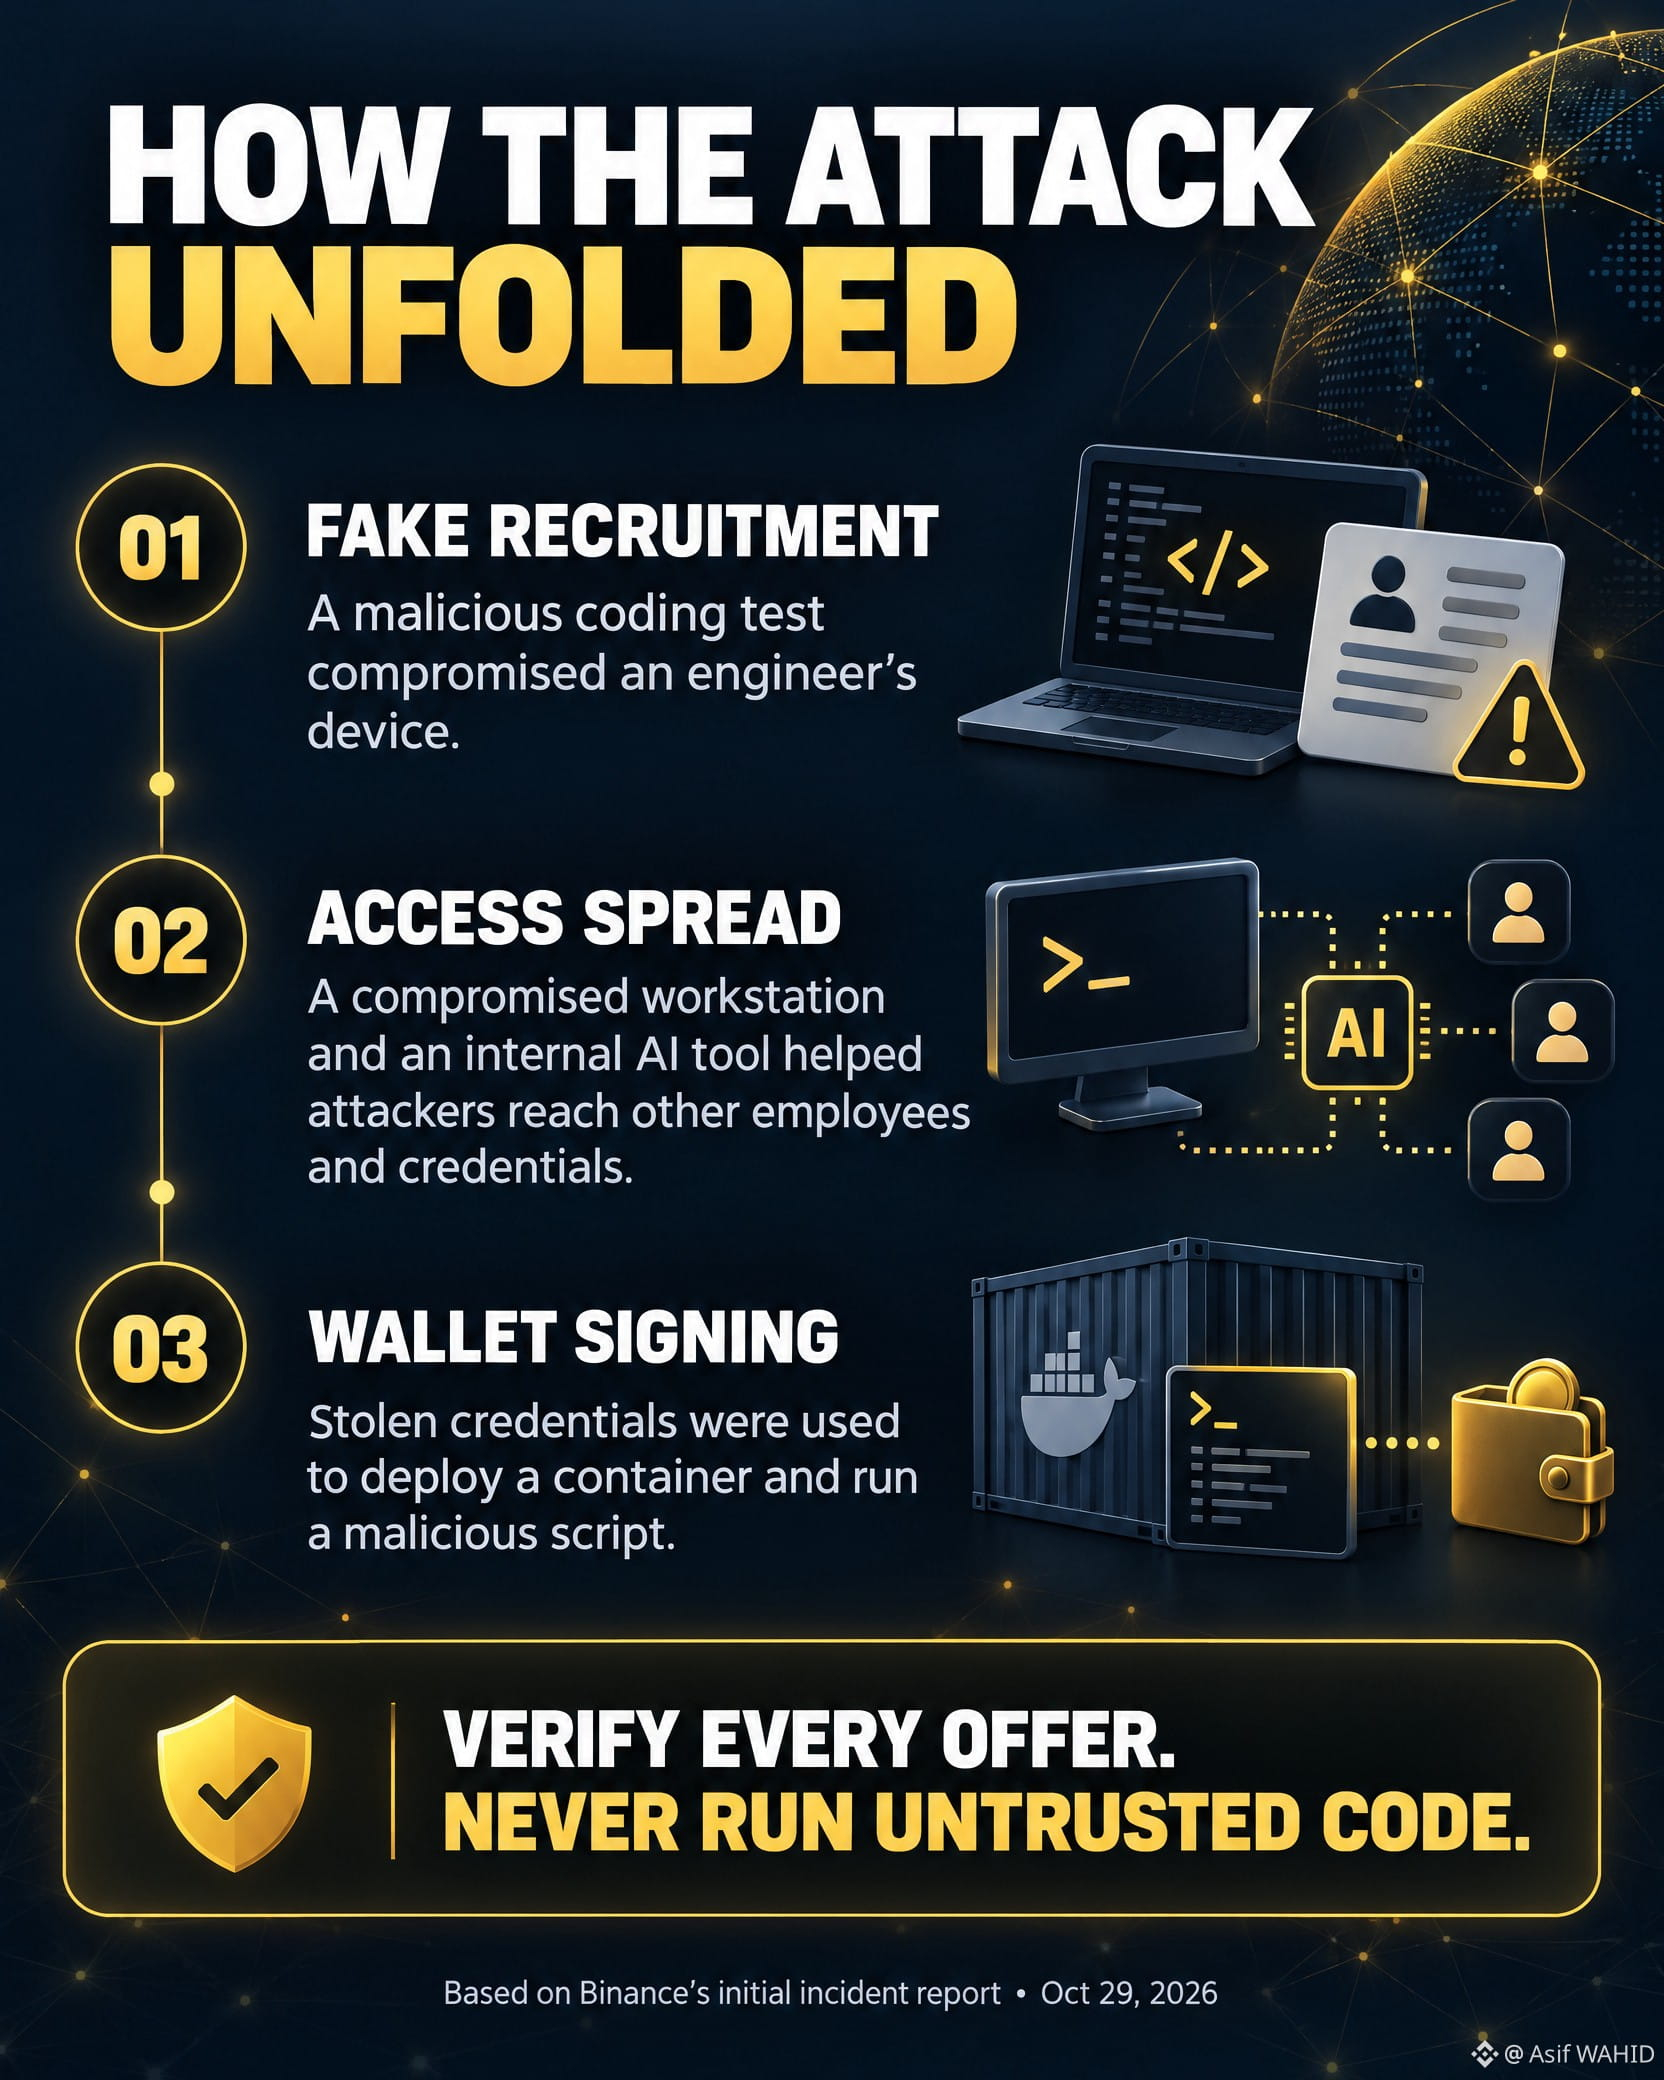
$BTC Laporan awal Binance menyebutkan bahwa para penyerang pertama-tama menyusupi seorang engineer melalui proses rekrutmen palsu. “Tugas uji coba” tersebut berisi malware yang berhasil menghindari deteksi. Para penyerang kemudian menggunakan workstation yang telah disusupi dan alat AI internal untuk mendapatkan akses ke perangkat dan kredensial karyawan lain.
> Pada 29 Oktober, mereka menggunakan kredensial tersebut untuk menerapkan sebuah kontainer dan menjalankan skrip berbahaya yang menargetkan operasi penandatanganan dompet.
> Pelajaran bagi setiap profesional kripto: verifikasi perekrut secara mandiri, jangan pernah menjalankan kode yang tidak tepercaya di perangkat kerja, dan anggap permintaan akses yang tidak terduga sebagai risiko keamanan—meskipun melibatkan alat yang sudah dikenal.
> **Di dunia kripto, keamanan dimulai dari manusia maupun teknologi. Tetap waspada.**
$AAPLB
#Binance #CryptocurrencyWealth #cyberToken #Web3
#BinanceReopensWithdrawalsForMoreAssets