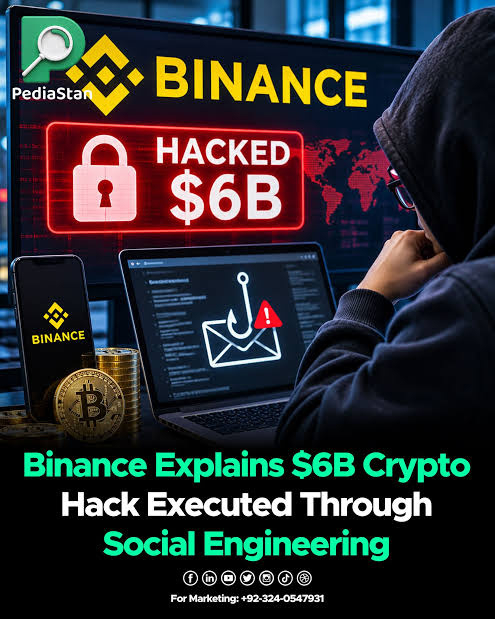
🚨 SERANGAN BINANCE SENILAI $6.34 MILIAR:
BAGAIMANA PERETAS MEMBALIKKAN SISTEM KEAMANAN BURSA ITU UNTUK MENYERANGNYA!
Bagaimana jika peretas tak perlu mencuri kunci privat Anda untuk mencuri kripto Anda? what😶 👀
Itulah pelajaran mengerikan dari insiden keamanan Binance yang dilaporkan.
Begini kronologi serangannya:
🔴 1. REKAYASA SOSIAL Para penyerang dilaporkan menggunakan wawancara perekrutan palsu untuk mengelabui seorang insinyur agar mengunduh malware yang menyamar sebagai tugas pemrograman.
🔴 2. PERANGKAT KARYAWAN DIRETAS Perangkat lunak berbahaya itu menyusupi komputer seorang karyawan, memberi para penyerang pijakan awal di dalam organisasi.
🔴 3. PERGERAKAN LATERAL Mereka dilaporkan mengeksploitasi kredensial karyawan yang dicuri, akses internal, dan izin penerapan untuk menyusup lebih jauh ke dalam infrastruktur Binance.
🔴 4. INFRASTRUKTUR DOMPET DIRETAS Para penyerang menyalahgunakan infrastruktur penandatanganan dompet. Mereka tidak serta-merta perlu mengekstrak kunci privat itu sendiri.
🔴 5. EKSPLOITASI EIP-7702 Di sinilah situasinya menjadi sangat menarik.
Para penyerang dilaporkan menyalahgunakan mekanisme delegasi EIP-7702 Ethereum untuk menetapkan izin eksekusi tanpa otorisasi pada dompet.
🔴 6. TRANSFER KRIPTO Transaksi tanpa otorisasi pun terjadi di berbagai jaringan blockchain.
👇 MARI BERDISKUSI:
Menurut Anda, apakah bursa terpusat bisa mencapai penyimpanan aset yang benar-benar aman, atau penyimpanan mandiri tetap menjadi pilihan yang lebih baik?
$SOL $BTC $BNB
##Binance #CryptoSecurity #Blockchain #Ethereum #EIP7702 #CyberSecurity urity #CryptoNews #MPC #Binance98PercentReplenished
BAGAIMANA PERETAS MEMBALIKKAN SISTEM KEAMANAN BURSA ITU UNTUK MENYERANGNYA!
Bagaimana jika peretas tak perlu mencuri kunci privat Anda untuk mencuri kripto Anda? what😶 👀
Itulah pelajaran mengerikan dari insiden keamanan Binance yang dilaporkan.
Begini kronologi serangannya:
🔴 1. REKAYASA SOSIAL Para penyerang dilaporkan menggunakan wawancara perekrutan palsu untuk mengelabui seorang insinyur agar mengunduh malware yang menyamar sebagai tugas pemrograman.
🔴 2. PERANGKAT KARYAWAN DIRETAS Perangkat lunak berbahaya itu menyusupi komputer seorang karyawan, memberi para penyerang pijakan awal di dalam organisasi.
🔴 3. PERGERAKAN LATERAL Mereka dilaporkan mengeksploitasi kredensial karyawan yang dicuri, akses internal, dan izin penerapan untuk menyusup lebih jauh ke dalam infrastruktur Binance.
🔴 4. INFRASTRUKTUR DOMPET DIRETAS Para penyerang menyalahgunakan infrastruktur penandatanganan dompet. Mereka tidak serta-merta perlu mengekstrak kunci privat itu sendiri.
🔴 5. EKSPLOITASI EIP-7702 Di sinilah situasinya menjadi sangat menarik.
Para penyerang dilaporkan menyalahgunakan mekanisme delegasi EIP-7702 Ethereum untuk menetapkan izin eksekusi tanpa otorisasi pada dompet.
🔴 6. TRANSFER KRIPTO Transaksi tanpa otorisasi pun terjadi di berbagai jaringan blockchain.
👇 MARI BERDISKUSI:
Menurut Anda, apakah bursa terpusat bisa mencapai penyimpanan aset yang benar-benar aman, atau penyimpanan mandiri tetap menjadi pilihan yang lebih baik?
$SOL $BTC $BNB
##Binance #CryptoSecurity #Blockchain #Ethereum #EIP7702 #CyberSecurity urity #CryptoNews #MPC #Binance98PercentReplenished