
🚨 INSIDEN KEAMANAN BINANCE 29 OKTOBER: PERINGATAN YANG HARUS DITANGGAPI SERIUS OLEH SELURUH INDUSTRI KRIPTO.
Binance telah membagikan lebih banyak detail tentang bagaimana serangan 29 Oktober terjadi, dan temuan ini menyoroti kelemahan besar yang perlu ditangani oleh setiap platform kripto.
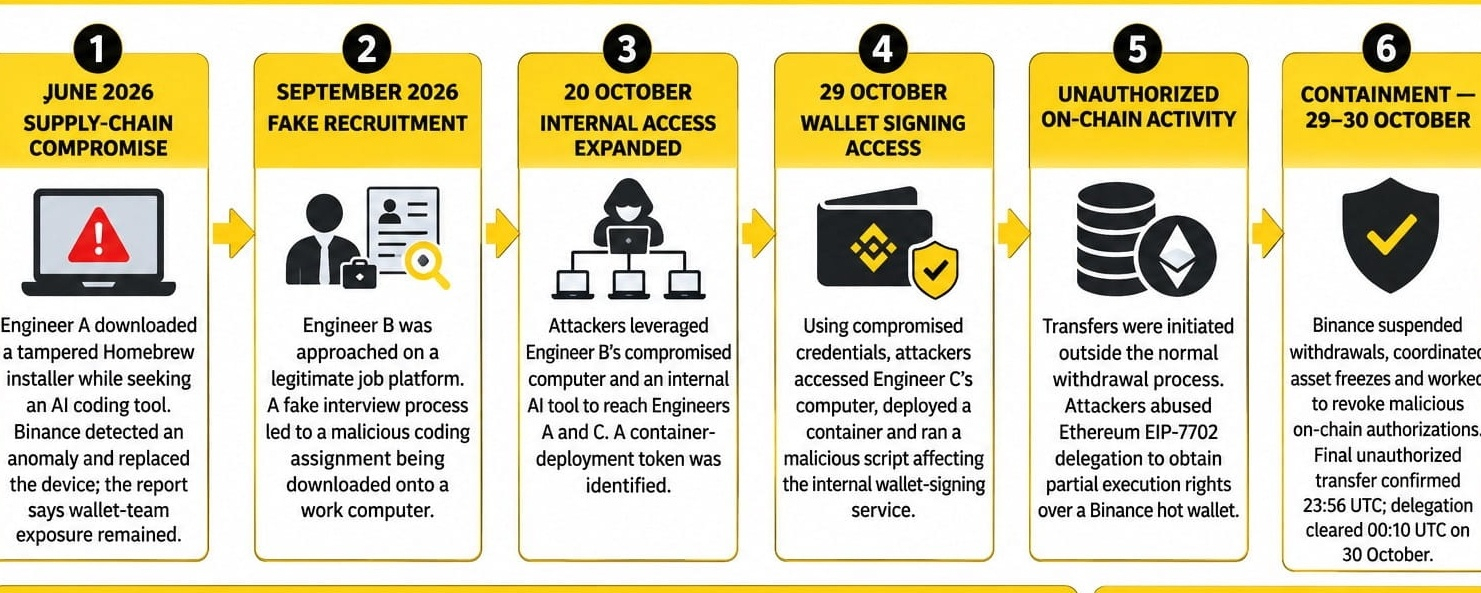
Menurut pembaruan investigasi Binance pada 3 November, ini bukan sekadar kasus seseorang mencuri kunci privat. Para penyerang dilaporkan menggunakan wawancara perekrutan palsu, perangkat lunak berbahaya, dan akses karyawan yang telah disusupi untuk memasuki sistem internal.
Berikut temuan-temuan utamanya:
🔹 Bagaimana serangan ini dimulai?
Menurut laporan, para penyerang mendekati karyawan melalui wawancara kerja palsu dan perangkat lunak berbahaya, hingga akhirnya menyusup ke perangkat dan kredensial internal.
🔹 Bagaimana mereka menjangkau operasional dompet?
Akses internal yang telah disusupi digunakan bersama penyalahgunaan mekanisme otorisasi EIP-7702 Ethereum untuk mendapatkan hak eksekusi tanpa izin atas dompet hot Binance.
🔹 Apa yang terdampak?
Sekitar $6,34 miliar aset digital terlibat, termasuk XRP, SOL, OP, BTC, dan ETH.
🔹 Perkembangan pemulihan Binance
Pada 31 Oktober, Binance melaporkan bahwa sekitar $2,85 miliar telah dibekukan atau dicegat, sementara 98% aset token yang terdampak telah diganti.
🔹 Siapa yang bertanggung jawab?
Binance menyatakan bahwa FBI mengaitkan insiden tersebut dengan Korea Utara (DPRK).
🔹 Apa yang dilakukan Binance sejak saat itu?
Bursa tersebut mengatakan telah membangun ulang sistem dompet yang terdampak, mengganti perangkat yang disusupi, meningkatkan kontrol akses, dan memulai peninjauan keamanan siber independen.
PERSPEKTIF PASAR SAYA:
Ada satu pelajaran penting yang sangat berkesan bagi saya: keamanan kripto bukan hanya soal kunci privat, dompet dingin, atau teknologi blockchain.
Terkadang, kerentanan terbesar justru terletak pada faktor manusia.
Wawancara palsu, satu unduhan perangkat lunak berbahaya, atau satu akun karyawan yang disusupi dapat menimbulkan risiko serius bagi seluruh platform keuangan.
Menurut saya, prioritas ke depannya adalah:
• Memperkuat keamanan internal dan perlindungan karyawan.
• Audit keamanan siber independen.
• Sistem otorisasi dompet yang lebih baik.
• Deteksi dan respons ancaman yang lebih cepat.
• Transparansi penuh dan perlindungan aset pengguna.
Kripto terus berkembang, tetapi sistem keamanannya harus berkembang lebih cepat lagi.
Menurut Anda, apa risiko keamanan terbesar: karyawan yang akunnya disusupi, serangan berbahaya berbasis AI, atau kerentanan dompet hot?
Mari berdiskusi.