Sekitar 6,34 miliar dolar AS dipindahkan dari Binance pada 29 Oktober. Laporan awal yang diumumkan @binance tadi malam menunjukkan bahwa dua titik masuk pertama yang digunakan penyerang adalah dua hal yang hampir dilakukan setiap hari oleh para profesional kripto: mencari alat pemrograman AI di mesin pencari untuk dipasang, dan mengikuti wawancara kerja untuk pindah perusahaan.
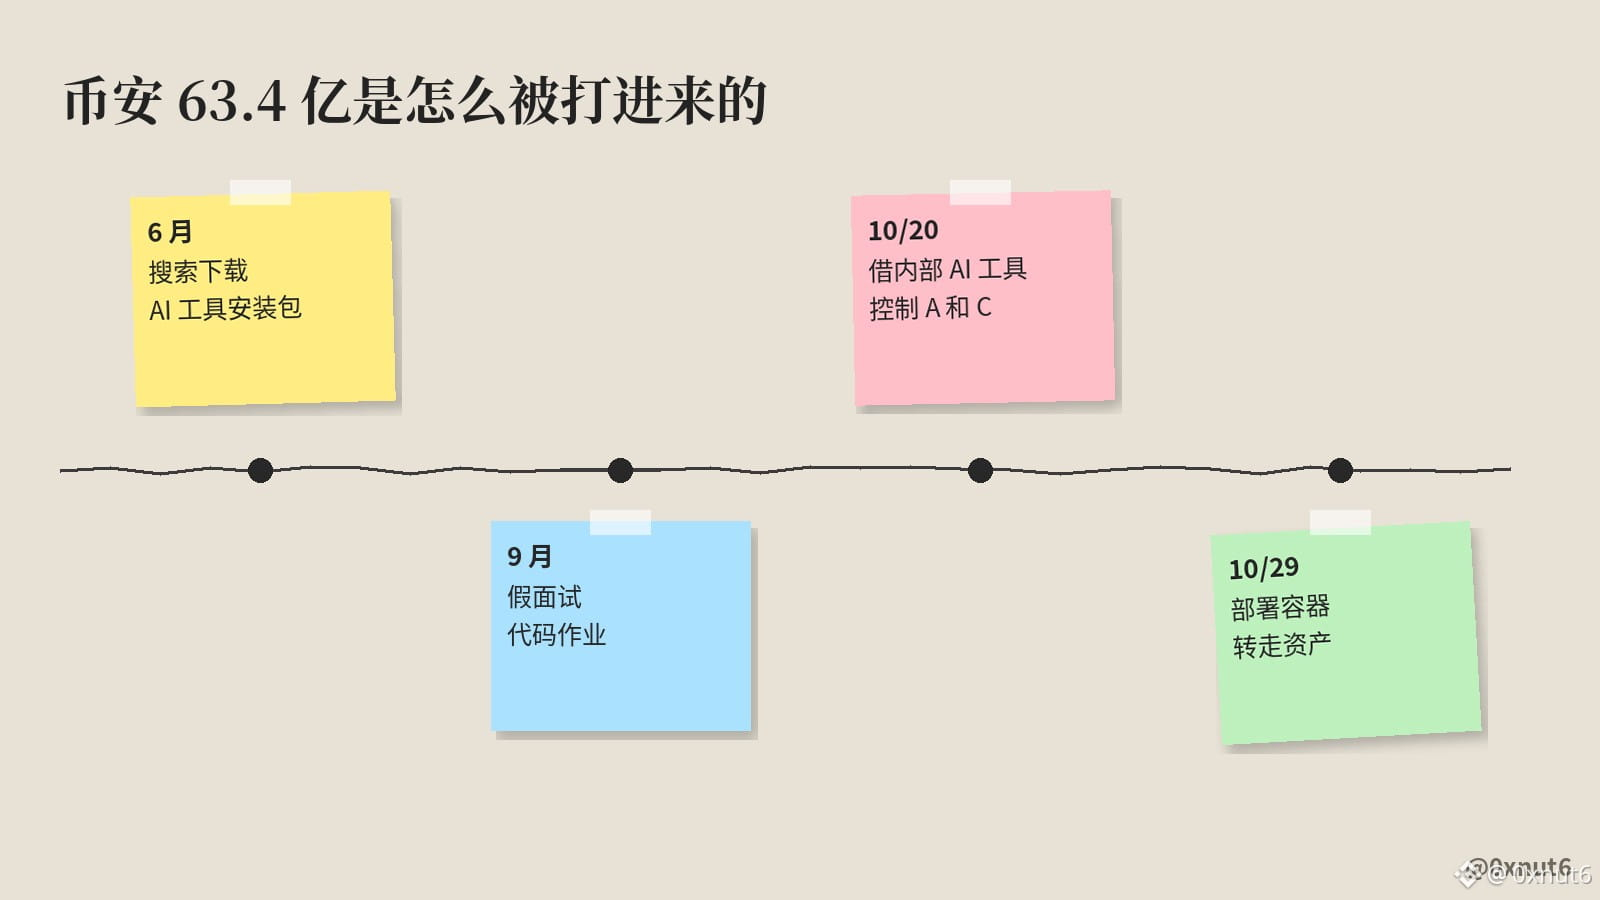
Titik masuk pertama terjadi pada Juni. Insinyur operasional dompet A mencari alat pemrograman AI populer, tetapi yang diunduhnya adalah paket instalasi Homebrew yang telah dimodifikasi. Tim keamanan Binance mendeteksi kejanggalan saat itu, lalu mengganti komputer dan merotasi kredensial. Mengganti komputer berhasil menghentikan upaya penyusupan itu, tetapi tidak dapat menarik kembali informasi yang sudah bocor: penyerang sudah mengetahui jabatan A dan identitas rekan-rekannya di tim dompet.
Titik masuk kedua terjadi pada September. Insinyur B dihubungi melalui platform pencarian kerja resmi oleh seseorang yang mengaku sebagai direktur proyek. Wawancara pertama dilakukan melalui video bersama HR, dan orang tersebut juga membagikan akun media sosial berisi foto pribadi serta video untuk mendapatkan kepercayaan. Pada wawancara kedua, orang lain yang mengaku sebagai CEO mengambil alih, lalu meminta B mengunduh tugas pemrograman ke komputer kerjanya. Repositori tersebut berjalan otomatis saat dipasang, mengganti pyenv di komputer dengan versi berbahaya dan menghubungkannya ke server penyerang. Perangkat lunak perlindungan endpoint saat itu tidak memberikan peringatan.
Langkah-langkah berikutnya bertumpu pada kedua komputer ini. Pada 20 Oktober, penyerang menggunakan komputer B dan sebuah alat AI internal untuk mengambil alih komputer A dan seorang insinyur dompet lainnya, C, lalu menemukan token deployment kontainer di komputer A. Pada 29 Oktober, penyerang menggunakan token tersebut untuk men-deploy kontainer dan memanggil layanan penandatanganan guna memindahkan aset.
Pendiri SlowMist, Yu Xian @evilcos, berpendapat bahwa ini adalah serangan berkelanjutan tingkat lanjut yang berlangsung selama berbulan-bulan. Setelah membaca laporan tersebut, orang-orang seharusnya memeriksa apakah mereka atau rekan kerja mereka rentan terhadap jenis penyusupan serupa. Binance mengatakan bahwa tahun ini mereka telah menggagalkan 57 upaya serupa yang diduga terkait dengan Korea Utara. Metodenya mencakup wawancara palsu, malware yang menyamar sebagai alat pengembangan populer, dan perangkat lunak konferensi video palsu. Dalam kasus ini, yang gagal dihentikan adalah paket instalasi yang ditemukan lewat pencarian pada Juni dan tugas wawancara pada September.
$BNB $BTC
Titik masuk pertama terjadi pada Juni. Insinyur operasional dompet A mencari alat pemrograman AI populer, tetapi yang diunduhnya adalah paket instalasi Homebrew yang telah dimodifikasi. Tim keamanan Binance mendeteksi kejanggalan saat itu, lalu mengganti komputer dan merotasi kredensial. Mengganti komputer berhasil menghentikan upaya penyusupan itu, tetapi tidak dapat menarik kembali informasi yang sudah bocor: penyerang sudah mengetahui jabatan A dan identitas rekan-rekannya di tim dompet.
Titik masuk kedua terjadi pada September. Insinyur B dihubungi melalui platform pencarian kerja resmi oleh seseorang yang mengaku sebagai direktur proyek. Wawancara pertama dilakukan melalui video bersama HR, dan orang tersebut juga membagikan akun media sosial berisi foto pribadi serta video untuk mendapatkan kepercayaan. Pada wawancara kedua, orang lain yang mengaku sebagai CEO mengambil alih, lalu meminta B mengunduh tugas pemrograman ke komputer kerjanya. Repositori tersebut berjalan otomatis saat dipasang, mengganti pyenv di komputer dengan versi berbahaya dan menghubungkannya ke server penyerang. Perangkat lunak perlindungan endpoint saat itu tidak memberikan peringatan.
Langkah-langkah berikutnya bertumpu pada kedua komputer ini. Pada 20 Oktober, penyerang menggunakan komputer B dan sebuah alat AI internal untuk mengambil alih komputer A dan seorang insinyur dompet lainnya, C, lalu menemukan token deployment kontainer di komputer A. Pada 29 Oktober, penyerang menggunakan token tersebut untuk men-deploy kontainer dan memanggil layanan penandatanganan guna memindahkan aset.
Pendiri SlowMist, Yu Xian @evilcos, berpendapat bahwa ini adalah serangan berkelanjutan tingkat lanjut yang berlangsung selama berbulan-bulan. Setelah membaca laporan tersebut, orang-orang seharusnya memeriksa apakah mereka atau rekan kerja mereka rentan terhadap jenis penyusupan serupa. Binance mengatakan bahwa tahun ini mereka telah menggagalkan 57 upaya serupa yang diduga terkait dengan Korea Utara. Metodenya mencakup wawancara palsu, malware yang menyamar sebagai alat pengembangan populer, dan perangkat lunak konferensi video palsu. Dalam kasus ini, yang gagal dihentikan adalah paket instalasi yang ditemukan lewat pencarian pada Juni dan tugas wawancara pada September.
$BNB $BTC