


Tugas pemrograman dari calon pemberi kerja tampak seperti bagian biasa dari wawancara kerja. Namun, tugas itu ternyata merupakan salah satu langkah dalam serangan siber yang berlangsung selama berbulan-bulan dan berakhir dengan pencurian $6,3 miliar dari Binance, sehingga memunculkan pertanyaan tentang cara bursa melindungi diri dari ancaman yang menargetkan karyawannya.
Menurut laporan pascainsiden yang dirilis Binance pada Selasa, serangan itu merupakan bagian dari kampanye terkoordinasi yang mengeksploitasi kerentanan manusia sekaligus sistem keamanan internal. Temuan bursa tersebut merinci bagaimana para peretas secara bertahap memperoleh akses ke infrastruktur dompetnya sebelum pencurian pada 29 Oktober.
Menurut laporan keamanan Binance, kampanye serangan dimulai pada bulan Juni, ketika seorang insinyur mengunduh paket perangkat lunak yang telah dimodifikasi saat menyiapkan alat pemrograman AI. Meskipun Binance mendeteksi malware tersebut dan mengganti perangkat yang terdampak, para penyerang telah lebih dulu mengumpulkan informasi tentang tim dompet bursa.
Pada bulan September, para penyerang yang menyamar sebagai perekrut menyasar seorang insinyur perangkat lunak lainnya dan mengelabui karyawan tersebut agar mengunduh berkas berbahaya yang disamarkan sebagai tugas pemrograman. Malware itu membobol komputer kerja sang insinyur dan menghindari perlindungan keamanan bursa.
Pada 20 Oktober, para penyerang menggunakan komputer yang telah dibobol dan alat AI internal untuk mengakses sistem dua insinyur lainnya, serta memperoleh kredensial penerapan yang memungkinkan mereka memasang perangkat lunak berbahaya di dalam infrastruktur dompet Binance pada 29 Oktober.
Para penyerang kemudian memperoleh akses ke layanan penandatanganan dompet internal bursa, yang mengotorisasi transaksi mata uang kripto. Hal ini memungkinkan mereka memindahkan dana di luar proses penarikan normal.
“Ini bukan satu kesalahan atau satu pembobolan—ini adalah kampanye yang berlangsung selama berbulan-bulan,” kata salah satu CEO Binance, Richard Teng, dalam unggahan di X pada hari Selasa.
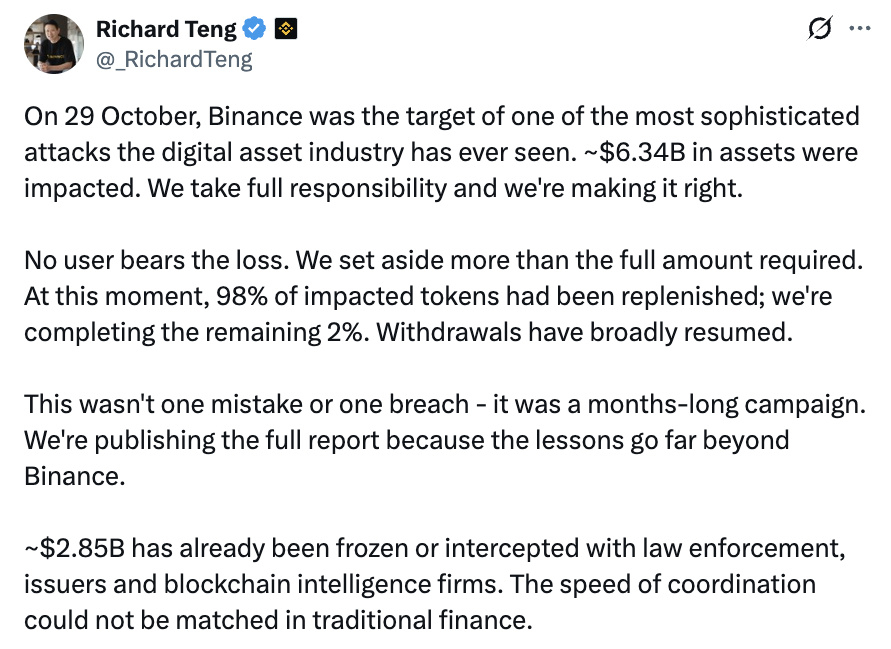
Sumber: Richard Teng
Binance mengatakan para penyerang juga mengeksploitasi mekanisme EIP-7702 Ethereum, yang memungkinkan dompet mendelegasikan izin transaksi kepada kontrak pintar, sehingga transfer tanpa izin dapat terus berlangsung bahkan setelah bursa menangguhkan penarikan. Sistem dompet komputasi multipihak (MPC) miliknya, yang membagi kendali atas penandatanganan transaksi, mempersulit upaya untuk mencabut izin tersebut.
Pembobolan tersebut berdampak pada aset digital senilai sekitar $6,3 miliar. Menurut perhitungan terbarunya, Binance melaporkan bahwa $2,85 miliar telah dibekukan atau dicegat. Bursa itu mengatakan akan menanggung kerugian tersebut alih-alih membebankannya kepada pelanggan, dan per 31 Oktober telah memulihkan 98% aset token yang terdampak.
Serangan tersebut, peretasan mata uang kripto terbesar dalam sejarah, dikaitkan dengan peretas Korea Utara oleh Biro Investigasi Federal (FBI). Pada hari Selasa, Kim Yo Jong, saudara perempuan pemimpin Korea Utara Kim Jong Un, menyangkal keterlibatan negaranya dan mengatakan bahwa tuduhan FBI bermotif politik serta bertujuan merusak reputasi Korea Utara di dunia internasional.
Majalah: Peretas Binance berpacu memindahkan miliaran sebelum dana dapat dibekukan