
Kasus pencurian Binance senilai 6,3 miliar dolar AS: detail paling mengerikan akhirnya terungkap!
Siapa sangka, para peretas Korea Utara sampai mengatur wawancara kerja dengan cermat demi membobol bursa mata uang kripto terbesar di dunia?!
Baru saja, Binance merilis laporan awal penyelidikan yang mengungkap proses penyusupan di balik pencurian besar ini.
Seluruh operasi ini sudah mulai dirancang setidaknya lebih dari sebulan sebelumnya.
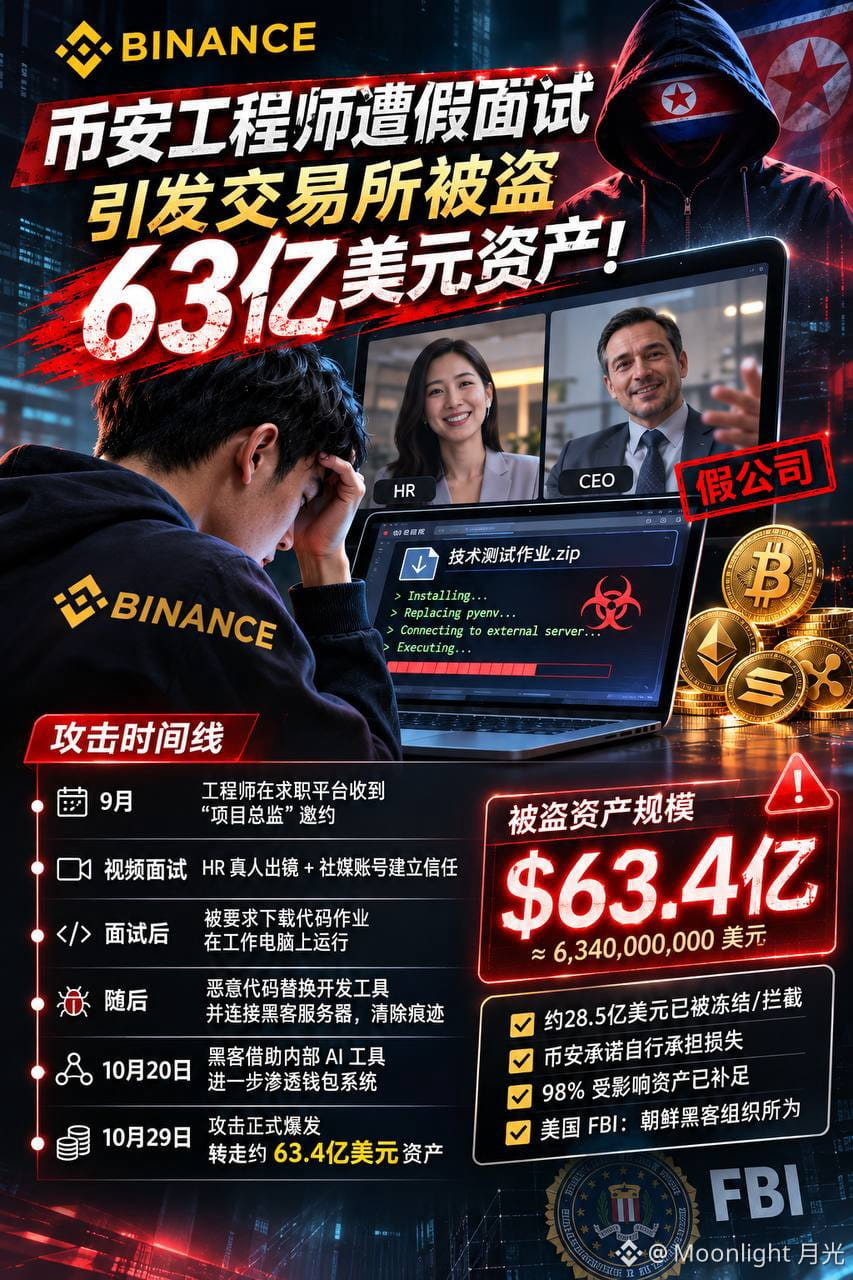
Pada September tahun ini, seorang insinyur perangkat lunak Binance mengunggah CV di platform pencarian kerja. Tak lama kemudian, seseorang yang mengaku sebagai direktur proyek menghubunginya dan mengundangnya untuk wawancara.
Pada wawancara tahap pertama, mereka menghadirkan HR sungguhan lewat video, bahkan berinisiatif memberikan akun media sosial yang berisi banyak foto dan video kehidupan sehari-hari.
Tahap kedua lebih hebat lagi—bahkan CEO perusahaan ikut hadir secara langsung!
Namun masalahnya, perusahaan ini palsu dari awal sampai akhir 🥲
Menjelang akhir wawancara, mereka meminta sang insinyur mengunduh tugas pemrograman sebagai tes kemampuan teknis.
Insinyur Binance itu menurutinya, bahkan langsung menjalankan file tersebut di komputer kerjanya.
Ia tidak tahu bahwa inilah momen yang sebenarnya ditunggu para peretas.
Malware diam-diam menggantikan pyenv, perangkat pengembangan normal di komputernya, lalu terhubung ke server eksternal, menjalankan perintah, dan menghapus jejak penyusupan.
Bahkan perangkat lunak keamanan endpoint yang digunakan saat itu tidak mendeteksi adanya kejanggalan.
Pada 20 Oktober, para peretas sudah memanfaatkan komputer yang dikendalikan dan alat AI internal untuk menyusup lebih jauh ke perangkat insinyur lain serta mencuri hak akses untuk melakukan deployment.
Pada 29 Oktober, serangan itu resmi dilancarkan.
Dalam hitungan beberapa jam saja, aset seperti BTC, ETH, SOL, dan XRP dipindahkan satu per satu, dengan nilai total mencapai 6,34 miliar dolar AS!
Yang lebih mengerikan, setelah Binance menghentikan penarikan, beberapa izin berbahaya di blockchain masih tetap aktif, sehingga para peretas bisa terus memindahkan aset.
FBI Amerika Serikat meyakini pelakunya adalah peretas Korea Utara.
Setelah membaca laporan ini, rasanya sungguh mengerikan.
Bursa menggelontorkan dana besar untuk membangun sistem keamanan.
Namun para peretas bisa memulainya dari sebuah CV, wawancara video, dan tugas pemrograman, lalu menyusup selangkah demi selangkah ke sistem dompet inti.
Ke depannya, kalau menerima tawaran kerja bergaji tinggi—terutama wawancara yang meminta kita mengunduh kode atau memasang perangkat lunak—kita benar-benar harus lebih waspada.
Karena saat kamu mengira sedang diwawancarai untuk pekerjaan baru, pihak di seberang sana mungkin sedang menguji cara membobol komputermu 🥺
$BNB
Siapa sangka, para peretas Korea Utara sampai mengatur wawancara kerja dengan cermat demi membobol bursa mata uang kripto terbesar di dunia?!
Baru saja, Binance merilis laporan awal penyelidikan yang mengungkap proses penyusupan di balik pencurian besar ini.
Seluruh operasi ini sudah mulai dirancang setidaknya lebih dari sebulan sebelumnya.
Pada September tahun ini, seorang insinyur perangkat lunak Binance mengunggah CV di platform pencarian kerja. Tak lama kemudian, seseorang yang mengaku sebagai direktur proyek menghubunginya dan mengundangnya untuk wawancara.
Pada wawancara tahap pertama, mereka menghadirkan HR sungguhan lewat video, bahkan berinisiatif memberikan akun media sosial yang berisi banyak foto dan video kehidupan sehari-hari.
Tahap kedua lebih hebat lagi—bahkan CEO perusahaan ikut hadir secara langsung!
Namun masalahnya, perusahaan ini palsu dari awal sampai akhir 🥲
Menjelang akhir wawancara, mereka meminta sang insinyur mengunduh tugas pemrograman sebagai tes kemampuan teknis.
Insinyur Binance itu menurutinya, bahkan langsung menjalankan file tersebut di komputer kerjanya.
Ia tidak tahu bahwa inilah momen yang sebenarnya ditunggu para peretas.
Malware diam-diam menggantikan pyenv, perangkat pengembangan normal di komputernya, lalu terhubung ke server eksternal, menjalankan perintah, dan menghapus jejak penyusupan.
Bahkan perangkat lunak keamanan endpoint yang digunakan saat itu tidak mendeteksi adanya kejanggalan.
Pada 20 Oktober, para peretas sudah memanfaatkan komputer yang dikendalikan dan alat AI internal untuk menyusup lebih jauh ke perangkat insinyur lain serta mencuri hak akses untuk melakukan deployment.
Pada 29 Oktober, serangan itu resmi dilancarkan.
Dalam hitungan beberapa jam saja, aset seperti BTC, ETH, SOL, dan XRP dipindahkan satu per satu, dengan nilai total mencapai 6,34 miliar dolar AS!
Yang lebih mengerikan, setelah Binance menghentikan penarikan, beberapa izin berbahaya di blockchain masih tetap aktif, sehingga para peretas bisa terus memindahkan aset.
FBI Amerika Serikat meyakini pelakunya adalah peretas Korea Utara.
Setelah membaca laporan ini, rasanya sungguh mengerikan.
Bursa menggelontorkan dana besar untuk membangun sistem keamanan.
Namun para peretas bisa memulainya dari sebuah CV, wawancara video, dan tugas pemrograman, lalu menyusup selangkah demi selangkah ke sistem dompet inti.
Ke depannya, kalau menerima tawaran kerja bergaji tinggi—terutama wawancara yang meminta kita mengunduh kode atau memasang perangkat lunak—kita benar-benar harus lebih waspada.
Karena saat kamu mengira sedang diwawancarai untuk pekerjaan baru, pihak di seberang sana mungkin sedang menguji cara membobol komputermu 🥺
$BNB