🚨 $6,3 MILIAR berpindah… tetapi misteri terbesarnya bukan soal uang.
Melainkan bagaimana penyerang mendapatkan kekuasaan untuk memindahkannya.
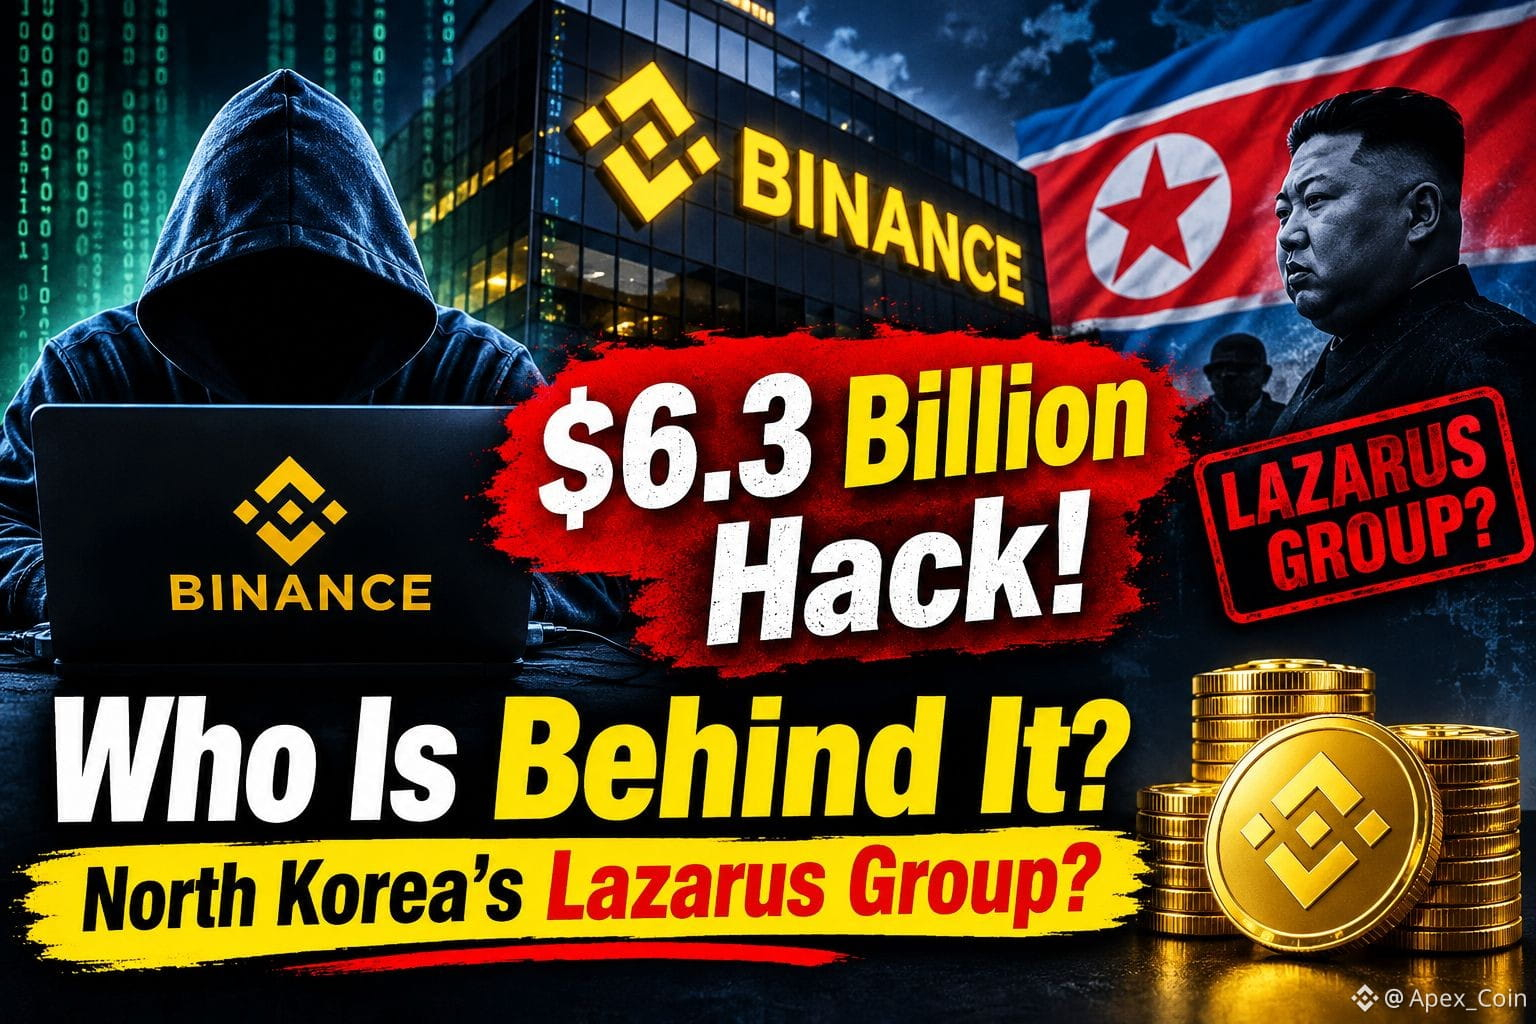
Insiden keamanan Binance pada 29 Oktober bisa menjadi salah satu pencurian terbesar dalam sejarah kripto. Perkiraan awal menunjukkan arus keluar mencurigakan sebesar $5,875B, sementara Binance kemudian menyebut dampaknya mendekati $6,3B.
Dan kini penyelidikan mengarah pada nama yang sudah dikenal:
Lazarus Group dari Korea Utara. 🇰🇵
ZachXBT mengangkat kemungkinan keterlibatan Lazarus, sementara TRM Labs mengaitkan operasi tersebut dengan TraderTraitor, unit peretas Korea Utara yang disponsori negara dan terhubung dengan ekosistem Lazarus yang lebih luas.
Di sinilah semuanya menjadi sangat menarik.
Kabarnya, Binance tidak menemukan bukti bahwa kunci privat dompet telah bocor.
Sebaliknya, titik masuk yang dicurigai mungkin adalah laptop milik seorang teknisi DevOps yang telah disusupi. Para penyerang diduga berhasil mengakses lingkungan layanan internal dan memperoleh kemampuan untuk mengirim transaksi penarikan tanpa izin.
Coba pikirkan.
Kamu tidak selalu membutuhkan kuncinya jika bisa menyusupi sistem yang memberi tahu kunci tersebut apa yang harus dilakukan.
Miliaran dolar berpotensi terekspos melalui celah itu.
Kabarnya, sekitar $3B aset terdampak telah dibekukan, dengan penerbit stablecoin dan perusahaan kripto lainnya mengambil tindakan terhadap alamat yang teridentifikasi.
Namun, membekukan USDT atau USDC sangat berbeda dengan memulihkan BTC atau ETH.
Itulah sebabnya menurut saya insiden Binance ini lebih besar daripada sekadar “peretasan kripto” lainnya.
Jika Lazarus atau kelompok lain yang didukung negara terbukti terlibat, peringatan ini ditujukan kepada setiap bursa, kustodian, dan penyedia infrastruktur kripto.
Titik terlemahnya mungkin bukan dompetnya. Bisa jadi orang-orang, perangkat, dan sistem di sekelilingnya.
Binance menyatakan dana pengguna aman dan kerugian akan ditanggung melalui SAFU dan dana perusahaan.
Meski begitu, ada satu pertanyaan yang terus mengusik saya:
👉 Jika kunci privat tidak pernah dicuri, bagaimana seseorang bisa mendapatkan akses yang cukup untuk memindahkan miliaran?
Jawabannya mungkin lebih penting bagi masa depan kripto daripada identitas peretas itu sendiri.
Bagaimana menurutmu?
$BNB $BTC $ETH
#Binance #Crypto #Bitcoin
Melainkan bagaimana penyerang mendapatkan kekuasaan untuk memindahkannya.
Insiden keamanan Binance pada 29 Oktober bisa menjadi salah satu pencurian terbesar dalam sejarah kripto. Perkiraan awal menunjukkan arus keluar mencurigakan sebesar $5,875B, sementara Binance kemudian menyebut dampaknya mendekati $6,3B.
Dan kini penyelidikan mengarah pada nama yang sudah dikenal:
Lazarus Group dari Korea Utara. 🇰🇵
ZachXBT mengangkat kemungkinan keterlibatan Lazarus, sementara TRM Labs mengaitkan operasi tersebut dengan TraderTraitor, unit peretas Korea Utara yang disponsori negara dan terhubung dengan ekosistem Lazarus yang lebih luas.
Di sinilah semuanya menjadi sangat menarik.
Kabarnya, Binance tidak menemukan bukti bahwa kunci privat dompet telah bocor.
Sebaliknya, titik masuk yang dicurigai mungkin adalah laptop milik seorang teknisi DevOps yang telah disusupi. Para penyerang diduga berhasil mengakses lingkungan layanan internal dan memperoleh kemampuan untuk mengirim transaksi penarikan tanpa izin.
Coba pikirkan.
Kamu tidak selalu membutuhkan kuncinya jika bisa menyusupi sistem yang memberi tahu kunci tersebut apa yang harus dilakukan.
Miliaran dolar berpotensi terekspos melalui celah itu.
Kabarnya, sekitar $3B aset terdampak telah dibekukan, dengan penerbit stablecoin dan perusahaan kripto lainnya mengambil tindakan terhadap alamat yang teridentifikasi.
Namun, membekukan USDT atau USDC sangat berbeda dengan memulihkan BTC atau ETH.
Itulah sebabnya menurut saya insiden Binance ini lebih besar daripada sekadar “peretasan kripto” lainnya.
Jika Lazarus atau kelompok lain yang didukung negara terbukti terlibat, peringatan ini ditujukan kepada setiap bursa, kustodian, dan penyedia infrastruktur kripto.
Titik terlemahnya mungkin bukan dompetnya. Bisa jadi orang-orang, perangkat, dan sistem di sekelilingnya.
Binance menyatakan dana pengguna aman dan kerugian akan ditanggung melalui SAFU dan dana perusahaan.
Meski begitu, ada satu pertanyaan yang terus mengusik saya:
👉 Jika kunci privat tidak pernah dicuri, bagaimana seseorang bisa mendapatkan akses yang cukup untuk memindahkan miliaran?
Jawabannya mungkin lebih penting bagi masa depan kripto daripada identitas peretas itu sendiri.
Bagaimana menurutmu?
$BNB $BTC $ETH
#Binance #Crypto #Bitcoin