拿旧 iPhone 抹掉数据、开飞行模式专门存助记词的人,风险就藏在手机里那颗芯片上,系统更新修不掉。
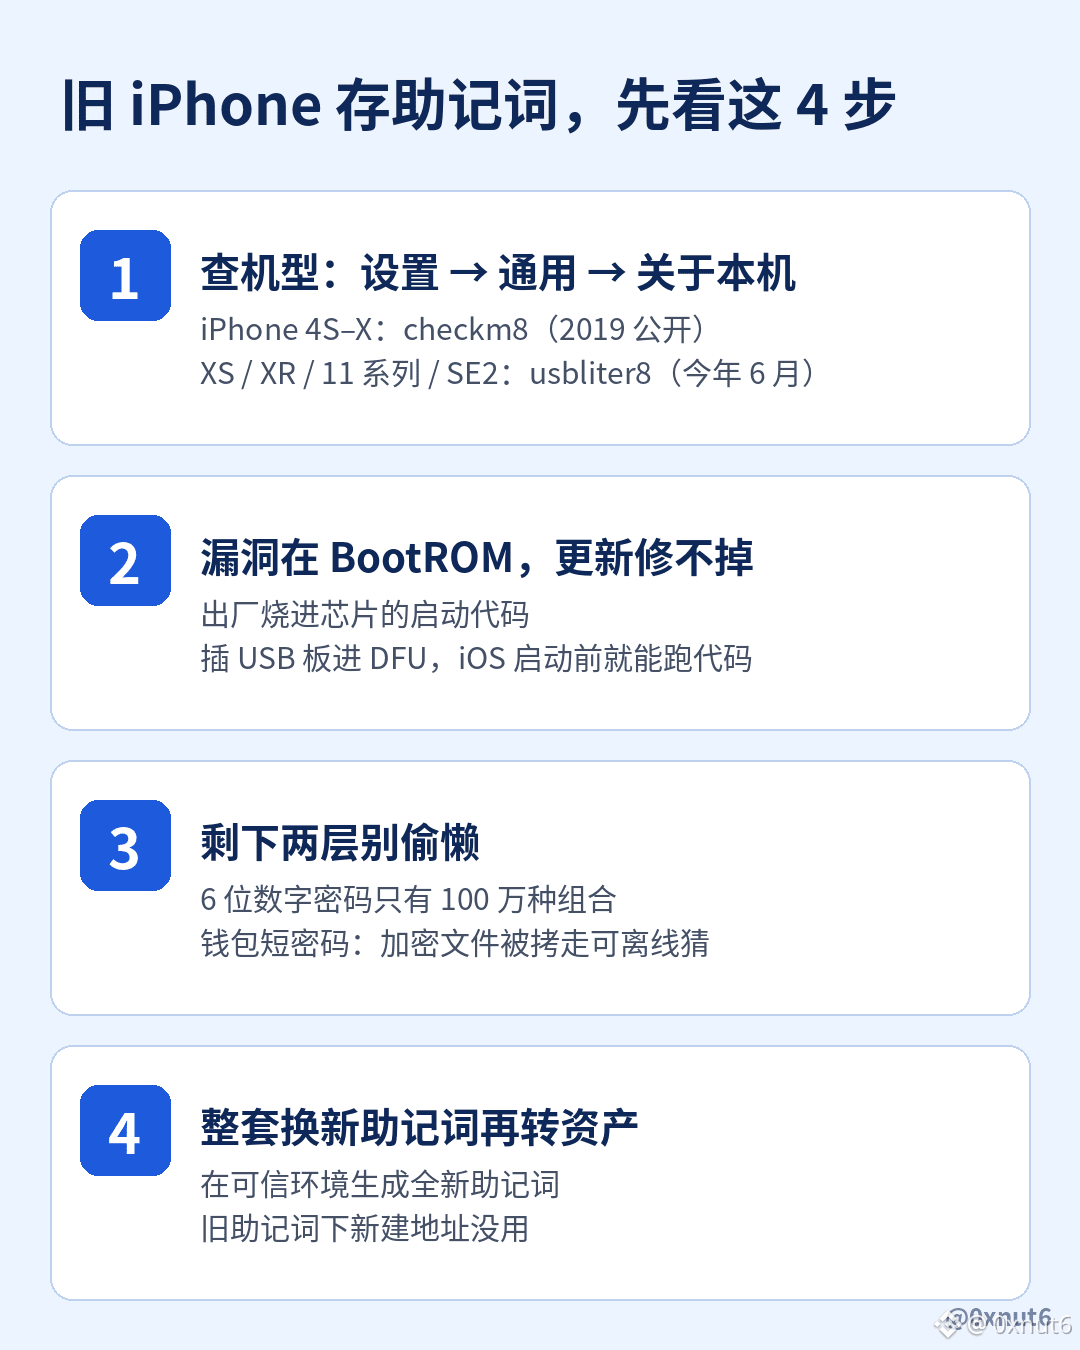
OneKey 创始人 @ohyishi 昨晚发文提醒,这条帖子已有约 5.1 万浏览。iPhone 4S 到 iPhone X 的 BootROM 有 2019 年公开的 checkm8 漏洞。今年 6 月公开的 usbliter8,又覆盖了 iPhone XS、XR、11 系列和第二代 SE。BootROM 是出厂时烧进芯片的启动代码,苹果没办法用 iOS 更新去修补,这些机器会一直带着这个洞。
这种攻击也不需要联网。别人拿到手机后,把它切到 DFU 模式,再插一块特制的 USB 板,就能在 iOS 启动之前运行自己的代码;公开研究里用的板子是一块 5 美元的树莓派 Pico 2。所以飞行模式在这里起不了作用。
他也讲清楚了,XS 和 11 这类机型单靠这个漏洞还拿不到助记词,中间还隔着锁屏密码和安全隔区。可这两层恰好是大家最爱偷懒的地方:6 位数字密码一共只有 100 万种组合;如果钱包 App 只用一个短密码加密助记词,加密文件被拷走以后,对方可以带回家离线猜,没有次数限制。
所以他给 iPhone 11 及更早机型用户的建议是整套换掉:在可信环境里生成一套全新的助记词,再把资产转过去,在旧助记词下面新建地址没有用。按他的说法,iPhone 12 及以后的机型目前还没有公开的 BootROM 漏洞。
$BTC
OneKey 创始人 @ohyishi 昨晚发文提醒,这条帖子已有约 5.1 万浏览。iPhone 4S 到 iPhone X 的 BootROM 有 2019 年公开的 checkm8 漏洞。今年 6 月公开的 usbliter8,又覆盖了 iPhone XS、XR、11 系列和第二代 SE。BootROM 是出厂时烧进芯片的启动代码,苹果没办法用 iOS 更新去修补,这些机器会一直带着这个洞。
这种攻击也不需要联网。别人拿到手机后,把它切到 DFU 模式,再插一块特制的 USB 板,就能在 iOS 启动之前运行自己的代码;公开研究里用的板子是一块 5 美元的树莓派 Pico 2。所以飞行模式在这里起不了作用。
他也讲清楚了,XS 和 11 这类机型单靠这个漏洞还拿不到助记词,中间还隔着锁屏密码和安全隔区。可这两层恰好是大家最爱偷懒的地方:6 位数字密码一共只有 100 万种组合;如果钱包 App 只用一个短密码加密助记词,加密文件被拷走以后,对方可以带回家离线猜,没有次数限制。
所以他给 iPhone 11 及更早机型用户的建议是整套换掉:在可信环境里生成一套全新的助记词,再把资产转过去,在旧助记词下面新建地址没有用。按他的说法,iPhone 12 及以后的机型目前还没有公开的 BootROM 漏洞。
$BTC