

Selama bertahun-tahun, industri kripto telah memberi tahu kita bahwa kunci privat adalah fondasi keamanan aset digital.
Namun, insiden Binance menimbulkan pertanyaan yang berbeda:
Apa yang terjadi ketika penyerang tidak perlu membobol kriptografi, tetapi dapat menyusupi infrastruktur yang mengotorisasi transaksi?
Pada 29 Oktober 2026, Binance mengalami pelanggaran keamanan yang melibatkan aset kripto senilai sekitar $6,3 miliar.
Investigasi awal mengarah pada laptop seorang insinyur DevOps yang telah disusupi. Namun, Binance kemudian mengonfirmasi bahwa penyelidik telah menemukan titik-titik kebocoran tambahan.
Menariknya, Binance melaporkan tidak menemukan bukti bahwa kunci privat dompet telah bocor.
Detail itu layak mendapat perhatian lebih besar daripada angka utama dalam berita tersebut.
Kerentanan yang sebenarnya mungkin ada pada sistem di sekitar dompet.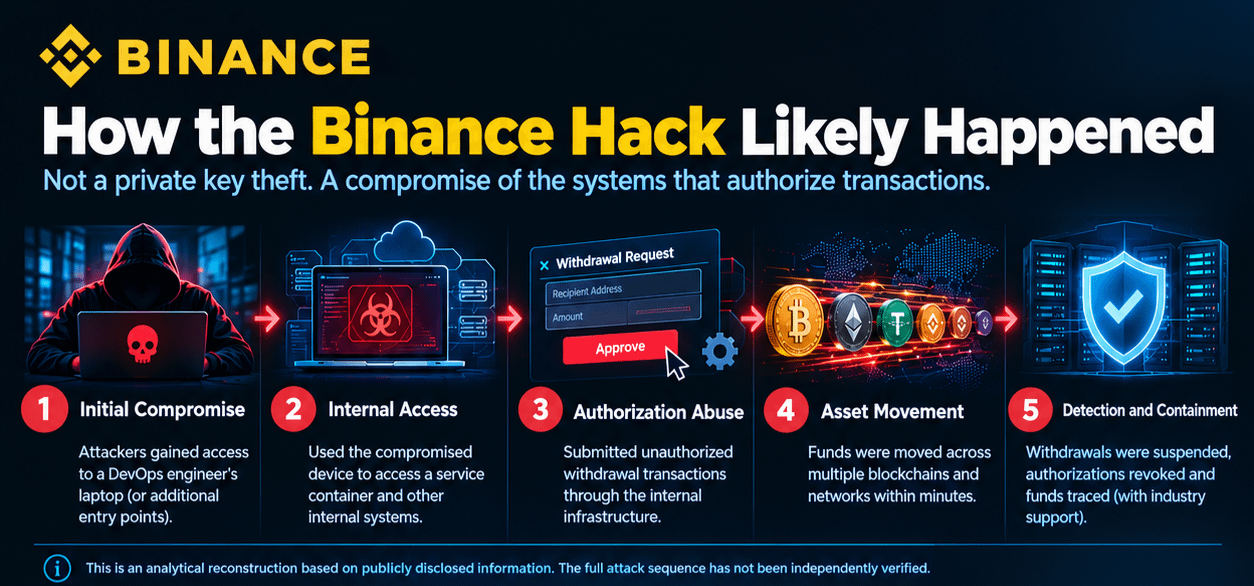
Bursa kripto bukan sekadar kumpulan dompet. Bursa adalah infrastruktur yang saling terhubung, mencakup perangkat karyawan, lingkungan cloud, kontainer layanan, sistem otorisasi transaksi, dan kontrol penarikan.
Jika penyerang dapat menyusupi cukup banyak komponen yang saling terhubung ini, mereka mungkin dapat mengotorisasi transaksi tanpa perlu meretas kriptografi yang mendasarinya secara langsung.
Di sinilah insiden ini menjadi masalah arsitektur, bukan sekadar peretasan dompet lainnya.
Masalah kedua adalah pemusatan risiko.
Bursa dapat mendistribusikan aset ke beberapa dompet, tetapi hal itu tidak serta-merta menciptakan batas keamanan yang independen.
Jika beberapa dompet bergantung pada infrastruktur otorisasi yang telah disusupi, mendistribusikan dana mungkin memberikan perlindungan yang lebih sedikit daripada yang diperkirakan.
Pertanyaannya bukan sekadar berapa banyak dompet yang dioperasikan sebuah bursa.
Melainkan seberapa besar kerusakan yang dapat ditimbulkan oleh satu sistem yang disusupi.
Ada kontradiksi menarik lainnya dalam insiden ini.
Binance melaporkan bahwa sekitar $3 miliar aset terdampak telah dibekukan melalui kerja sama dengan mitra industri dan penerbit aset.
Hal ini menunjukkan manfaat intervensi yang terkoordinasi, tetapi juga menyoroti kendali terpusat yang ada di sejumlah bagian ekosistem kripto.
Penerbit stablecoin dapat membekukan aset tertentu. Kemampuan ini dapat membantu membatasi pencurian, tetapi juga menghadirkan kompromi antara kemampuan pemulihan dan kepemilikan tanpa izin.
Keduanya tidak boleh disamakan.
Binance telah mengalokasikan lebih dari $6.34 miliar dana perusahaan dan sumber daya SAFU untuk menutupi kerugian yang dilaporkan.
Hal itu mengatasi konsekuensi finansial bagi pelanggan.
Namun, kompensasi finansial tidak serta-merta menyelesaikan masalah keamanan yang mendasarinya.
Industri ini membutuhkan jawaban tentang infrastruktur yang disusupi, otorisasi penarikan, sistem pemantauan, dan batas akses penyerang.
Pelajaran terbesar yang saya petik dari insiden ini:
Kita sering mengevaluasi keamanan kripto dengan bertanya apakah kunci privat terlindungi.
Mungkin kita juga perlu mengajukan pertanyaan yang lebih sulit:
Berapa banyak uang yang dapat dipindahkan penyerang setelah menyusupi satu saja komponen tepercaya dalam sistem?
Karena melindungi kunci hanyalah salah satu bagian dari upaya melindungi aset.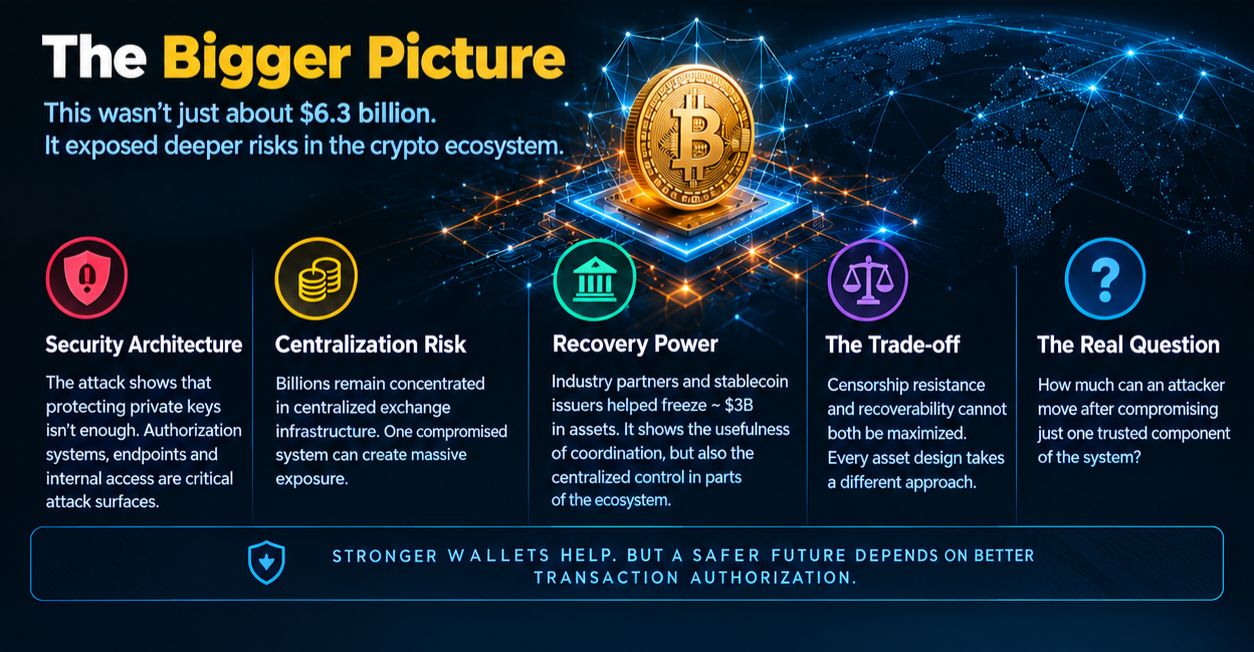
Menurut Anda, apa yang lebih penting bagi bursa generasi berikutnya: keamanan dompet yang lebih kuat atau arsitektur otorisasi transaksi yang dirancang ulang secara mendasar?