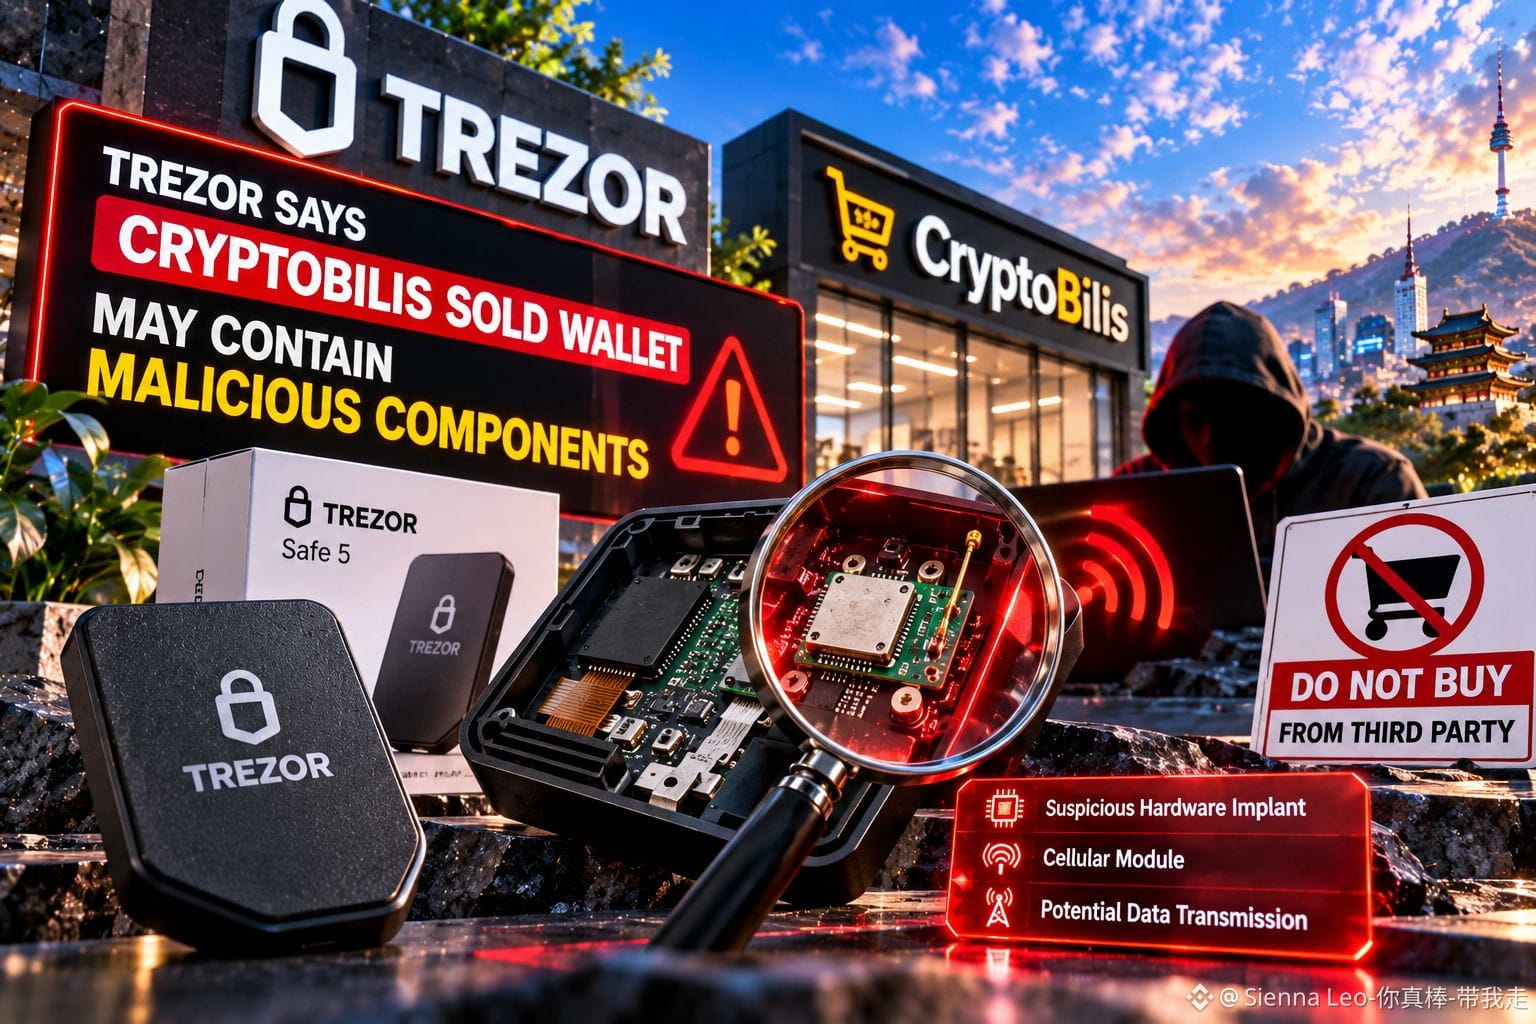
#TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents
🚨 Trezor Memperingatkan: Dompet Perangkat Keras yang Dijual CryptoBilis Mungkin Mengandung Komponen Berbahaya 🔐
Bayangkan membeli dompet perangkat keras untuk melindungi seluruh tabungan hidup Anda, lalu baru menyadari bahwa perangkat itu sendiri mungkin telah dimodifikasi secara diam-diam. Alat yang Anda percayai bisa menjadi titik terlemah.
Trezor mengeluarkan peringatan serius setelah seorang pelanggan di Indonesia melaporkan adanya implan perangkat keras yang mencurigakan di dalam Trezor Safe 5 yang dibeli melalui penjual kembali CryptoBilis pada Agustus 2026.
Modifikasi yang dilaporkan mencakup papan sirkuit tambahan, modul seluler, dan antena. Komponen tersebut berpotensi menangkap informasi yang ditampilkan di layar dompet, termasuk frasa pemulihan, lalu mengirimkannya melalui jaringan seluler.
Ada perbedaan penting: Trezor belum memeriksa perangkat yang dilaporkan tersebut di laboratoriumnya. Dugaan implan itu belum dikonfirmasi, dan belum ada laporan dana yang dicuri terkait perangkat tersebut kepada perusahaan.
Siapa yang perlu bertindak?
Trezor menyarankan siapa pun yang membeli perangkat yang dipasok oleh CryptoBilis sejak Maret 2026 untuk memindahkan aset mereka ke dompet baru yang dibuat dengan frasa pemulihan yang benar-benar baru.
Jangan pernah menggunakan kembali frasa pemulihan yang mungkin telah terekspos, dan jangan pernah membagikannya kepada siapa pun yang mengaku menawarkan dukungan teknis.
Menurut saya: Keamanan kripto bukan hanya soal melindungi kunci privat secara daring. Rantai pasokan fisik sama pentingnya.
Perlindungan dompet Anda yang paling kuat dimulai bahkan sebelum Anda menghubungkan perangkat.
Setelah insiden ini, apakah Anda akan memercayai dompet perangkat keras yang dibeli melalui marketplace pihak ketiga?
Penafian: Konten ini hanya untuk edukasi dan meningkatkan kesadaran tentang keamanan.
#HardwareWalletSecurity #CryptoSecurity #GrowWithSAC $BEAT $FUEL $BNB