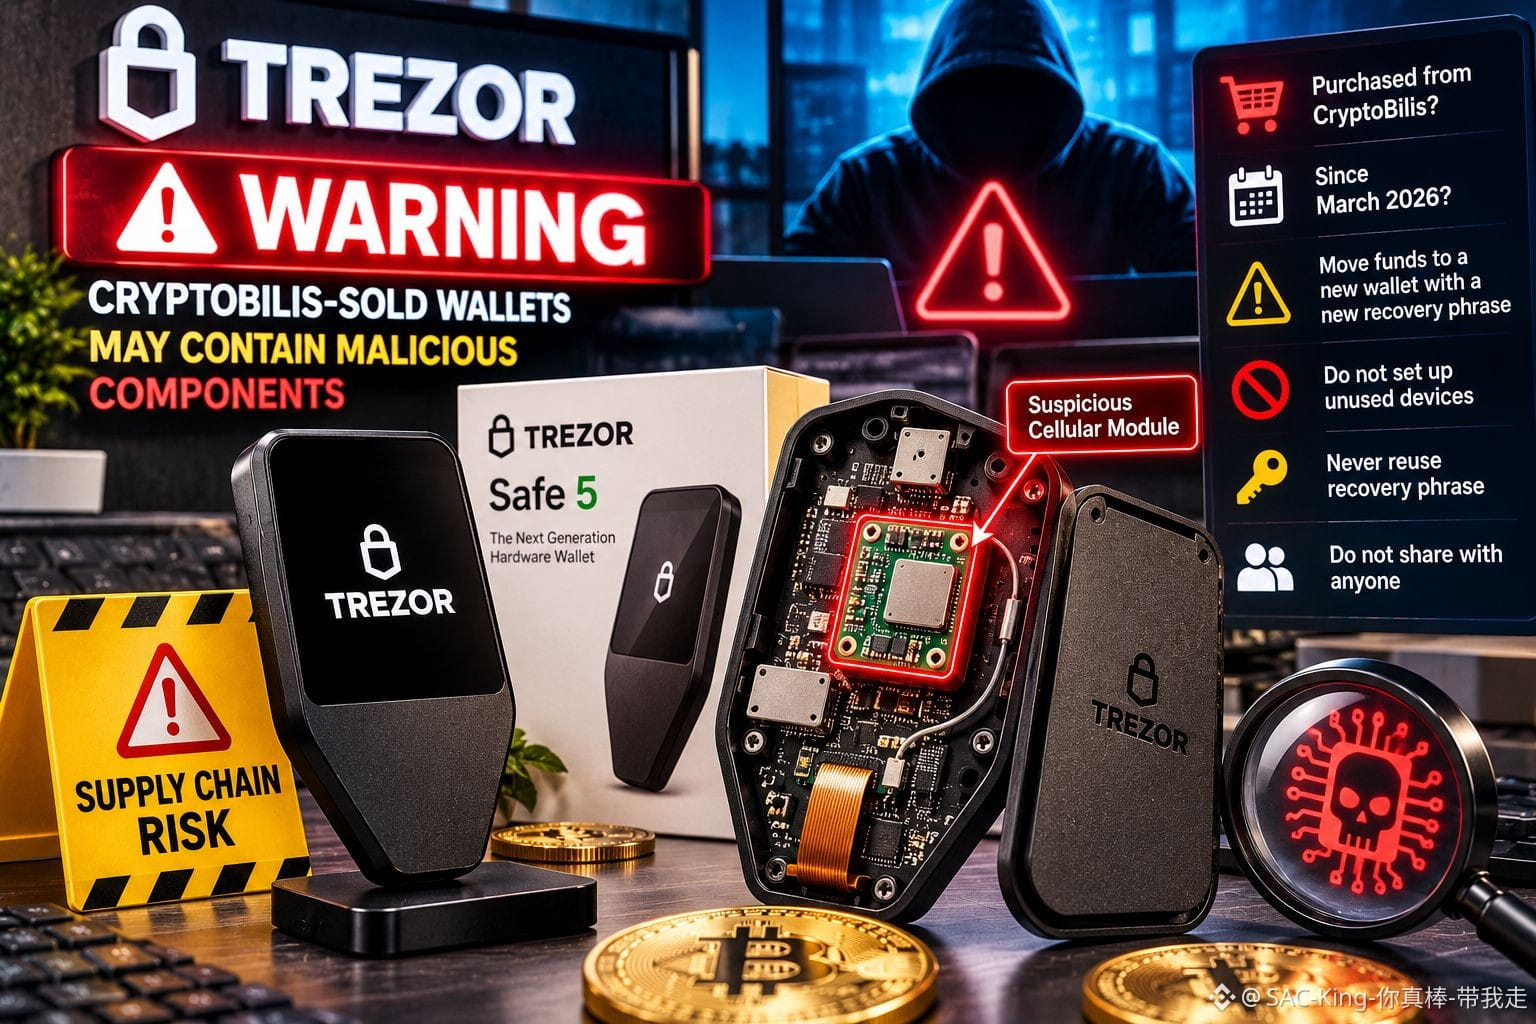
#TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents
🚨 🔐 TREZOR MEMPERINGATKAN: DOMPET YANG DIJUAL CRYPTOBILIS MUNGKIN MEMUAT PERANGKAT KERAS BERBAHAYA TERSEMBUNYI! ⚠️
Ancaman keamanan terbesar mungkin bukan berasal dari internet.
Terkadang, ancaman itu bisa tersembunyi di dalam perangkat yang paling Anda percayai.
Trezor mengeluarkan peringatan mendesak setelah seorang pelanggan di Indonesia melaporkan dugaan implan perangkat keras di dalam Trezor Safe 5 yang dibeli dari penjual ulang CryptoBilis pada Agustus 2026.
Menurut laporan tersebut, papan sirkuit tambahan yang berisi modul seluler dan antena diduga dipasang di antara layar perangkat dan papan utamanya. Perangkat itu mungkin dapat menangkap informasi sensitif, termasuk frasa pemulihan dompet, lalu mengirimkannya melalui jaringan seluler.
Trezor belum memeriksa perangkat yang dilaporkan secara langsung, tetapi menganggap bukti yang ada cukup meyakinkan untuk mengeluarkan peringatan sebagai tindakan pencegahan.
Siapa pun yang membeli Trezor dari CryptoBilis sejak Maret 2026 disarankan untuk memindahkan dana ke dompet baru yang dibuat dengan frasa pemulihan yang benar-benar baru.
Perangkat yang belum digunakan sebaiknya jangan disiapkan. Jangan pernah menggunakan kembali frasa pemulihan yang telah terungkap, dan jangan pernah membagikannya kepada siapa pun yang mengaku sebagai petugas dukungan.
Pendapat saya: Insiden ini mengungkap kelemahan serius dalam keamanan kripto: melindungi perangkat lunak saja tidak cukup jika rantai pasokan fisik dapat disusupi.
Kunci privat Anda perlu dilindungi di setiap tahap, termasuk sebelum dompet sampai ke tangan Anda.
Bisakah dompet perangkat keras tetap benar-benar aman tanpa verifikasi rantai pasokan yang lebih ketat?
Penyangkalan: Hanya untuk tujuan edukasi. Bukan nasihat keuangan. Lakukan riset Anda sendiri (DYOR).
#CryptoSecurity #Trezor #GrowWithSAC $SOLV $RUNE $LLYB