


Para penyerang di balik pelanggaran keamanan Binance menggunakan protokol pinjaman keuangan terdesentralisasi (DeFi) Aave untuk mengonversi stablecoin curian menjadi Ethereum, dengan tujuan memindahkan aset agar berada di luar jangkauan penerbit terpusat yang mampu membekukannya.
Data on-chain menunjukkan bahwa sebuah dompet yang terkait dengan para penyerang menyetorkan USDT curian senilai sekitar $60 juta sebagai jaminan di Aave V3 pada Ethereum dan meminjam 19.762 wrapped Ether (WETH) senilai sekitar $44,6 juta saat itu.
MILESTONE | Binance Diretas dalam Eksploitasi Kripto Terbesar dalam Sejarah
Strategi ini menyoroti kerentanan utama dalam penyelidikan pencurian kripto:
Meskipun stablecoin seperti USDT dan USDC dapat dibekukan oleh penerbitnya jika terkait dengan dugaan aktivitas kriminal, Ethereum tidak memiliki penerbit pusat dengan kemampuan yang sama untuk memblokir alamat tertentu dan mencegah transfer.
Dengan menggunakan Aave, para penyerang pada dasarnya menggunakan USDT curian sebagai jaminan untuk memperoleh aset lain tanpa harus menjual stablecoin tersebut secara langsung untuk mendapatkan ETH melalui bursa terpusat. WETH yang dipinjam kemudian dapat dipindahkan melalui dompet lain dan dikonversi menjadi ETH, sehingga hasil pencurian lebih sulit dibekukan melalui pembekuan oleh penerbit.
Bagaimana Peretas Binance Menggunakan AAVE untuk Mencairkan Kripto Curian
Waktunya sangat krusial.
Transaksi Aave berlangsung antara pukul 20.58 dan 21.01 UTC, sekitar 40 menit sebelum pembekuan darurat pertama terhadap pasar Aave. Ini memberi para penyerang kesempatan untuk meminjam dengan jaminan tersebut sebelum protokol membatasi aktivitas pinjaman baru.
Aave kemudian mengonfirmasi bahwa posisi tersebut memiliki jaminan sekitar $59,9 juta dalam USDT dengan utang terutang sebesar $43,8 juta. Aave mengatakan posisi tersebut
dijamin dengan agunan berlebih,
tetap tunduk pada prosedur likuidasi normal, dan
tidak menyebabkan pemasok Aave mengalami kerugian.
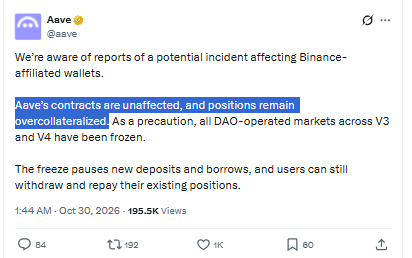
Insiden tersebut mendorong Aave untuk mengoordinasikan tanggap darurat dengan penyedia layanan manajemen risiko, dengan membekukan cadangan di berbagai jaringan guna mencegah setoran dan pinjaman lebih lanjut. Intervensi ini mencakup 175 cadangan di Aave V3 pada 16 jaringan dan 117 cadangan di Aave V4 pada empat jaringan.
Yang penting, insiden ini tidak melibatkan eksploitasi kontrak pintar Aave.
Sebaliknya, para penyerang menggunakan fungsi pinjaman protokol yang sah sebagai jalur keluar, menunjukkan bagaimana infrastruktur keuangan terdesentralisasi dapat menjadi bagian dari proses pencucian uang setelah pembobolan bursa besar.
Peristiwa ini juga mengungkap tantangan berat bagi protokol DeFi:
Menyediakan akses tanpa izin ke layanan keuangan sambil merespons aktivitas kriminal yang dapat dengan cepat berpindah melalui infrastruktur pinjaman dan perdagangan yang berfungsi normal.
DeFi | Mengapa Penyedia Manajemen Risiko Utama Ini Keluar dari Protokol Pinjaman DeFi Terbesar
Ingin mengikuti berita terbaru tentang kripto di seluruh dunia?
Bergabunglah dengan saluran WhatsApp kami di sini.
Ikuti kami di X untuk mendapatkan unggahan dan kabar terbaru
Bergabunglah dan berinteraksilah dengan komunitas Telegram kami
___________