Peringatan keamanan: Dompet Trezor dari saluran tertentu diduga telah disusupi trojan; aset pengguna perangkat dari batch ini mungkin berisiko
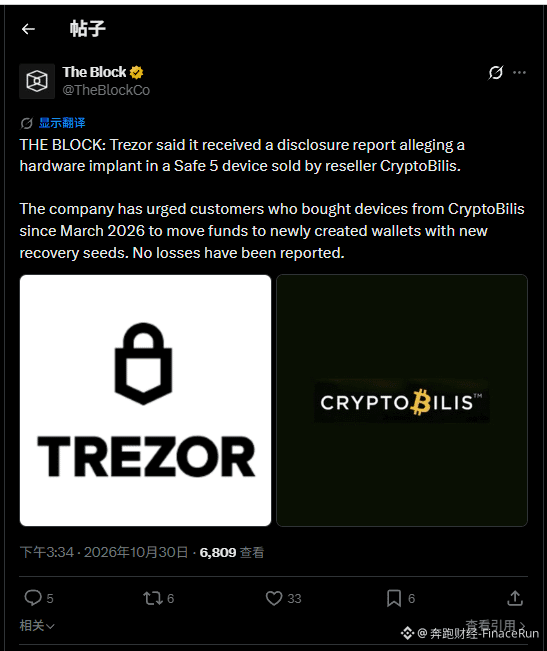
30 Oktober — Menurut laporan The Block, produsen dompet perangkat keras Trezor menerima pemberitahuan pengungkapan keamanan. Laporan tersebut menyebutkan bahwa sejumlah perangkat Trezor Safe 5 yang dijual oleh distributor CryptoBilis diduga telah disusupi malware.
Trezor juga mengimbau pengguna yang membeli dompet perangkat keras tersebut melalui CryptoBilis setelah Maret 2026 agar segera memindahkan aset mereka ke dompet baru yang dibuat menggunakan frasa pemulihan baru. Sejauh ini, belum ada laporan kerugian akibat pencurian aset pengguna.
Perlu dicatat bahwa CryptoBilis sebelumnya juga merupakan distributor resmi Ledger. Ledger telah melaporkan insiden keamanan serupa pada awal Oktober. Rangkaian peristiwa ini menunjukkan bahwa serangan rantai pasokan telah menjadi tantangan serius bagi industri dompet perangkat keras.
Trezor menghapus CryptoBilis dari daftar distributor resminya pada 9 Oktober dan menyatakan akan memperketat jaringan distributornya serta meningkatkan pengawasan terhadap rantai pasokan.
Hingga berita ini diterbitkan, Trezor belum menerima laporan tentang kerugian dana pengguna. Pengguna yang melaporkan perangkat bermasalah telah memindahkan aset mereka sebelum masalah ditemukan, sehingga terhindar dari potensi kerugian.
Singkatnya, insiden ini kembali mengingatkan pengguna mata uang kripto bahwa keamanan aset digital tidak hanya bergantung pada perlindungan teknis, tetapi juga menuntut kewaspadaan terhadap seluruh rantai pasokan.
Bagi pengguna yang memiliki aset kripto dalam jumlah besar, belilah dompet perangkat keras melalui saluran resmi, periksa keamanan perangkat secara berkala, dan pantau pengumuman keamanan resmi untuk melindungi aset.
#Trezor #硬件钱包