

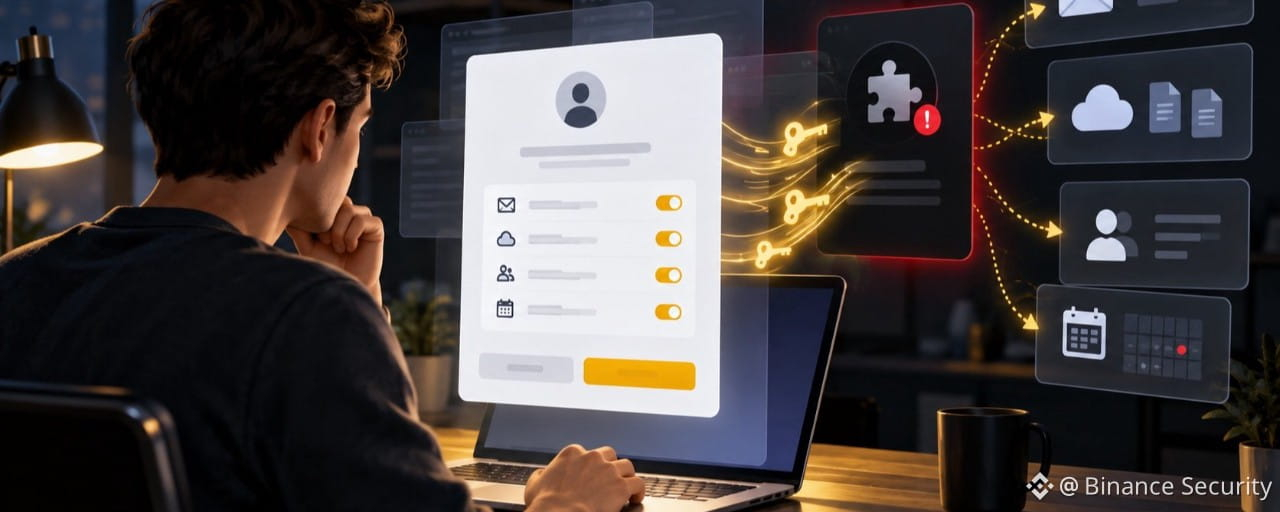

Permintaan izin aplikasi yang berbahaya tetap bisa muncul setelah Anda masuk melalui penyedia identitas yang asli.
Tidak semua serangan phishing menggunakan halaman login palsu. Dalam serangan phishing berbasis persetujuan, Anda mungkin masuk melalui halaman Google atau Microsoft yang asli. Kata sandi Anda berfungsi seperti biasa, dan autentikasi multifaktor mungkin berhasil diselesaikan.
Bahaya muncul pada tahap berikutnya: aplikasi yang tidak dikenal meminta izin untuk membaca email Anda, melihat file, mengakses kontak, atau terus mengakses akun saat Anda tidak menggunakannya. Jika Anda memilih Izinkan atau Terima, Anda bisa saja memberikan akses kepada penyerang tanpa pernah mengungkapkan kata sandi.
Serangan ini sering disebut phishing persetujuan OAuth. Namanya terdengar teknis, tetapi triknya sederhana: penyerang tidak mencuri informasi login Anda. Mereka membujuk Anda untuk menyetujui aplikasi mereka.
Cara Kerja Serangan
Umpan dikirim.
Anda menerima tautan melalui email, pesan, undangan kalender, dokumen bersama, atau platform kolaborasi.
Permintaannya terasa rutin.
Anda diminta meninjau file, bergabung ke rapat, menandatangani dokumen, atau mengonversi PDF.
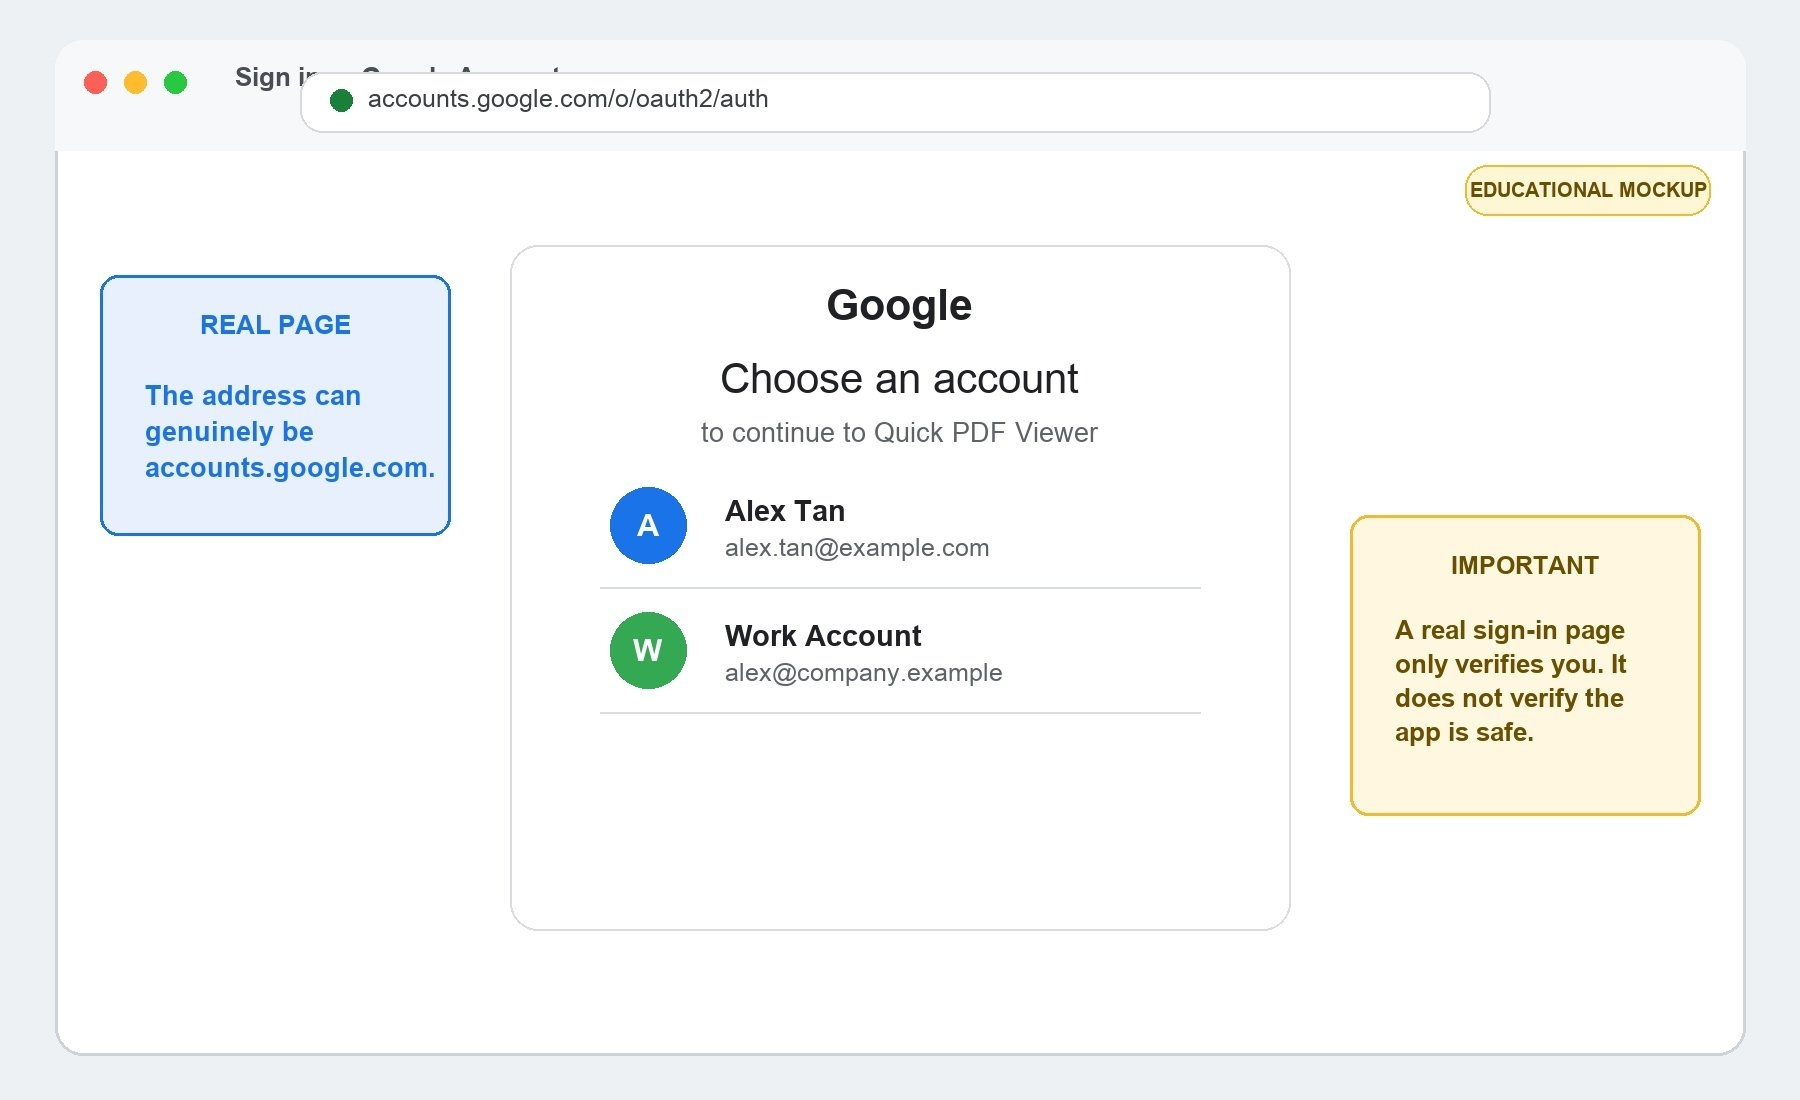
Halaman login-nya asli.
Anda dialihkan ke halaman login Google atau Microsoft yang asli. Desain yang familier, alamat web yang benar, dan permintaan autentikasi multifaktor yang biasa membuat proses ini terasa aman.
Aplikasi meminta izin.
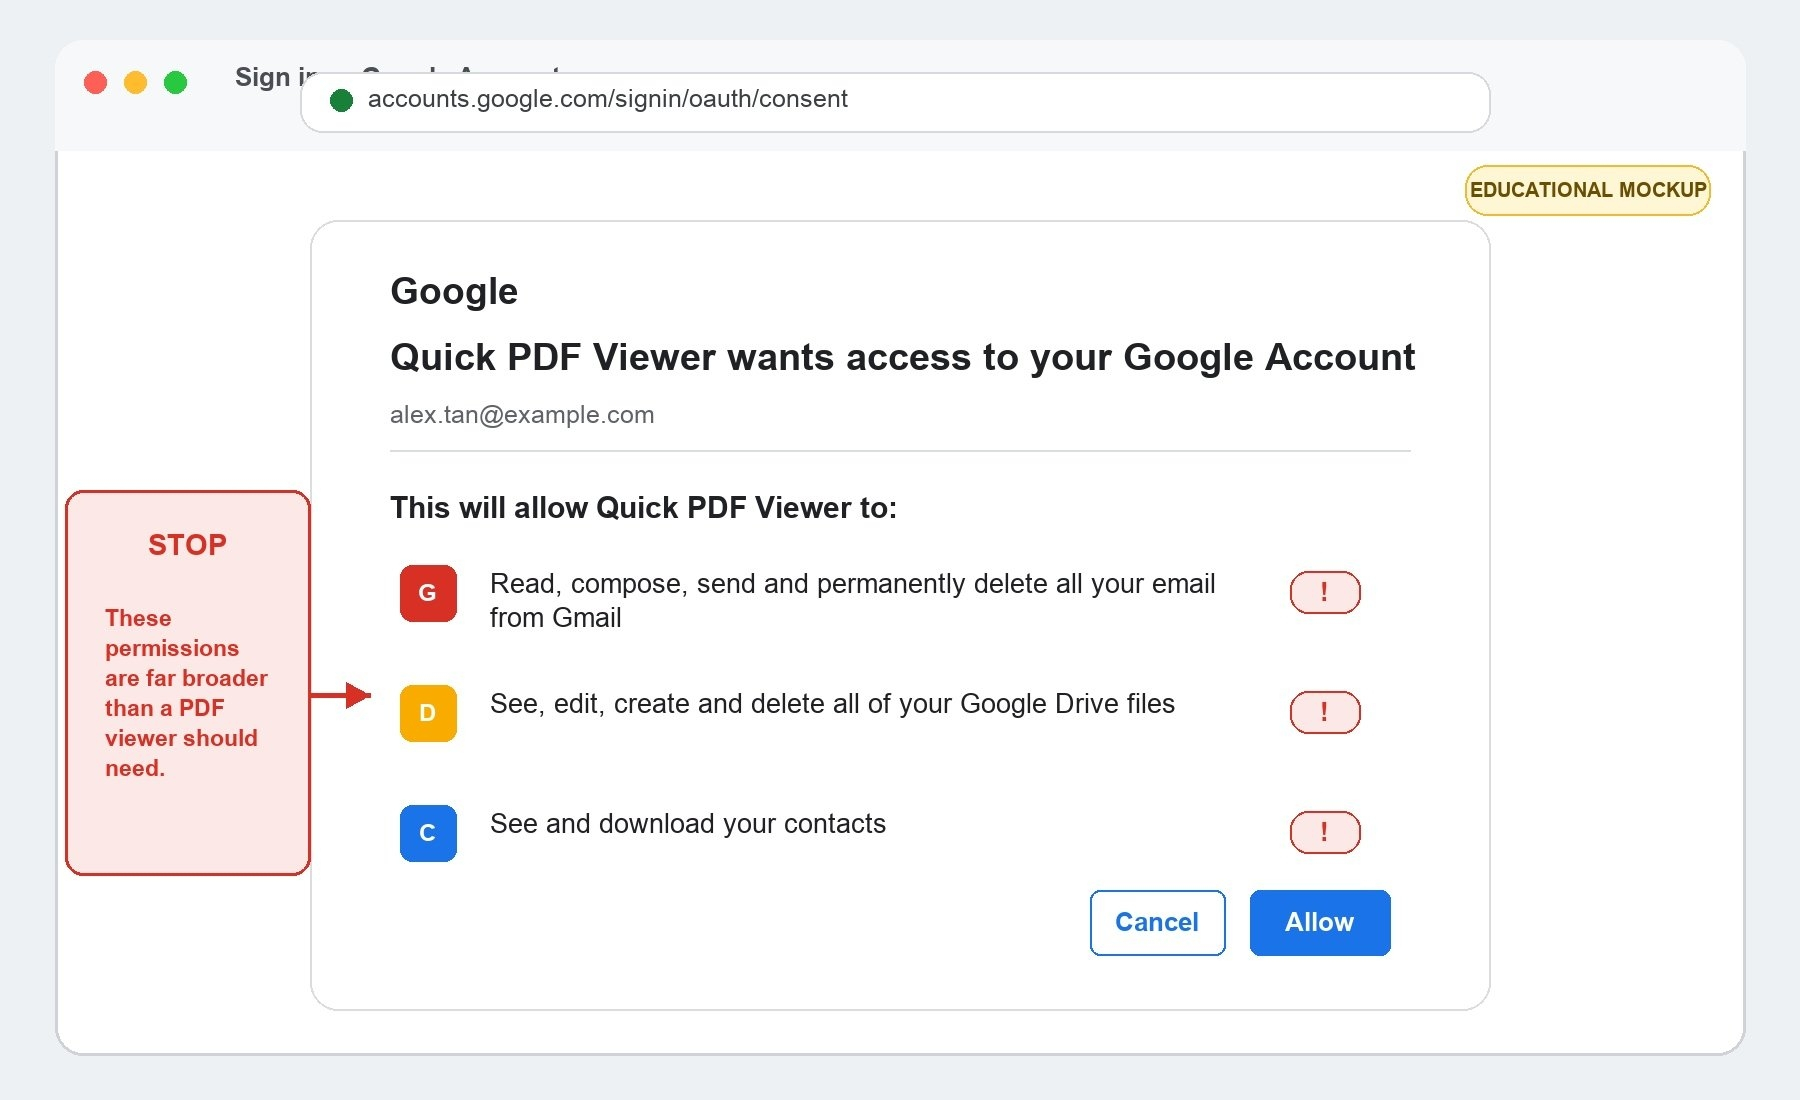
Setelah Anda login, aplikasi pihak ketiga meminta akses ke akun Anda. Nama dan ikonnya mungkin terlihat biasa atau meniru layanan sungguhan.
Aksesnya lebih luas dari yang diperkirakan.
Aplikasi tersebut mungkin meminta izin untuk membaca email, melihat atau mengedit file cloud, mengakses kontak, atau mempertahankan akses setelah Anda menutup browser.
Satu klik menyelesaikan serangan.
Saat Anda memilih Izinkan atau Terima, aplikasi memperoleh izin untuk bertindak sesuai akses yang Anda setujui. Akses itu dapat berlanjut sampai Anda menghapus aplikasi tersebut.
Layar Izin Adalah Pemeriksaan Keamanan yang Sesungguhnya
Login membuktikan siapa diri Anda. Memberikan persetujuan menentukan apa yang boleh dilakukan aplikasi. Halaman accounts.google.com atau login.microsoftonline.com yang asli dapat menampilkan permintaan izin yang sah untuk aplikasi yang tidak seharusnya dipercaya. Karena itu, alamat web saja tidak cukup.
Ajukan tiga pertanyaan sebelum melanjutkan:
Aplikasi apa yang meminta akses? Siapa penerbitnya? Mengapa aplikasi itu membutuhkan setiap izin tersebut?
Mengapa Ini Penting bagi Pengguna Kripto
Aplikasi berbahaya mungkin tidak dapat mengendalikan akun Binance Anda secara langsung. Namun, akses ke email dan cloud dapat memberi penyerang informasi dan saluran pemulihan yang dibutuhkan untuk melakukan serangan yang lebih tertarget.
Bergantung pada izin yang diberikan, aplikasi tersebut dapat mengekspos:
- Peringatan keamanan dan notifikasi akun
- Percakapan dukungan dan pesan pemulihan
- Dokumen pribadi atau keuangan yang disimpan di cloud
- Kontak yang mungkin memercayai pesan yang dikirim atas nama Anda
- Detail tentang layanan dan akun lain yang Anda gunakan
Cara Tetap SAFU
Baca sebelum mengizinkan.
Perlakukan halaman izin sebagai keputusan keamanan, bukan langkah rutin yang bisa dilewati begitu saja.
Periksa aplikasi dan penerbitnya.
Nama yang terdengar familier bukan bukti bahwa aplikasi tersebut milik perusahaan yang diklaimnya. Cari informasi penerbit dan verifikasi jika tersedia.
Sesuaikan izin dengan tujuannya.
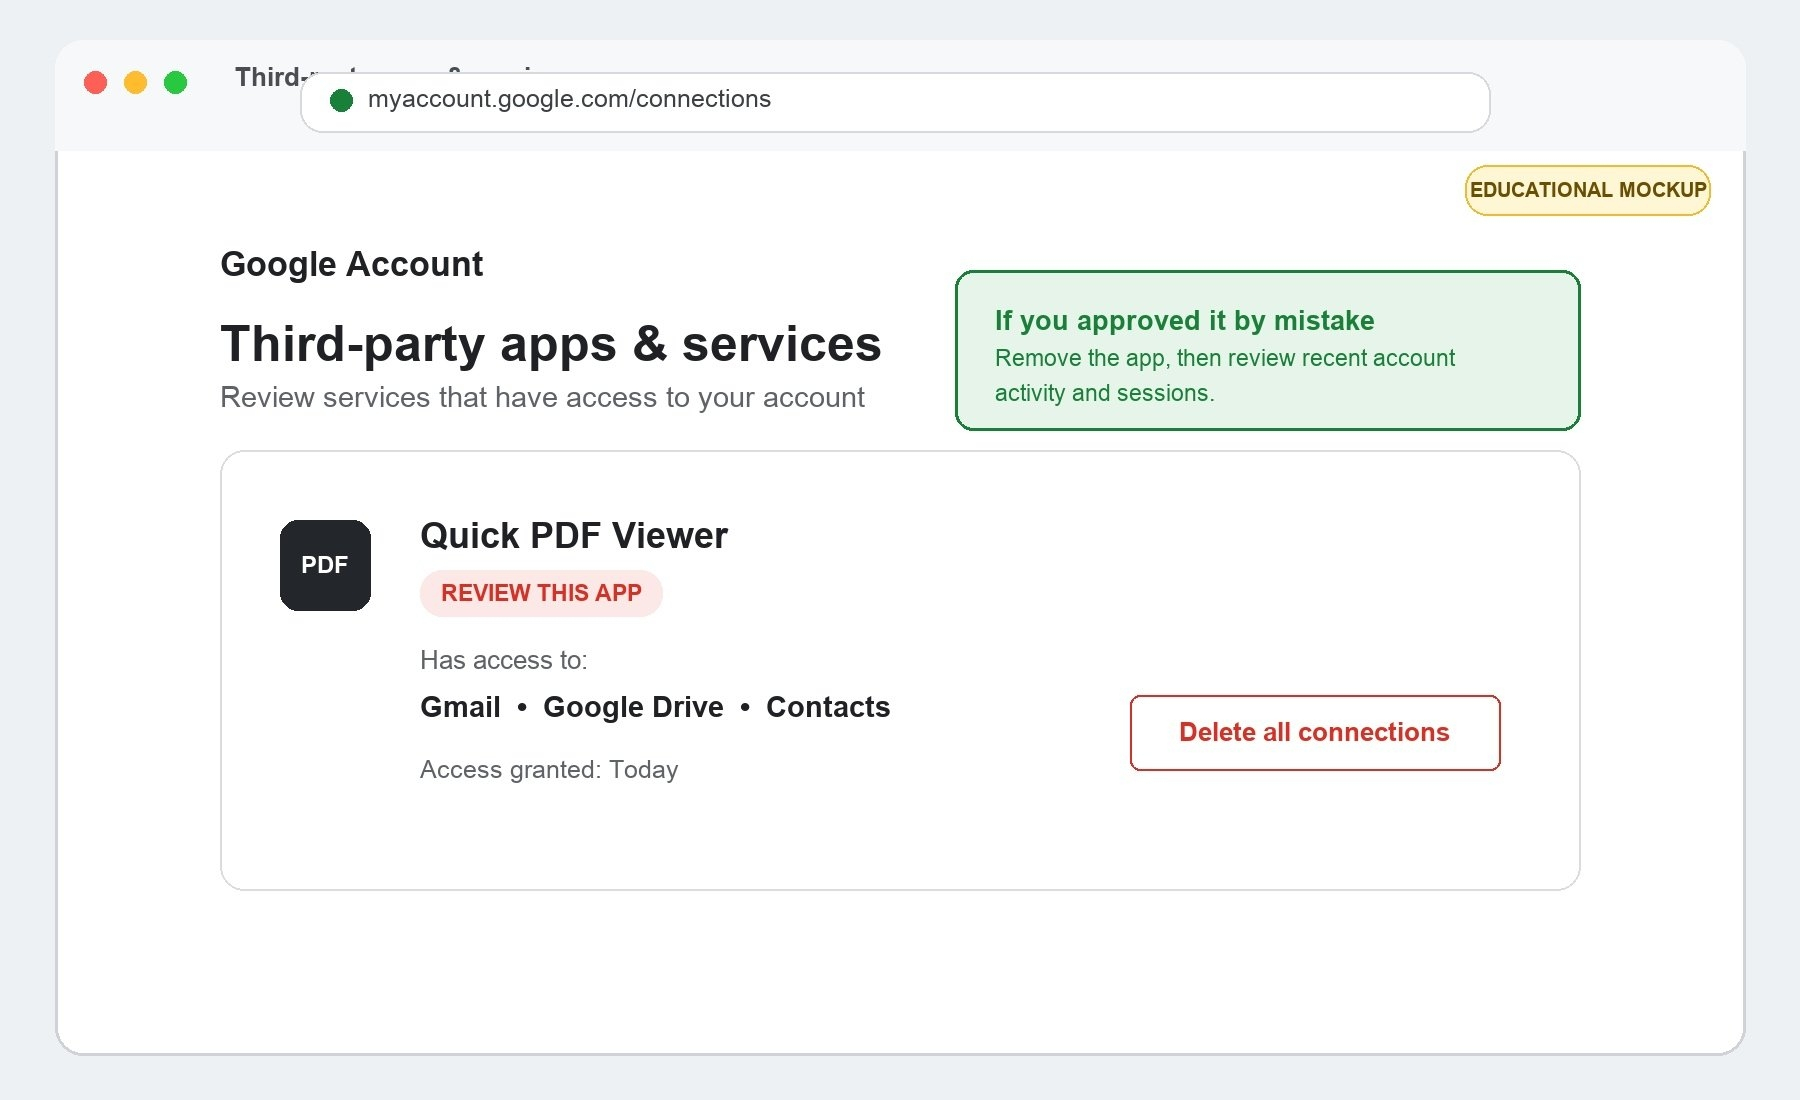
Alat PDF seharusnya tidak memerlukan akses luas ke email atau file cloud Anda. Alat rapat seharusnya tidak memerlukan akses penuh ke semua file di drive cloud Anda.
Waspadai permintaan yang tidak terduga.
Jika file, rapat, atau alat itu tidak Anda harapkan, konfirmasikan kepada pengirim melalui saluran lain sebelum melanjutkan.
Jangan biarkan desakan menentukan keputusan Anda.
Pesan yang mengklaim bahwa akses akan kedaluwarsa atau akun memerlukan peninjauan segera dirancang untuk membuat Anda terburu-buru melewati daftar izin.
Tinjau aplikasi yang terhubung secara berkala.
Hapus aplikasi yang tidak Anda kenali, tidak lagi digunakan, atau tidak dapat Anda jelaskan dengan jelas.
Sudah Mengeklik Izinkan? Bertindaklah Segera
Segera cabut akses aplikasi dari akun Google atau Microsoft Anda. Kemudian tinjau aktivitas akun terbaru, perangkat yang masuk, sesi aktif, aturan penerusan email, dan perubahan keamanan yang tidak Anda lakukan. Jika Anda memasukkan kata sandi di tempat selain halaman penyedia identitas yang asli, ubah kata sandi tersebut dari perangkat tepercaya.
Pengingat Terakhir
Halaman login asli hanya membuktikan bahwa penyedia identitas tersebut memang asli. Itu tidak membuktikan bahwa aplikasi yang meminta akses aman.
Berhentilah sejenak di layar izin, baca apa yang diminta aplikasi, dan tanyakan apakah akses tersebut masuk akal. Login-nya bisa saja asli, sementara aplikasi di baliknya tidak.