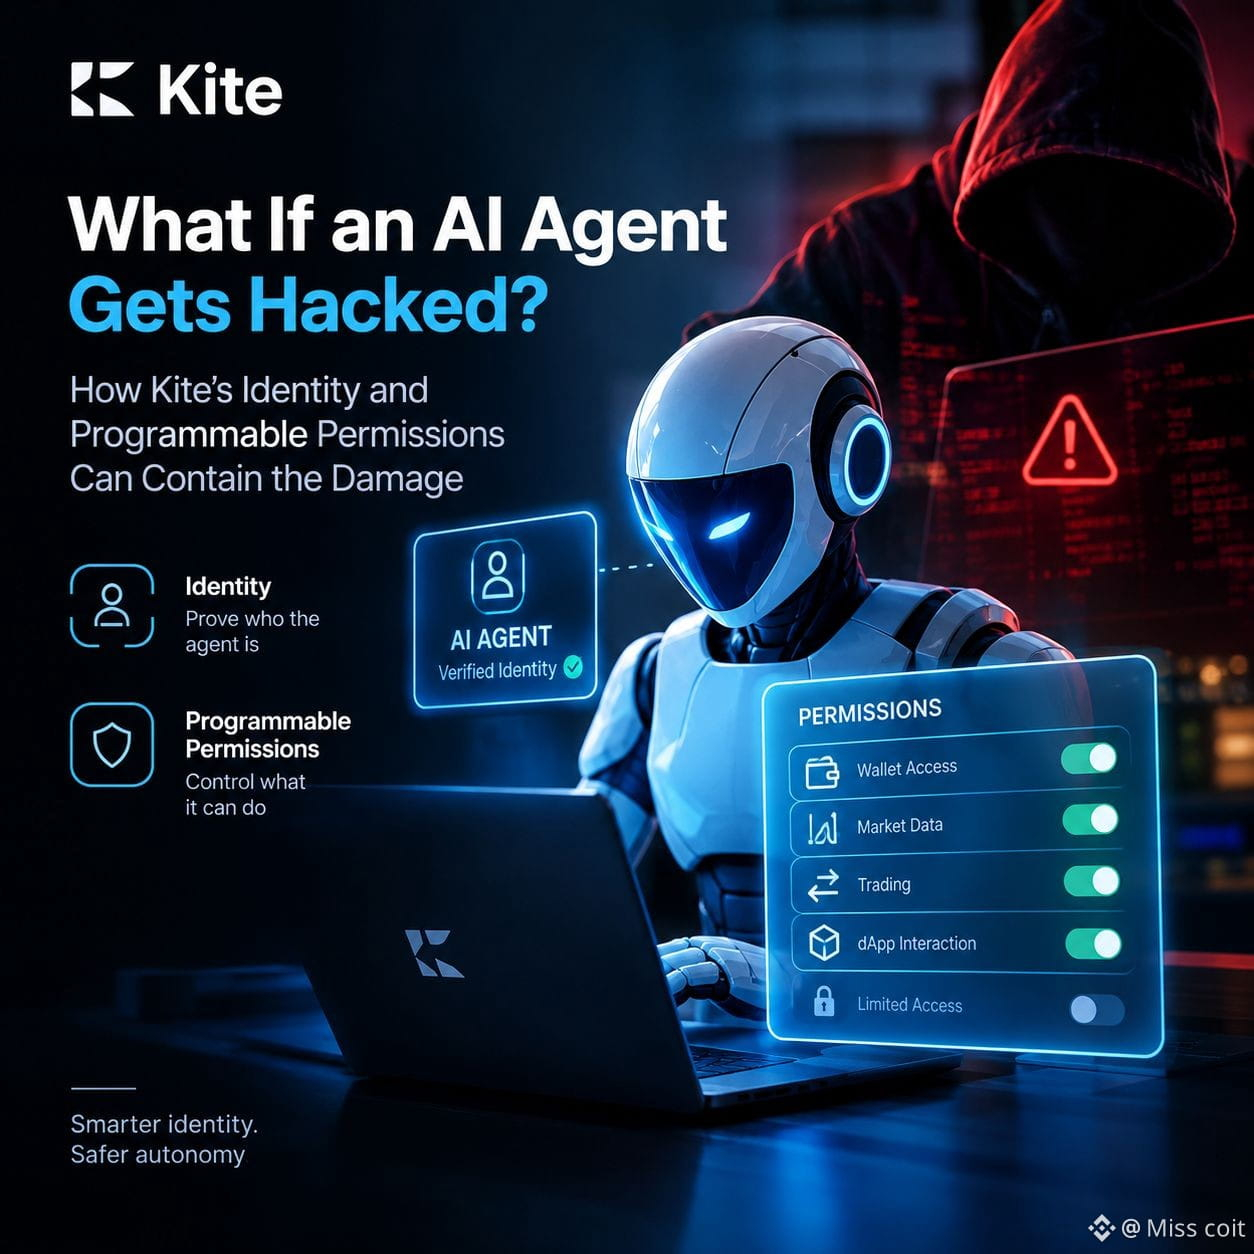
Dalam sesi riset larut malam, saya mendapati diri saya lebih banyak memikirkan apa yang terjadi ketika sebuah agen AI bertindak di luar kendali daripada seberapa cerdas agen AI berkembang.
Di situlah arsitektur identitas dan izin yang dapat diprogram dari Kite menarik perhatian saya.
Saya terus kembali pada satu hal: membuktikan identitas agen tidak sama dengan mengendalikan kewenangannya. Sebuah agen mungkin memiliki akses sah ke dompet, sistem perdagangan, atau aplikasi terdesentralisasi, tetapi bukan berarti agen tersebut seharusnya bebas bertindak tanpa batas.
Saya melihat pendekatan Kite sebagai upaya untuk membuat perbedaan itu bermakna. Dengan menggabungkan infrastruktur identitas dan kontrol akses yang dapat diprogram, tujuannya adalah menentukan apa yang boleh dilakukan agen, bukan sekadar memercayai semua tindakannya.
Hal ini penting seiring agen AI mulai menangani operasi keuangan dengan semakin sedikit pengawasan manusia.
Meski begitu, saya tidak akan menganggap izin yang dapat diprogram sebagai solusi keamanan yang lengkap. Saya ingin mengkaji bagaimana pembatasan diberlakukan, seberapa cepat akses dapat dicabut, dan apakah kredensial yang disusupi dapat melewati kontrol tersebut. Kualitas penerapannya lebih penting daripada konsepnya saja.
Yang paling menarik bagi saya adalah gagasan untuk membatasi dampak kerusakan, alih-alih menganggap setiap serangan bisa dicegah. Dalam keuangan otonom, perbedaan itu bisa menjadi sangat mendasar.
Saya ingin melihat bagaimana Kite menangani skenario adversarial, bukan hanya eksekusi normal.
Jika sebuah agen AI diretas besok, apakah izinnya cukup kuat untuk membatasi insiden tersebut, atau apakah sistemnya masih terlalu bergantung pada kepercayaan terhadap agen itu sejak awal?#KiteBBW $KITE @KITE AI 中文