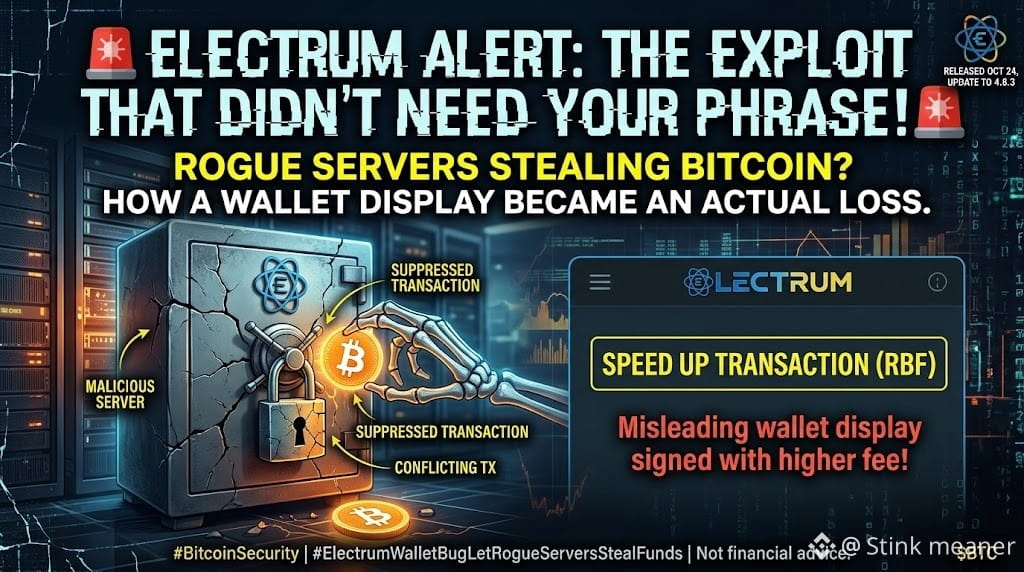
🚨 Eksploitasi Electrum tidak memerlukan frasa pemulihan yang dicuri. Serangan ini menargetkan pengguna yang mencoba mempercepat transaksi Bitcoin.
#electrumwalletbugletrogueserversstealfunds
Electrum mengungkapkan kerentanan yang memengaruhi versi sebelum 4.8.3. Versi yang telah diperbaiki dirilis pada 24 Oktober.
Begini cara kerja serangannya.
Server berbahaya dapat menyembunyikan transaksi keluar yang sah dan menggantinya di riwayat dompet dengan transaksi tidak valid yang bertentangan dan mengarahkan dana ke alamat penyerang.
Transaksi tersebut tampak tertunda. Jika pengguna mencoba mempercepatnya menggunakan Replace-by-Fee, Electrum dapat menandatangani transaksi pengganti dengan biaya yang lebih tinggi—mengubah tampilan dompet yang menyesatkan menjadi kerugian nyata.
Para pengembang menerima dua laporan. Dalam salah satunya, seorang pengguna kehilangan dana setelah menaikkan biaya transaksi. Jumlahnya belum diungkapkan.
Ini bukan bukti bahwa semua pengguna Electrum terdampak: menurut imbauan keamanan, klien yang hanya terhubung ke server tepercaya, termasuk server milik mereka sendiri, tidak terdampak.
Pelajaran langsungnya adalah memperbarui ke versi 4.8.3 atau yang lebih baru serta memeriksa alamat dan jumlah transaksi sebelum menandatanganinya, terutama saat mengganti transaksi yang belum dikonfirmasi.
Haruskah pengguna lebih memercayai perangkat lunak dompet—atau melakukan verifikasi independen terhadap setiap transaksi yang mereka setujui?
DYOR: Bukan nasihat keuangan.
$BTC $DASH
#ElectrumWalletBugLetRogueServersStealFunds #ElectrumFixesHighRiskExploitInVersionsBefore4.8.3 #BitcoinSecurity #SAFU🙏