#electrum钱包漏洞致资金被盗
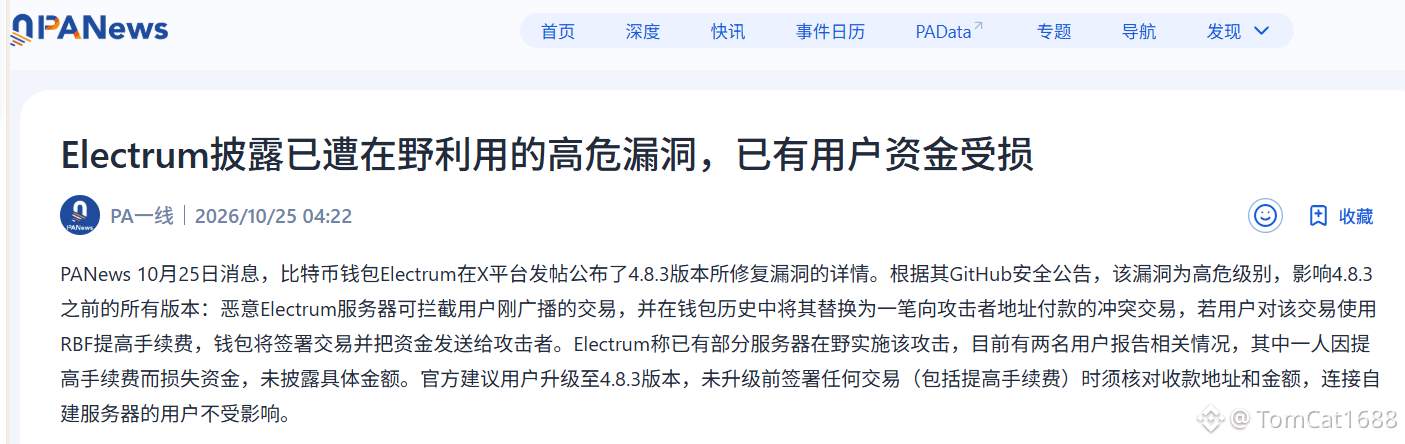
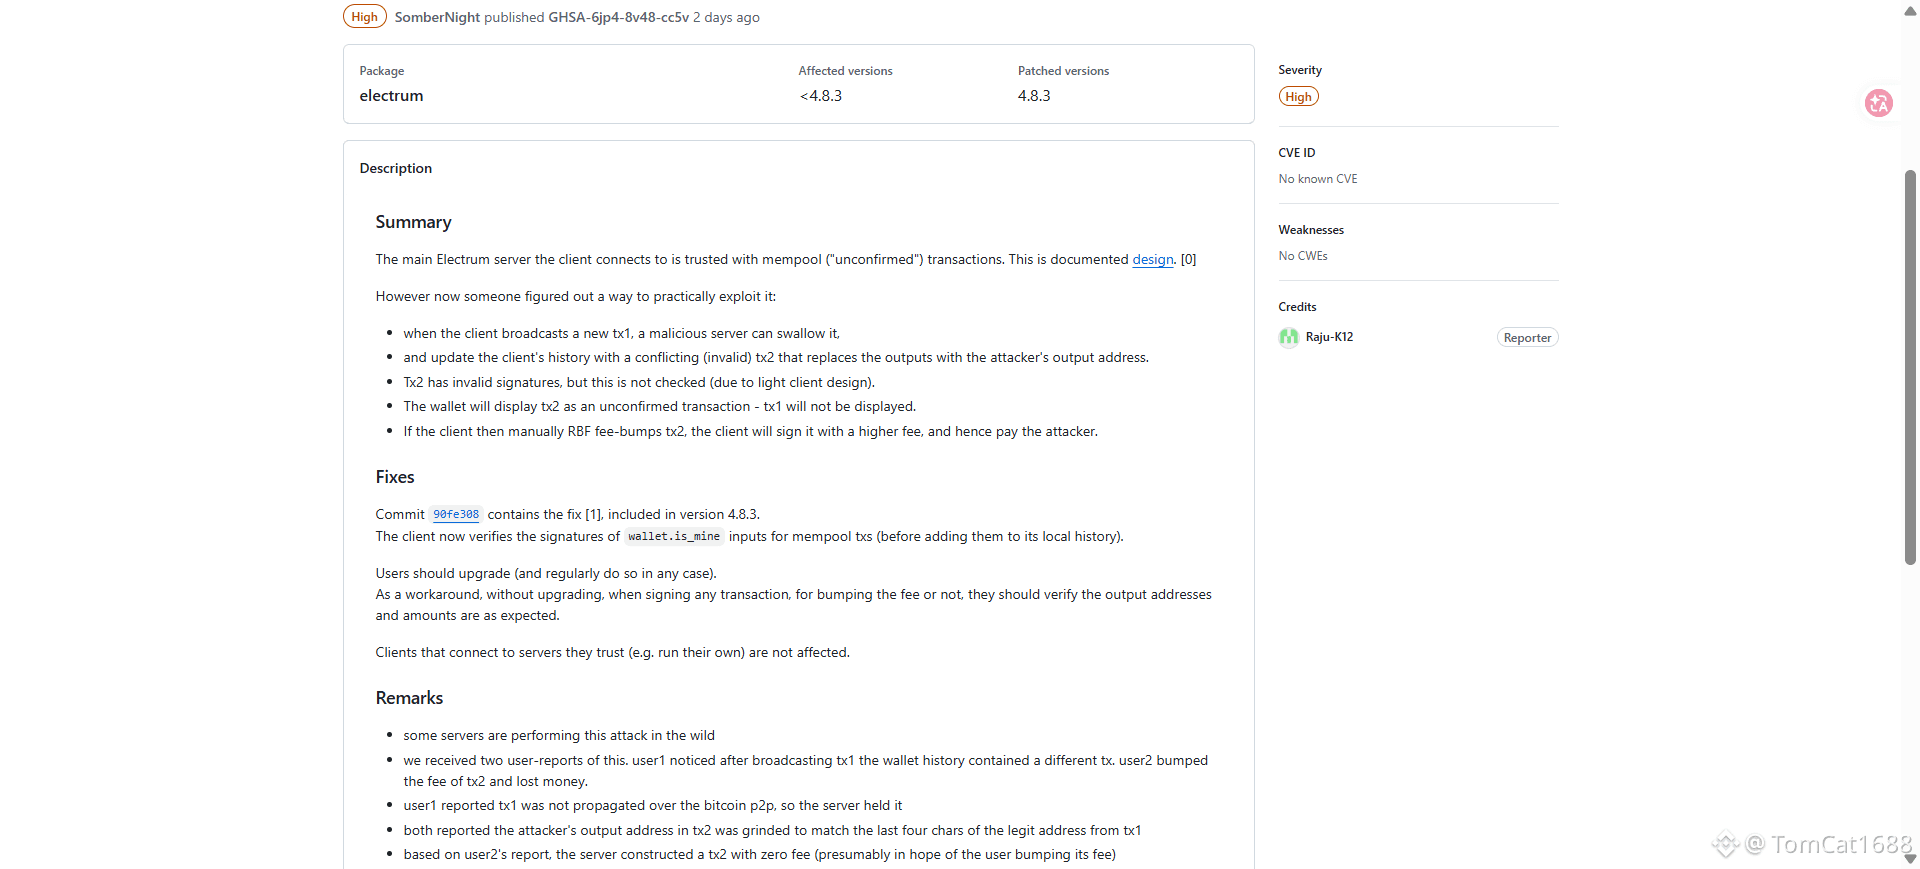
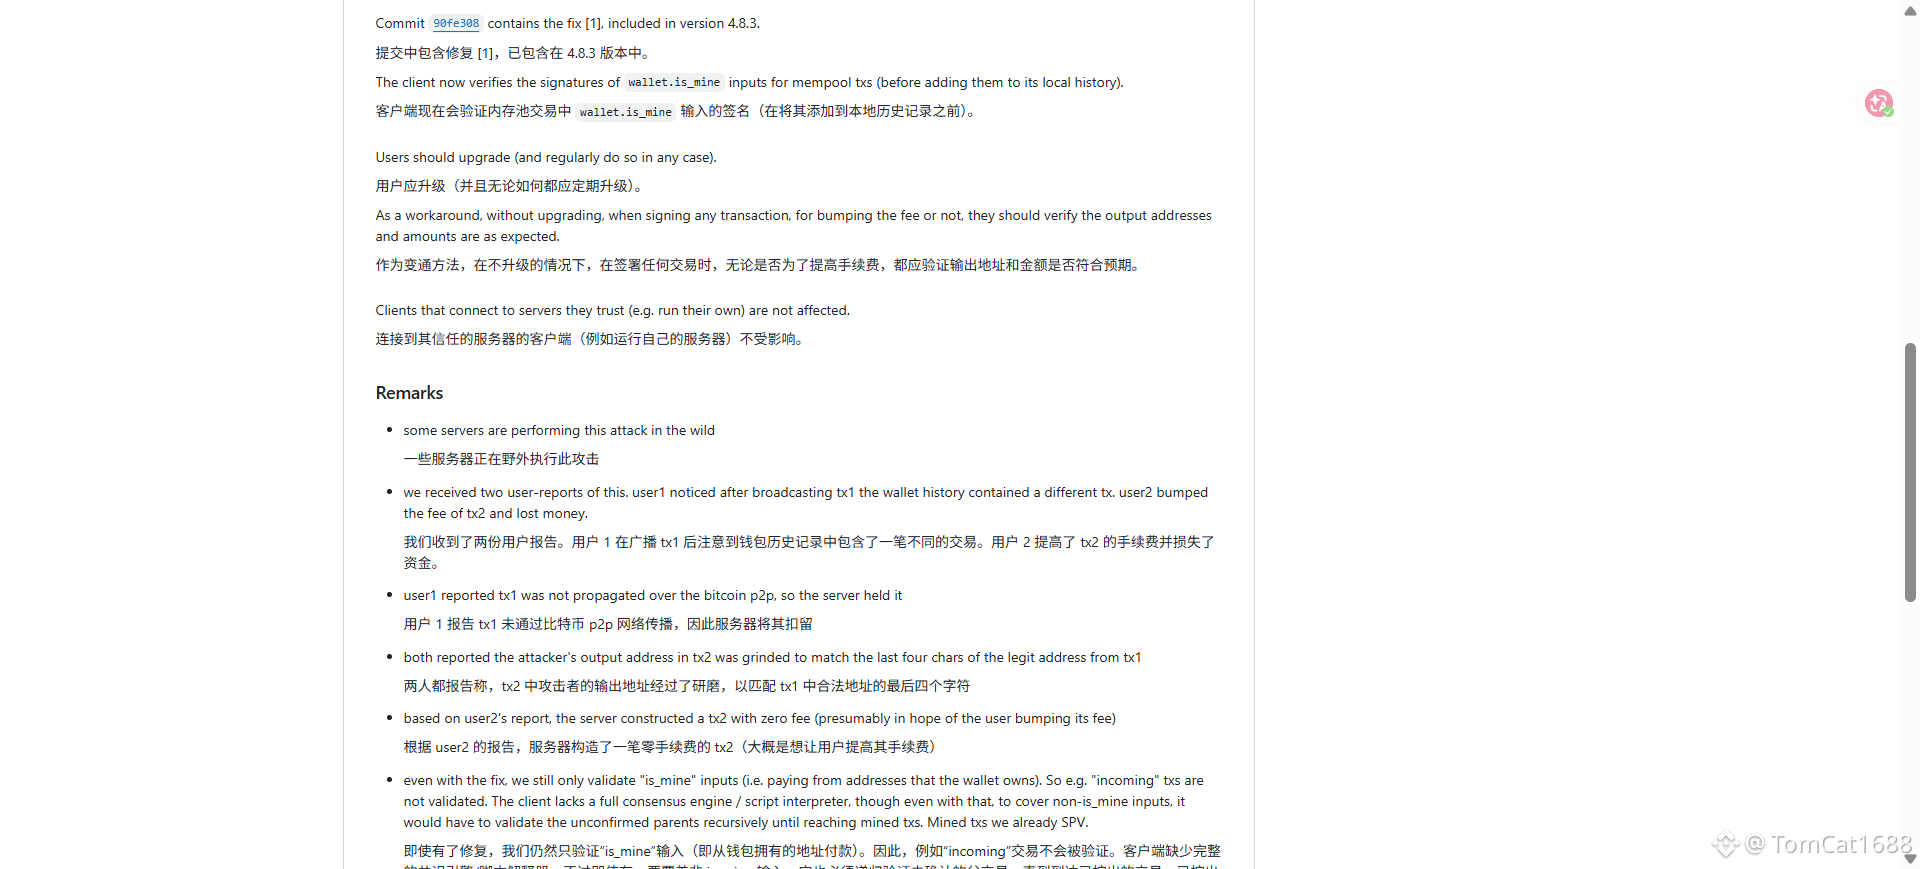
Dompet Electrum sekali lagi membuktikan dengan kenyataan pahit bahwa lapisan luar “penyimpanan mandiri” tak seindah kelihatannya. Sebuah kerentanan berisiko tinggi yang telah dieksploitasi di dunia nyata memungkinkan server berbahaya mencegat transaksi yang baru saja disiarkan pengguna, menggantinya dengan “transaksi palsu yang tertunda” menuju alamat penyerang, lalu diam-diam menunggu pengguna menekan sendiri tombol yang fatal itu—menaikkan biaya transaksi. RBF pada dasarnya adalah fitur Bitcoin yang normal, tetapi kini berubah menjadi alat penyiksa yang membuat orang menandatangani dan menyerahkan uangnya. Kunci privat tidak bocor, frasa pemulihan tidak dicuri lewat phishing; pengguna hanya melakukan sesuatu yang sangat biasa, tetapi uangnya lenyap. Pihak resmi Electrum mengonfirmasi setidaknya dua laporan; dana seseorang mengalami kerugian, tetapi jumlahnya dirahasiakan rapat-rapat.
Ini bukan pertama kalinya Electrum mengajari pasar lewat kerugian yang dialami penggunanya. Pada 2019 hingga 2020, serangan phishing dengan jendela pembaruan palsu menyapu ekosistem Electrum. Lebih dari 22 juta dolar AS dan 1.980 bitcoin dicuri secara keseluruhan. Salah satu pengguna kehilangan 1.400 bitcoin dalam satu transaksi setelah memperbarui dompetnya—saat itu nilainya sekitar 15,8 juta dolar AS. Dari jendela phishing hingga pembajakan RBF, permukaan serangannya berubah, tetapi skenario dasarnya tak pernah berubah: sebagai dompet ringan, Electrum menyerahkan “hak untuk menentukan cerita” transaksi yang belum dikonfirmasi kepada server eksternal, dan siapa pun berhak menjalankan server Electrum. Yang Anda percayai bukanlah matematika, melainkan kejujuran orang asing.
“Jika Anda menguasai kunci privat, Anda menguasai segalanya” adalah obat bius yang sudah terlalu sering diulang. Sejarah kerentanan Electrum membuktikan dengan kejam: kunci privat berada di perangkat Anda bukan berarti Anda mengendalikan tujuan akhir transaksi. Ketika server dapat mengubah secara sepihak “transaksi yang menunggu konfirmasi” yang ditampilkan antarmuka dompet, sementara versi lama bahkan menampilkannya sebagai aset pengguna tanpa memverifikasi tanda tangan, mitos penyimpanan mandiri hancur berkeping-keping di celah antara layar dan blockchain. Anda mungkin berhasil menghindari kaburnya bursa dan situs phishing, tetapi bisa saja terjerat oleh “pisau percepatan” yang disodorkan dompet itu sendiri.
Memperbarui ke versi 4.8.3 adalah keharusan, tetapi pembaruan tidak menyelesaikan satu masalah mendasar: sudah berapa lama Anda tidak sungguh-sungguh mempertanyakan apakah transaksi yang ditampilkan di dompet benar-benar transaksi yang Anda tandatangani? Saat biaya transaksi tersendat lagi nanti, apakah Anda akan kembali menekan “Percepat” tanpa ragu—dan apakah Anda yakin transaksi siapa yang sebenarnya Anda tandatangani?