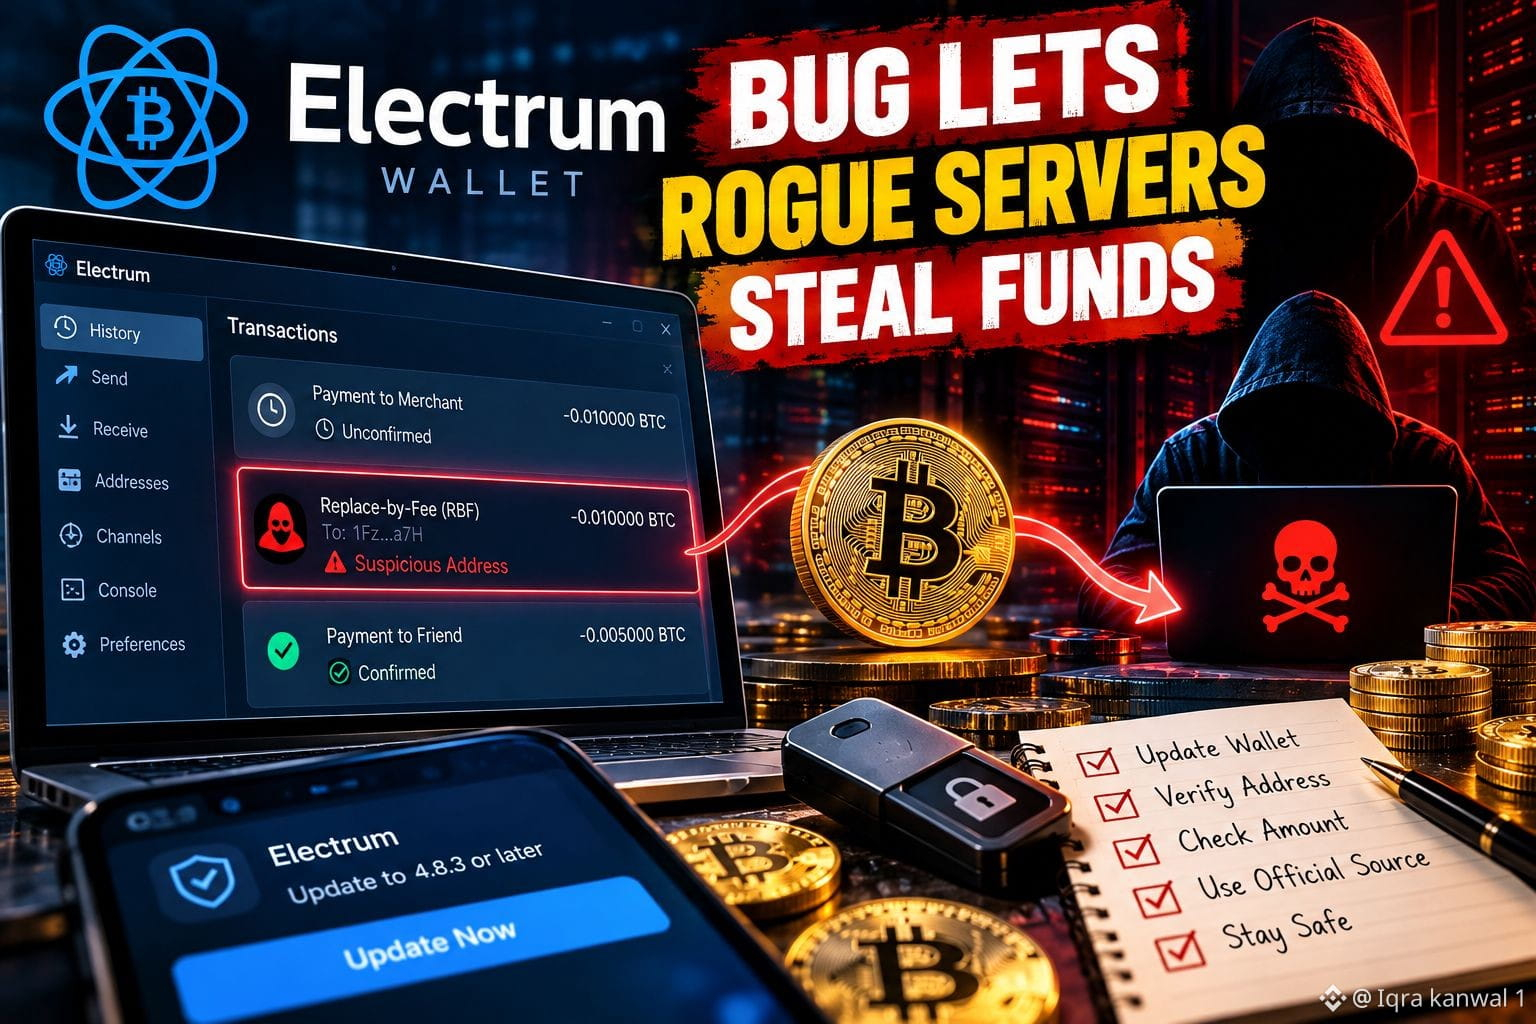
#electrumwalletbugletrogueserversstealfunds 🚨 Bug Electrum Wallet: Kenaikan Biaya Dapat Membahayakan BTC
Insiden keamanan pada dompet Bitcoin menyoroti pelajaran penting: bahkan pengelolaan transaksi rutin pun dapat menimbulkan risiko ketika perangkat lunak bergantung pada server eksternal.
Pengembang Electrum mengungkapkan kerentanan berisiko tinggi yang memengaruhi versi sebelum 4.8.3. Server berbahaya dapat menyembunyikan pembayaran sah yang belum dikonfirmasi dan menampilkan transaksi palsu yang mengarahkan dana kepada penyerang. Jika pengguna mencoba mempercepatnya dengan Replace-by-Fee (RBF), mereka tanpa sadar dapat menandatangani transaksi pengganti yang valid, tetapi mengirim BTC ke alamat yang salah.
Menurut pemberitahuan keamanan resmi, ada dua insiden yang dilaporkan, termasuk satu kasus kehilangan yang telah dikonfirmasi. Jumlah total yang dicuri belum diungkapkan.
🔎 Apa yang perlu diperhatikan pengguna?
• Perbarui Electrum ke versi 4.8.3 atau yang lebih baru setelah tersedia.
• Verifikasi alamat penerima dan jumlah secara lengkap sebelum menandatangani transaksi atau menaikkan biaya.
• Jangan langsung memercayai transaksi hanya karena transaksi tersebut muncul dalam riwayat dompet Anda.
• Unduh pembaruan dompet hanya dari situs web resmi Electrum dan verifikasi tanda tangannya jika memungkinkan.
Ini bukan kegagalan blockchain Bitcoin. Kerentanan ini berkaitan dengan cara versi dompet yang terdampak menangani transaksi belum dikonfirmasi yang diterima dari server.
📊 Perspektif pasar saya: Insiden keamanan dapat memengaruhi kepercayaan terhadap penyedia dompet tertentu, tetapi tidak serta-merta menunjukkan kelemahan pada Bitcoin itu sendiri. Dampak terhadap harga bergantung pada skala kerugian, respons pengguna, dan kondisi pasar yang lebih luas.
Penyimpanan mandiri berarti Anda mengendalikan aset sendiri, tetapi juga berarti Anda harus serius memperhatikan keamanan perangkat lunak.
Apakah Anda baru-baru ini memperbarui praktik keamanan dompet Anda?
#Bitcoin #Electrum #CryptoSecurity #BTC #CryptoNews
$ENA $REZ $BABY