


Merek dompet perangkat keras kripto Keystone mengalami kebocoran data pelanggan!
Pada 25 Oktober, Keystone mengonfirmasi bahwa toko daring resminya diakses tanpa izin oleh pihak ketiga, sehingga nama, alamat email, nomor telepon, alamat pengiriman, dan informasi pesanan pelanggan dicuri. Yang lebih memicu kontroversi, Keystone sebelumnya menjadikan “penghapusan otomatis data pengiriman setelah 180 hari” sebagai keunggulan perlindungan privasi. Namun, sejumlah pengguna kini menyatakan bahwa informasi pesanan pembelian dompet perangkat keras mereka dua tahun lalu tampaknya juga terdampak. Hal ini membuat publik mulai mempertanyakan apakah Keystone benar-benar menepati komitmennya untuk menghapus data.
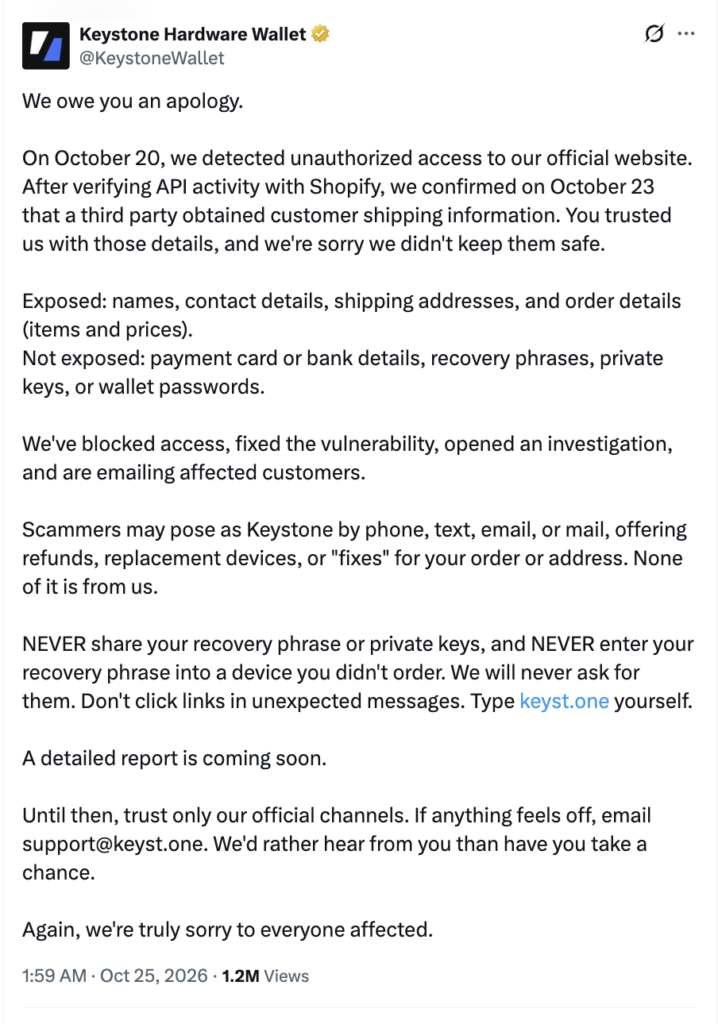
Keystone mengakui data pelanggan dicuri, tegaskan kunci privat dan frasa pemulihan tidak bocor
Menurut pernyataan resmi Keystone, perusahaan mendeteksi akses tanpa izin ke situs webnya pada 20 Oktober. Setelah memeriksa aktivitas antarmuka pemrograman aplikasi (API) Shopify pada 23 Oktober, perusahaan mengonfirmasi bahwa penyerang memperoleh sebagian data pelanggan.
Data yang bocor mencakup nama, informasi kontak, alamat pengiriman, serta detail pesanan seperti barang yang dibeli dan harganya. Keystone menegaskan bahwa data kartu kredit dan bank, frasa pemulihan dompet, kunci privat, serta kata sandi tidak terdampak. Perusahaan juga menyatakan telah memblokir jalur akses, memperbaiki celah keamanan, dan memulai penyelidikan. Saat ini, pelanggan yang terdampak sedang diberi tahu melalui email, tetapi jumlah korban, identitas peretas, dan metode spesifik yang digunakan untuk membobol sistem belum diungkapkan.
Berjanji menghapus data setelah 180 hari, tetapi pesanan dari dua tahun lalu diduga masih ada di sistem?
Keystone berulang kali menjadikan kebijakan retensi data yang ketat sebagai keunggulan merek. Pada Januari dan Maret tahun ini, perusahaan menyatakan di X bahwa data pengiriman pengguna akan dihapus secara permanen 180 hari setelah pesanan dilakukan. Namun, setelah insiden ini terungkap, sejumlah pelanggan menyampaikan keraguan di X.
Pengguna @trintaetres_33 mengatakan bahwa ia masih menerima pemberitahuan kebocoran data terkait perangkat yang dibelinya lebih dari dua tahun lalu. Sementara itu, @BlockchainBarmy mengatakan bahwa pesanan terakhirnya dilakukan 214 hari sebelum insiden ini, melewati batas penghapusan yang dijanjikan Keystone. Pengguna lain, @PEPE_Whale69, bahkan mengaku pernah menerima panggilan penipuan dari seseorang yang menyamar sebagai polisi Montreal. Penelepon itu dapat menyebutkan dengan tepat informasi terkait pesanan Keystone-nya pada 2024. Keystone kemudian menyatakan telah memulai penyelidikan darurat.
Namun, sejauh ini belum dapat dipastikan secara independen apakah data pesanan lama tersebut memang berasal dari kebocoran kali ini atau diperoleh melalui saluran lain.
Deskripsi tentang penghapusan data dalam berbagai dokumen resmi Keystone tidak konsisten. Kebijakan privasi menyatakan bahwa data pesanan pelanggan yang tidak melakukan pemesanan lagi selama 180 hari terakhir akan dihapus. Sementara itu, pusat bantuan menyebutkan bahwa proses penghapusan dapat memakan waktu dua hingga tiga minggu, catatan kota dan negara tetap disimpan, dan penghapusan akhir dilakukan oleh Shopify.
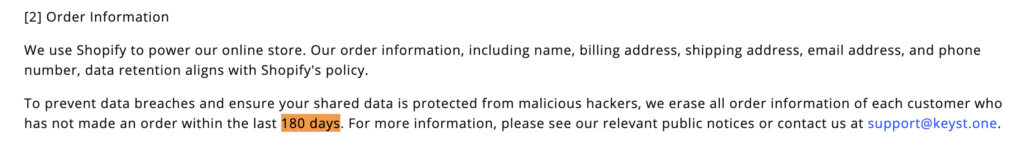 Sumber: https://keyst.one/privacy-policy
Namun, hal yang benar-benar perlu diperjelas dalam insiden ini adalah bagaimana Keystone mengelola data yang disimpan di platform mitra, serta apakah catatan yang dijanjikan akan dihapus masih berada di sistem yang dapat diakses.
Bagi pengguna dompet perangkat keras, bahaya kebocoran data seperti ini tidak hanya terbatas pada email spam. Begitu penyerang mengetahui nama, alamat, dan riwayat pembelian pelanggan, mereka dapat menyamar sebagai layanan pelanggan resmi dengan alasan penarikan perangkat, pengembalian dana, penggantian dompet, atau peningkatan keamanan untuk membujuk korban agar mengungkapkan frasa pemulihan. Mereka bahkan dapat mengirimkan perangkat yang telah dimodifikasi dengan perangkat lunak berbahaya.
Peneliti keamanan on-chain Taylor Monahan juga memperingatkan bahwa terungkapnya alamat fisik pembeli dompet perangkat keras dapat meningkatkan risiko ancaman fisik.
Menurut laporan perusahaan keamanan siber CertiK, pada paruh pertama 2026 telah dikonfirmasi 52 insiden pemaksaan fisik terhadap pemegang aset kripto di seluruh dunia (Wrench Attacks), naik 33,3% dibandingkan 39 insiden pada periode yang sama tahun lalu. Kerugian dan jumlah pemerasan yang tercatat terkait insiden tersebut mencapai sekitar 124,1 juta dolar AS, lebih tinggi daripada 10,5 juta dolar AS pada periode yang sama tahun lalu.
Ledger dan Trezor bergantian mengalami insiden, medan perang keamanan dompet perangkat keras sedang berubah
Keystone bukan satu-satunya merek dompet perangkat keras yang mengalami insiden keamanan data pelanggan tahun ini.
Pada Agustus tahun ini, Trezor mengungkapkan bahwa mitra logistiknya, ShipMonk, mengalami kebocoran data yang awalnya melibatkan hampir 14.000 pelanggan. Kemudian, Trezor mengonfirmasi bahwa sekitar 67.000 pelanggan di Amerika Serikat terdampak. SafePal juga pernah mengalami kebocoran data hampir 40.000 pelanggan akibat masalah pada sistem pelacakan pesanan.
Pada Oktober, Ledger juga mengonfirmasi bahwa beberapa perangkat yang dijual oleh distributor telah disusupi perangkat keras berbahaya. Meskipun metode serangan dan tingkat dampak dalam insiden-insiden tersebut berbeda-beda, semuanya menyoroti bahwa persoalan keamanan dompet perangkat keras kini bukan hanya soal keamanan penyimpanan kunci privat secara luring.
Seluruh rantai pasok, mulai dari pemesanan, pembayaran, pengiriman, hingga perangkat diterima dan diaktifkan, dapat menjadi pintu masuk serangan.
Risiko yang benar-benar terungkap dalam insiden ini adalah bahwa meskipun dompet perangkat keras tidak diretas, pengguna tetap dapat menjadi sasaran penipuan yang ditargetkan, bahkan kejahatan fisik, akibat kebocoran riwayat pembelian. Bagi Keystone, langkah penting berikutnya bukan hanya memperbaiki celah keamanan, tetapi juga menjelaskan secara terbuka rentang waktu data yang dicuri, apakah kebijakan penghapusan telah diterapkan, dan mengapa pelanggan dari dua tahun lalu masih mungkin terdampak.
Pengingat keamanan bagi pengguna Blocktempo: jika menerima pesan tentang pengembalian dana Keystone, penggantian perangkat, atau verifikasi keamanan, periksa langsung melalui situs web resmi. Jangan mengeklik tautan yang tidak dikenal dan jangan pernah memberikan frasa pemulihan kepada siapa pun.
Artikel “Data dompet perangkat keras Keystone bocor! Janji ‘penghapusan setelah 180 hari’ dipertanyakan, pesanan lama dikhawatirkan terdampak” pertama kali diterbitkan di (Blocktempo).