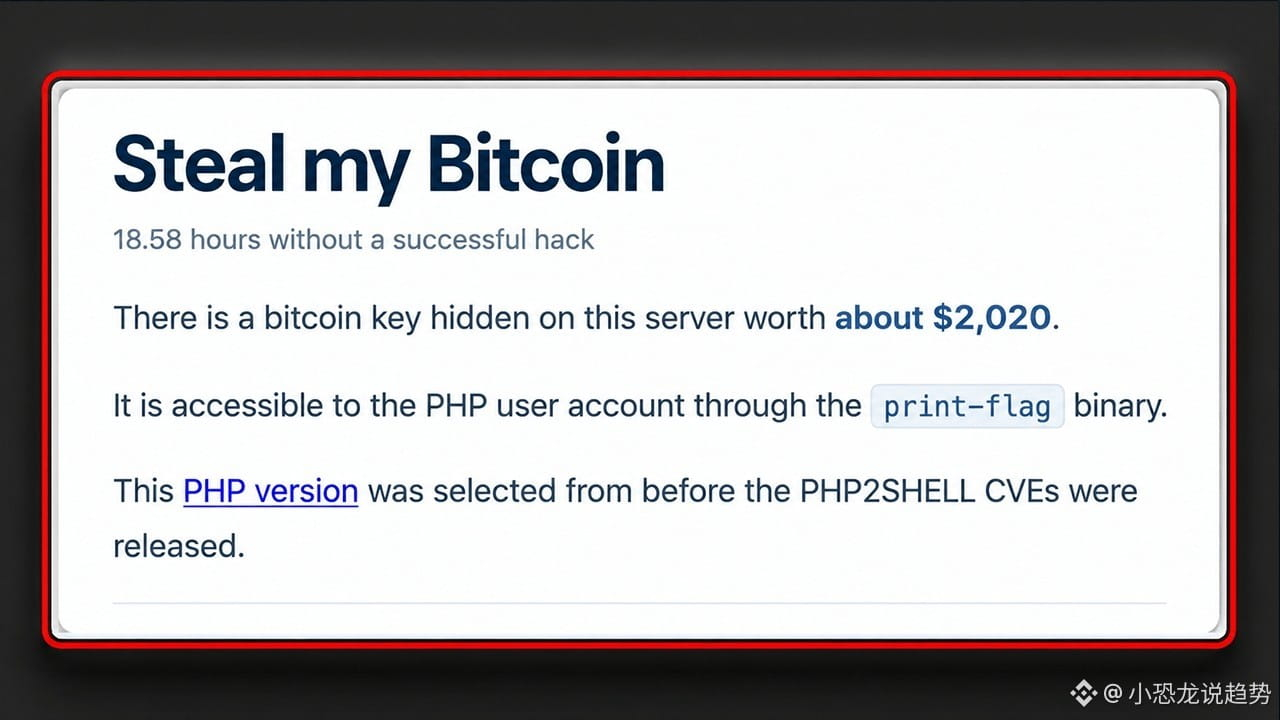
Bitcoin senilai 2.000 dolar AS dibiarkan di internet selama 25 jam, tetapi tak satu pun peretas di seluruh dunia mengambilnya 🦖
📣 盘面异动群里喊
Sebuah situs bernama Steal My Bitcoin sengaja menjalankan server PHP yang belum dipasangi patch. Kunci privat sebuah dompet Bitcoin disembunyikan di dalamnya, dan siapa pun yang mendapatkannya lebih dulu boleh menarik dananya. Hadiahnya awalnya hanya 500 dolar AS, lalu meningkat menjadi sekitar 2.000 dolar AS berkat donasi dari warganet—setara dengan sekitar 0,025 Bitcoin. Setelah lebih dari 17 jam sejak diluncurkan, dompet itu masih kosong. Saat media independen mencatatnya, situs tersebut sudah bertahan lebih dari 25 jam.
Aturannya sangat ketat: hanya boleh menyerang aplikasi web dan kontainer PHP, tidak boleh menyentuh mesin host, melumpuhkan infrastruktur, atau membebani server. Semua tindakan dicatat. Singkatnya, ini adalah eksperimen bounty terbuka. Tujuannya bukan mencari uang, melainkan membuktikan bahwa dompet Bitcoin tidak akan begitu saja dikuras gara-gara celah keamanan jaringan paling menakutkan tahun ini 💰
Versi yang dijalankan adalah PHP 8.4.26, yang kebetulan terdampak dua kerentanan serius yang secara kolektif disebut PHP2Shell: CVE-2026-109618 dan CVE-2026-109619. Keduanya mendapat skor tingkat keparahan 9,2 dan merupakan kesalahan manajemen memori. Dalam konfigurasi tertentu, penyerang dapat menjalankan perintah dari jarak jauh tanpa perlu masuk terlebih dahulu. Patch darurat baru dirilis pada 21 Oktober. Pada hari yang sama, lembaga pemerintah di Belanda, Australia, Jepang, Finlandia, dan sejumlah negara lain langsung menonaktifkan situs web mereka sebagai tindakan pencegahan.
Namun, ceritanya berbelok keesokan harinya. Peneliti independen LiveOverflow memublikasikan analisis situs tersebut. Dari header respons, ia mengenali nginx dan PHP 8.4.26, lalu berulang kali membandingkan perilakunya dengan lingkungan lokal. Ia menemukan bahwa respons situs itu paling mirip dengan nginx yang meneruskan permintaan ke server baris perintah bawaan PHP. Selain itu, yang dikembalikan adalah halaman index statis, bukan hasil eksekusi skrip index. Jika dugaan ini benar, berarti dua kerentanan dengan skor 9,2 itu sama sekali tidak memiliki celah masuk di mesin ini. Bukan karena peretas tak bisa menembusnya, melainkan karena pintunya memang tidak ada di sana ⚠️
Menurut saya, nilai sebenarnya dari kejadian ini bukan soal siapa yang mendapatkan 2.000 dolar itu, melainkan karena kejadian ini menyoroti perbedaan yang sering diabaikan: kerentanan yang sama bisa menimbulkan risiko yang sama sekali berbeda bergantung pada cara penerapannya. Ada yang membiarkan pintu terbuka lebar, ada pula yang memasang dinding di balik pintu. Jadi, menilai tingkat bahaya sebuah kerentanan hanya dari apakah sistem berhasil diretas atau tidak memang tidak tepat. Sebaliknya juga berlaku: tidak ada yang berhasil menembus tantangan terbuka bukan berarti kerentanannya palsu.
Skor 9,2 itu nyata, begitu pula patch yang dirilis pada 21 Oktober. Tetap lakukan pembaruan.
Bitcoin kini berada di harga 80.388 dolar AS, turun 0,18% dalam 24 jam. Ethereum di harga 2.340 dolar AS. Pasar tidak banyak bergerak, tetapi patch di server tidak boleh ditunda, bahkan sehari pun.
Jika lingkungan produksi Anda masih menjalankan PHP versi yang terdampak, apakah Anda akan memilih menghentikan layanan untuk melakukan pembaruan, atau memantau dulu selama dua hari? Ayo bahas di kolom komentar 👀
Klik foto profil untuk menonton siaran langsung
Setiap hari kami mengajak Anda mengikuti keamanan on-chain dan topik hangat Bitcoin. Bukan sekadar melihat apa yang terjadi dalam berita, tetapi juga memahami logika dan peluang di baliknya 👀🚀