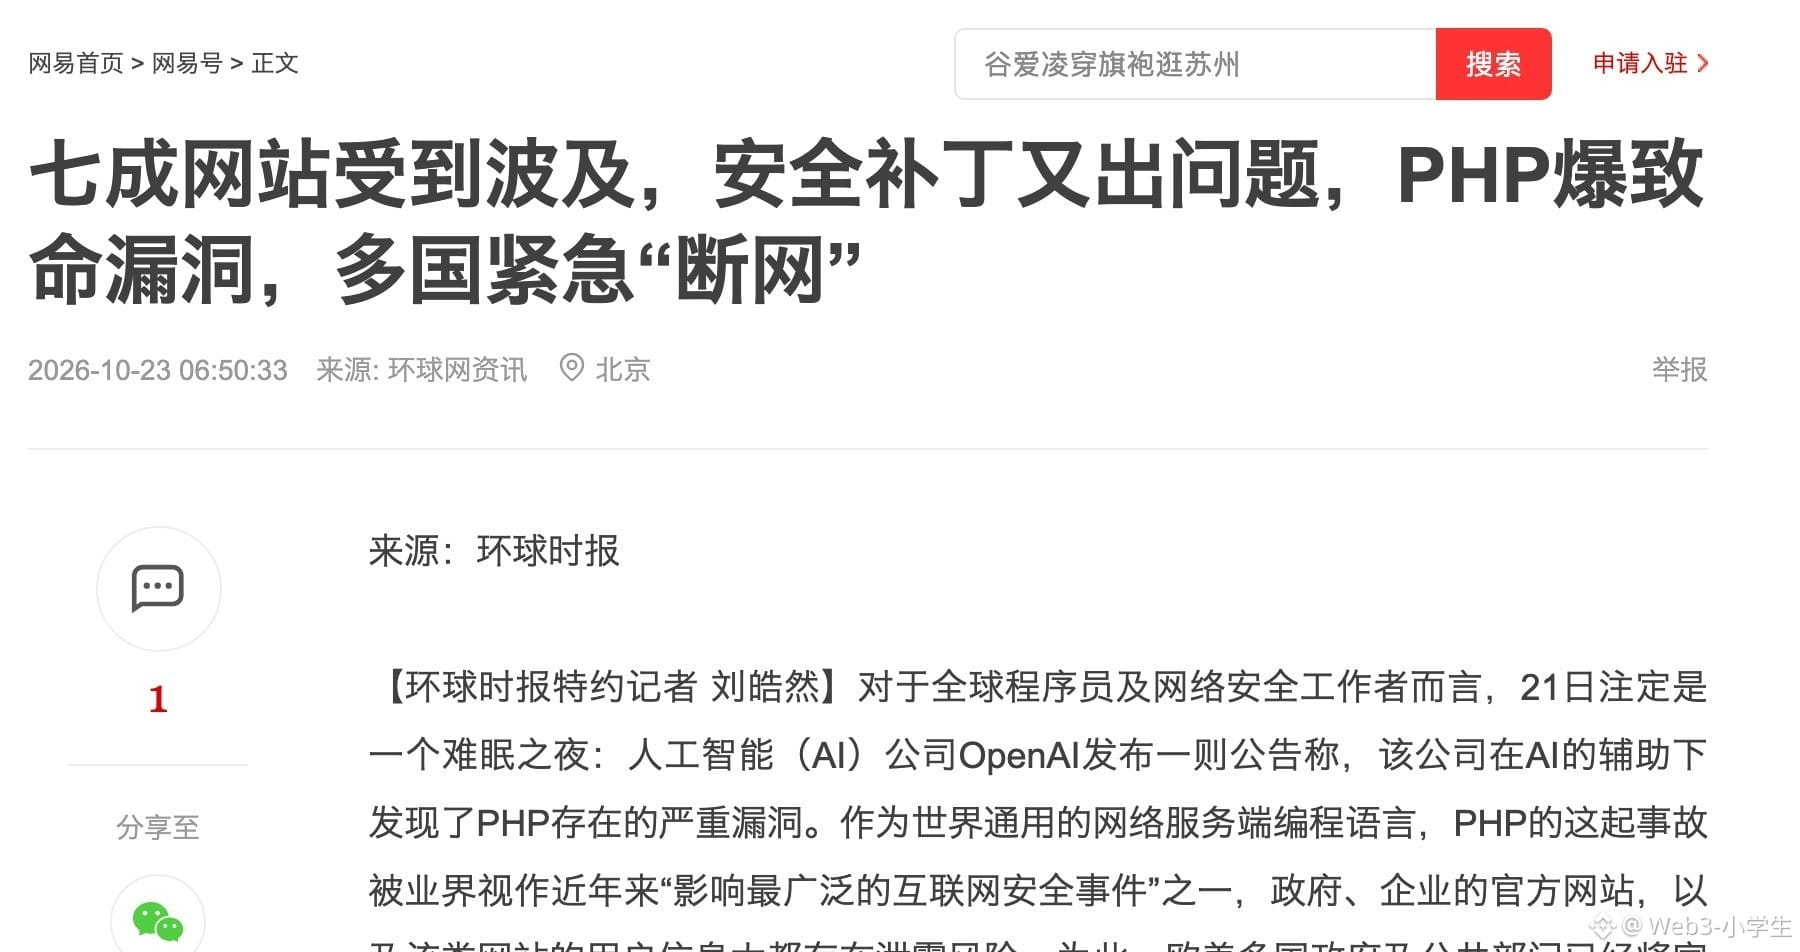
Pada 2004, seseorang pernah menulis tentang satu kelemahan PHP di bugtraq. Selama 22 tahun tak ada yang menanganinya. Agustus tahun ini, seorang peneliti memberikan gagasan lama itu kepada sebuah model. Enam minggu kemudian, patch-nya dirilis.
Yang benar-benar berubah adalah biaya untuk menemukan celah; jumlah orang yang memperbaikinya tidak bertambah.
Pada 21 Oktober, PHP mengumumkan dua kerentanan dengan skor 9,2. Tanpa perlu login, kode bisa disisipkan ke server. Konfigurasi default mod_php paling parah: sebelum kode aplikasi sempat berjalan, kode penyerang sudah lebih dulu berjalan, bahkan sebelum sempat melihat satu baris log pun.
Pihak resmi mengatakan belum ada mitigasi yang menyeluruh. CISA mengatakan, jika tidak bisa ditambal, cabut sistem dari jaringan. Situs-situs pemerintah di Prancis, Jerman, dan Belanda benar-benar ditutup.
Patch-nya menyentuh 300 file dan menambahkan 10.759 baris, lebih dari 4.800 di antaranya adalah pengujian.
Yayasan itu mengakui bahwa keterlambatan tersebut merupakan kegagalan struktural: separuh karena proses, separuh karena uang. Tim bekerja berdasarkan konsensus, tak seorang pun berani mengambil keputusan akhir.
Saya percaya pernyataan itu bukan sekadar basa-basi.
Orang-orang yang menulis kode inti tidak dibayar.
Orang-orang yang menemukan celah mendapat hadiah, melakukan pemerasan, atau mengambil data.
Apa insentifnya? Selama 22 tahun, bukan berarti tak ada yang melihat. Orang-orang yang melihatnya saja tak punya dorongan untuk bertindak.
Yang paling mengkhawatirkan adalah persenjataan. Dulu, dari menemukan celah sampai menulis kode serangan perlu waktu beberapa minggu. Pihak bertahan mengandalkan waktu itu untuk memasang patch. Sekarang, model membaca sepanjang malam dan menghasilkan laporan dalam beberapa jam. Hanya perlu beberapa minggu.
Waktu itu sudah tidak ada.
Angka 70% itu sebenarnya hanya menghitung situs yang bahasa sisi servernya bisa dikenali. Di antara server yang versi perangkat lunaknya bisa diketahui, cabang yang sudah tidak lagi didukung jumlahnya tiga kali lipat dibanding cabang yang masih dipelihara.
Keamanan internet sepenuhnya bergantung pada satu hal: memasang patch.
Di blockchain, tidak ada patch seperti itu.
Kontrak di $ETH langsung menjadi permanen setelah diterapkan. Salah menulis berarti kesalahan itu terkunci selamanya. $BTC mengalami overflow fatal pada Agustus 2010; dalam beberapa jam, aturan diubah dan rantai dikembalikan ke keadaan sebelumnya.
Satu-satunya pihak yang bisa mencabut kabel jaringan adalah bursa. Saat terjadi masalah besar, $COINB hanya melakukan satu hal: menghentikan deposit dan penarikan.
Setiap otorisasi yang pernah kamu klik di blockchain adalah janji bahwa tak seorang pun bisa memasang patch untukmu. Beberapa detik saat kamu menekan konfirmasi adalah seluruh jendela waktu untuk memperbaikinya.
PHP punya yayasan dan orang-orang dari perusahaan besar yang ikut membantu. Kali ini mereka berhasil mengatasinya. Tapi kalau yang mengalami hal serupa adalah dependensi kecil yang tak diperhatikan siapa pun, siapa yang akan memperbaikinya? Semua orang memakainya, tetapi tak seorang pun membiayainya. Entah sampai kapan bisa bertahan.
Yang benar-benar perlu diingat bukan nomor kerentanannya. Sistem apa pun yang dalam desainnya mengandalkan «nanti bisa diperbaiki» pada akhirnya akan tumbang pada hari ketika tak ada yang memperbaikinya. Pemeliharaan gratis akan selalu tertinggal selangkah dari serangan berbayar.
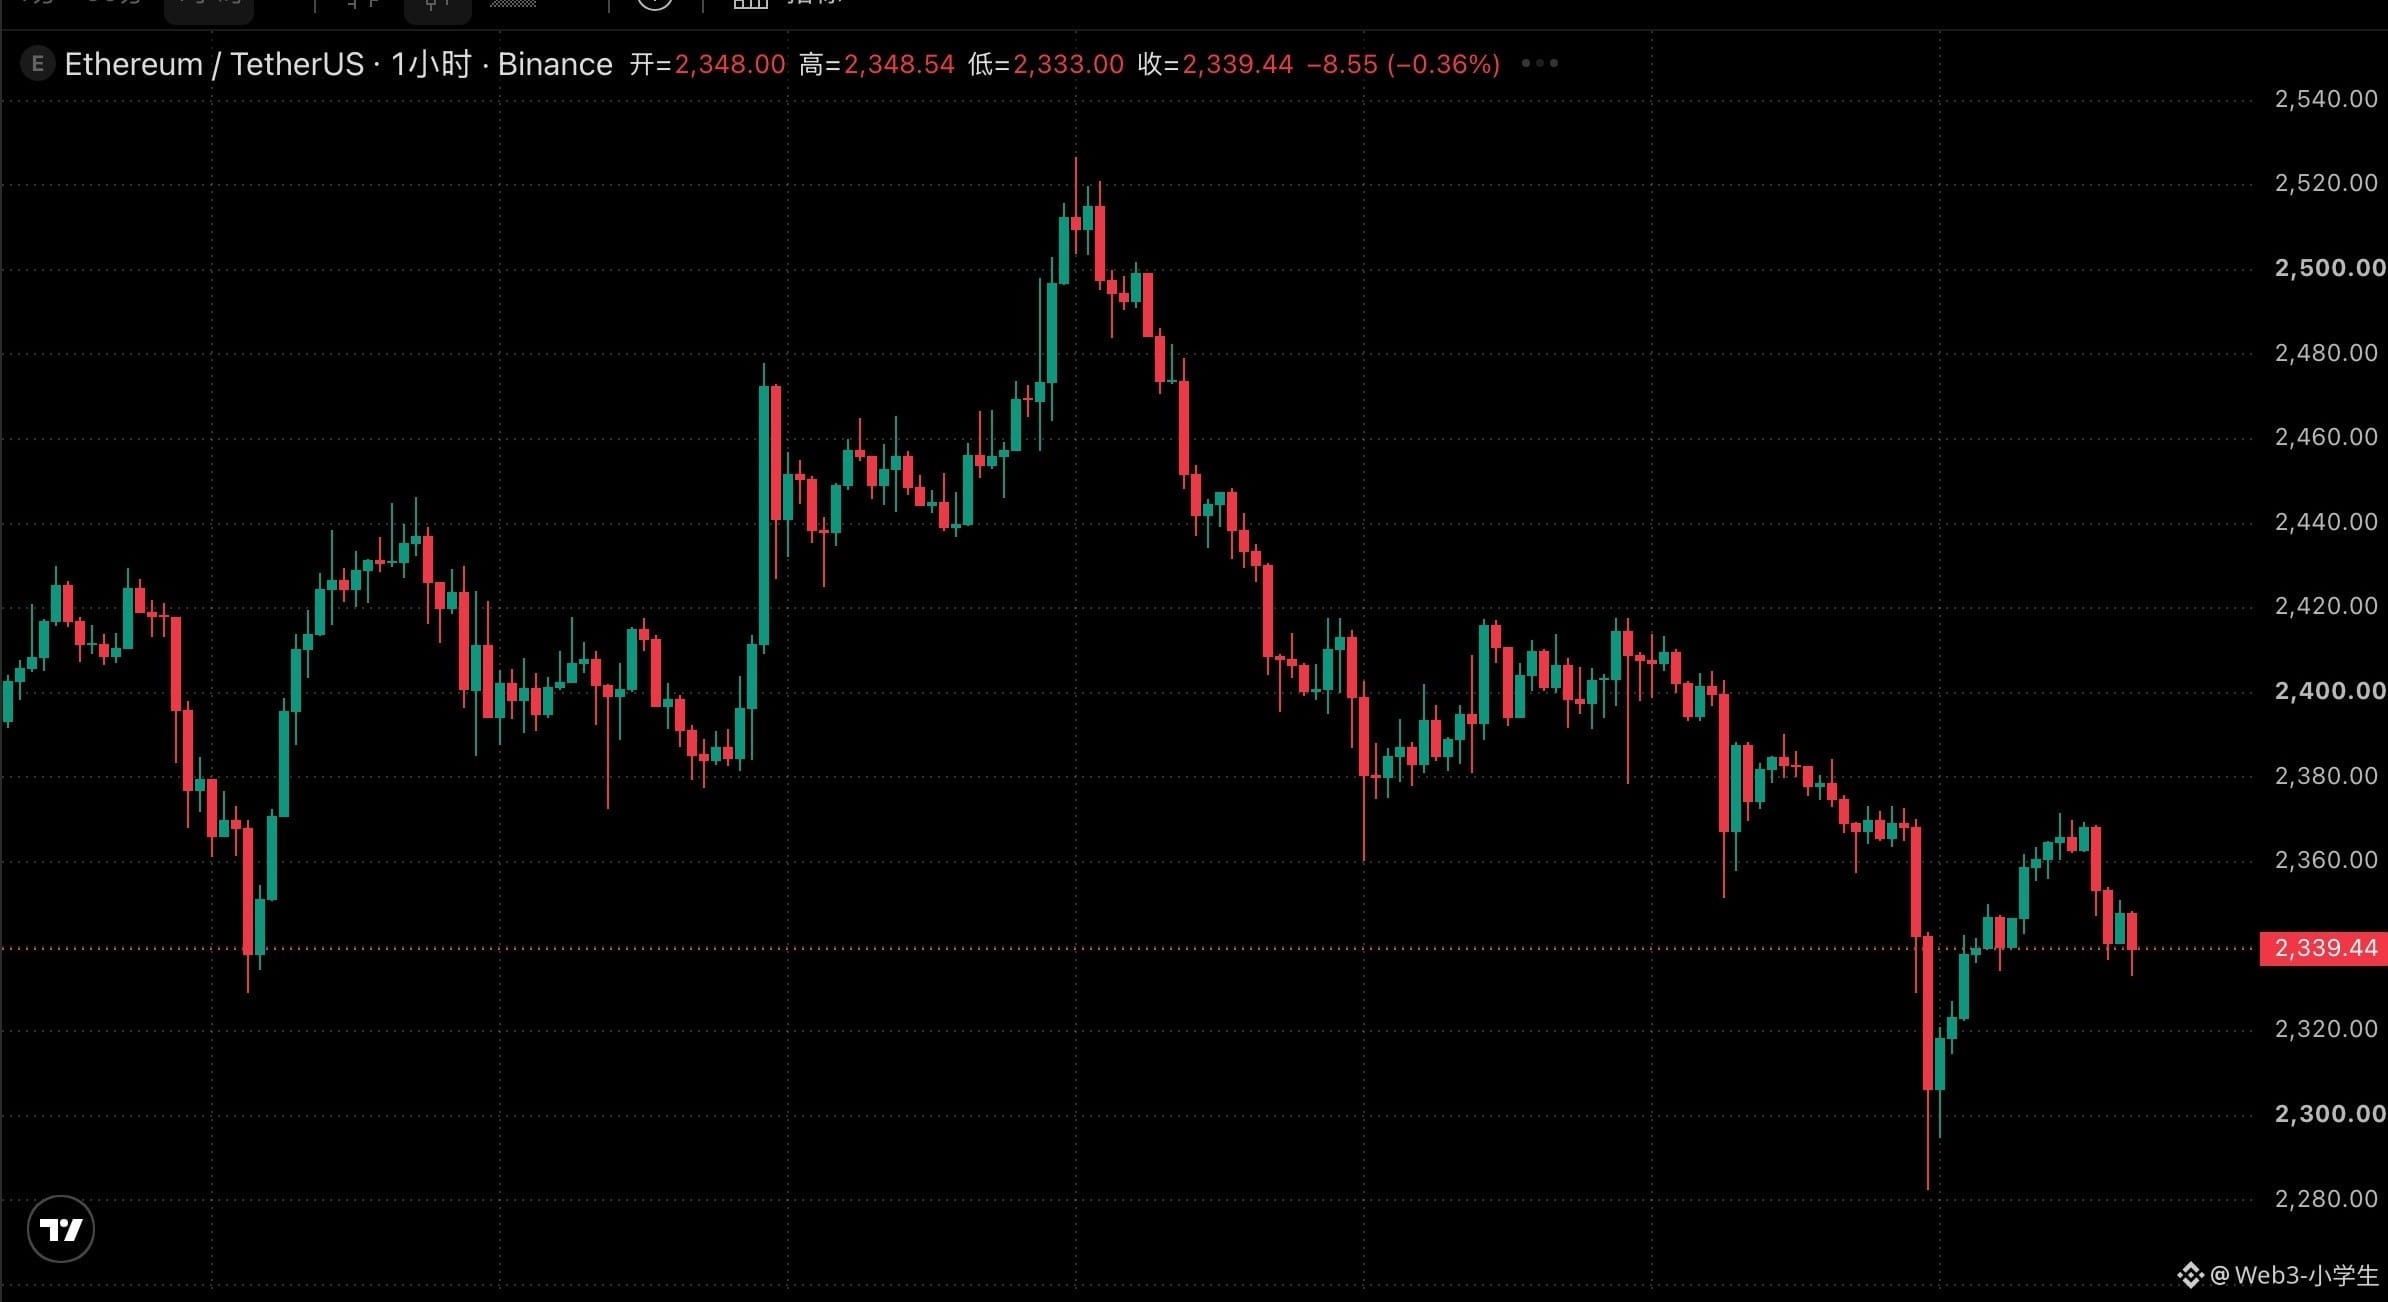
Bitcoin sekarang 80.441, turun 0,46%. Ethereum 2.336, turun 1,5%. Akhir pekan, volume perdagangan tipis.
#比特币 #美股 #BinanceSquare