

Di dunia kripto, kerugian tidak disertai peringatan. Tidak ada departemen penipuan, tombol pembatalan, atau layanan pelanggan yang bisa mengembalikan apa yang sudah hilang. Saat saya kehilangan $136.000 akibat satu eksploitasi, itu bukan karena saya ceroboh. Itu karena saya meremehkan betapa canggihnya lanskap ancaman saat itu.
Kerugian itu memaksa saya merancang ulang semuanya. Hasilnya bukan sekadar penyimpanan yang lebih baik, melainkan arsitektur keamanan berlapis yang dibangun berdasarkan satu prinsip: anggaplah bahwa sistem bisa diretas kapan saja.
Inilah sistemnya.
1. Pahami Model Ancaman yang Baru
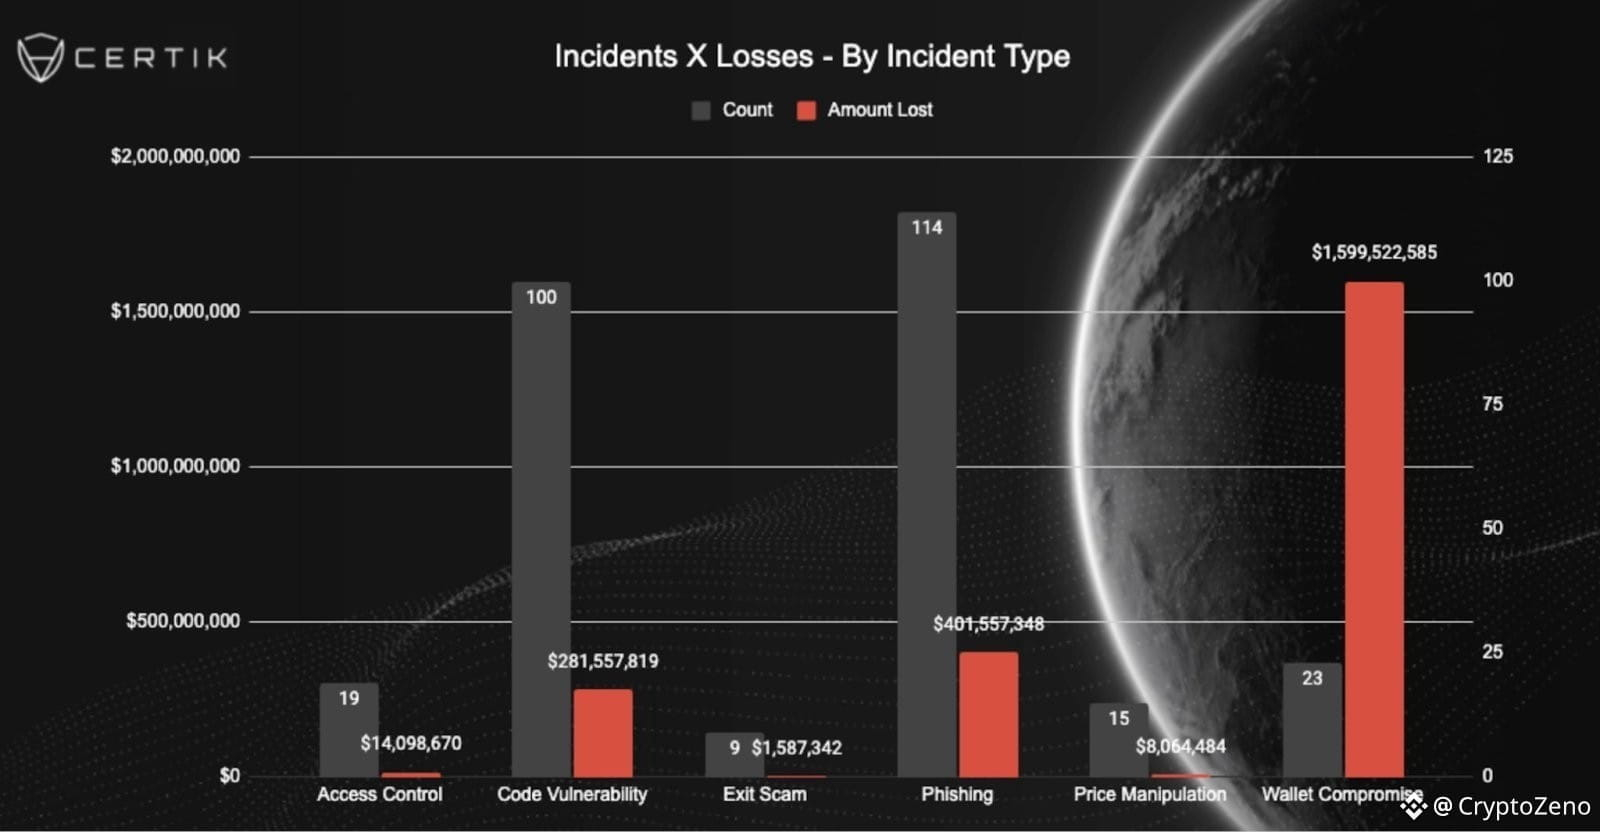
Serangan kripto pada 2025 bukan lagi sekadar email phishing. Penipuan yang dibuat dengan AI, smart contract berbahaya, penguras dompet yang disisipkan dalam unggahan media sosial palsu, dan aplikasi terdesentralisasi tiruan ada di mana-mana. Jika Anda berinteraksi secara on-chain, Anda berpotensi menjadi target. Keamanan dimulai dengan sikap waspada berlebihan, bukan kenyamanan.
2. Perlakukan Frasa Pemulihan Anda sebagai Otoritas Mutlak
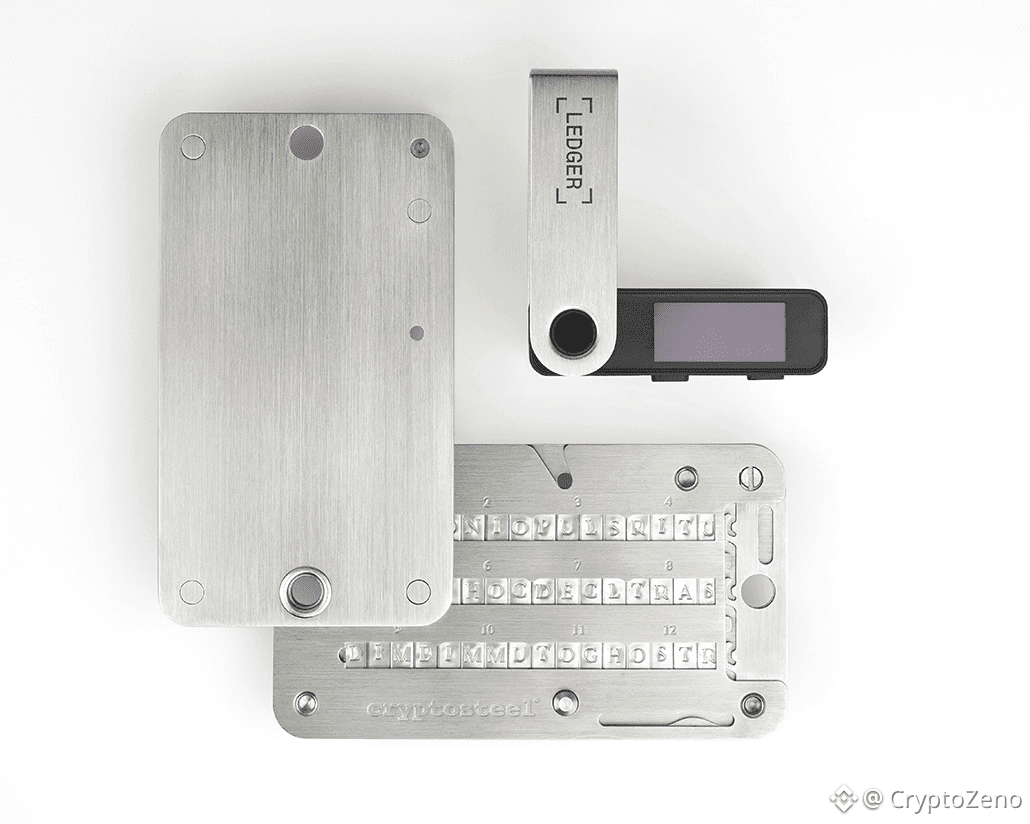
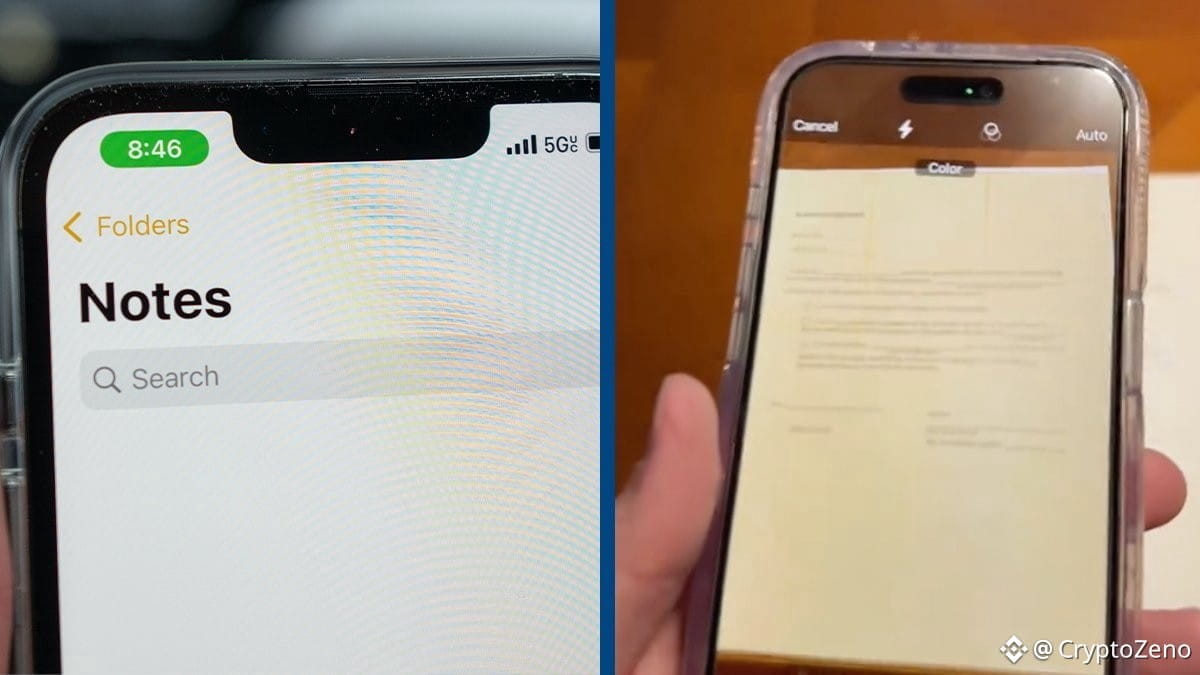
Frasa pemulihan Anda adalah dompet Anda. Siapa pun yang menguasainya, menguasai segalanya. Frasa ini tidak boleh difoto, diketik ke penyimpanan cloud, disimpan di pengelola kata sandi, atau disimpan secara digital dalam bentuk apa pun. Satu-satunya format yang dapat diterima adalah salinan fisik, idealnya cadangan berbahan logam yang tahan api dan air. Menyimpan beberapa salinan di lokasi aman yang terpisah mengurangi risiko kegagalan pada satu titik.
3. Pisahkan Penyimpanan Berdasarkan Fungsinya
Kesalahan terbesar yang saya buat adalah menggunakan satu dompet untuk semuanya. Sekarang, strukturnya ketat. Dompet dingin menyimpan aset untuk jangka panjang dan tidak pernah terhubung ke aplikasi berisiko. Dompet panas menangani transaksi rutin. Dompet sekali pakai digunakan untuk berinteraksi dengan dApp eksperimental, mint, dan kontrak yang tidak dikenal. Risiko paparan dipisah-pisahkan. Jika dompet sekali pakai diretas, dompet utama tetap aman. Aturan ini saja kemudian mencegah kerugian lima digit lainnya.
4. Perangkat Keras Wajib Digunakan, Bukan Pilihan
Dompet browser saja tidak cukup untuk menyimpan aset dalam jumlah besar. Dompet perangkat keras seperti Ledger, Trezor, Keystone, atau perangkat yang tidak terhubung ke internet secara signifikan mengurangi permukaan serangan jarak jauh. Penyimpanan dingin bukan soal kenyamanan. Tujuannya adalah menghilangkan seluruh kategori risiko.
5. Anggap Setiap Tautan Berbahaya
Situs web palsu dapat meniru platform resmi dengan sempurna. Iklan mesin pencari dan tautan media sosial sering dijadikan senjata. Akses platform penting hanya melalui URL yang telah disimpan sebagai penanda. Periksa domain dengan saksama sebelum menandatangani transaksi apa pun.
6. Kendalikan Izin Smart Contract
Setiap persetujuan token memberikan hak untuk membelanjakan token. Banyak pengguna lupa bahwa izin ini berlaku tanpa batas waktu. Mengaudit dan mencabut izin yang tidak lagi digunakan secara rutin dapat sangat mengurangi paparan risiko. Keamanan bukan pengaturan sekali jadi. Keamanan perlu dipelihara.
7. Perkuat Perlindungan di Tingkat Akun
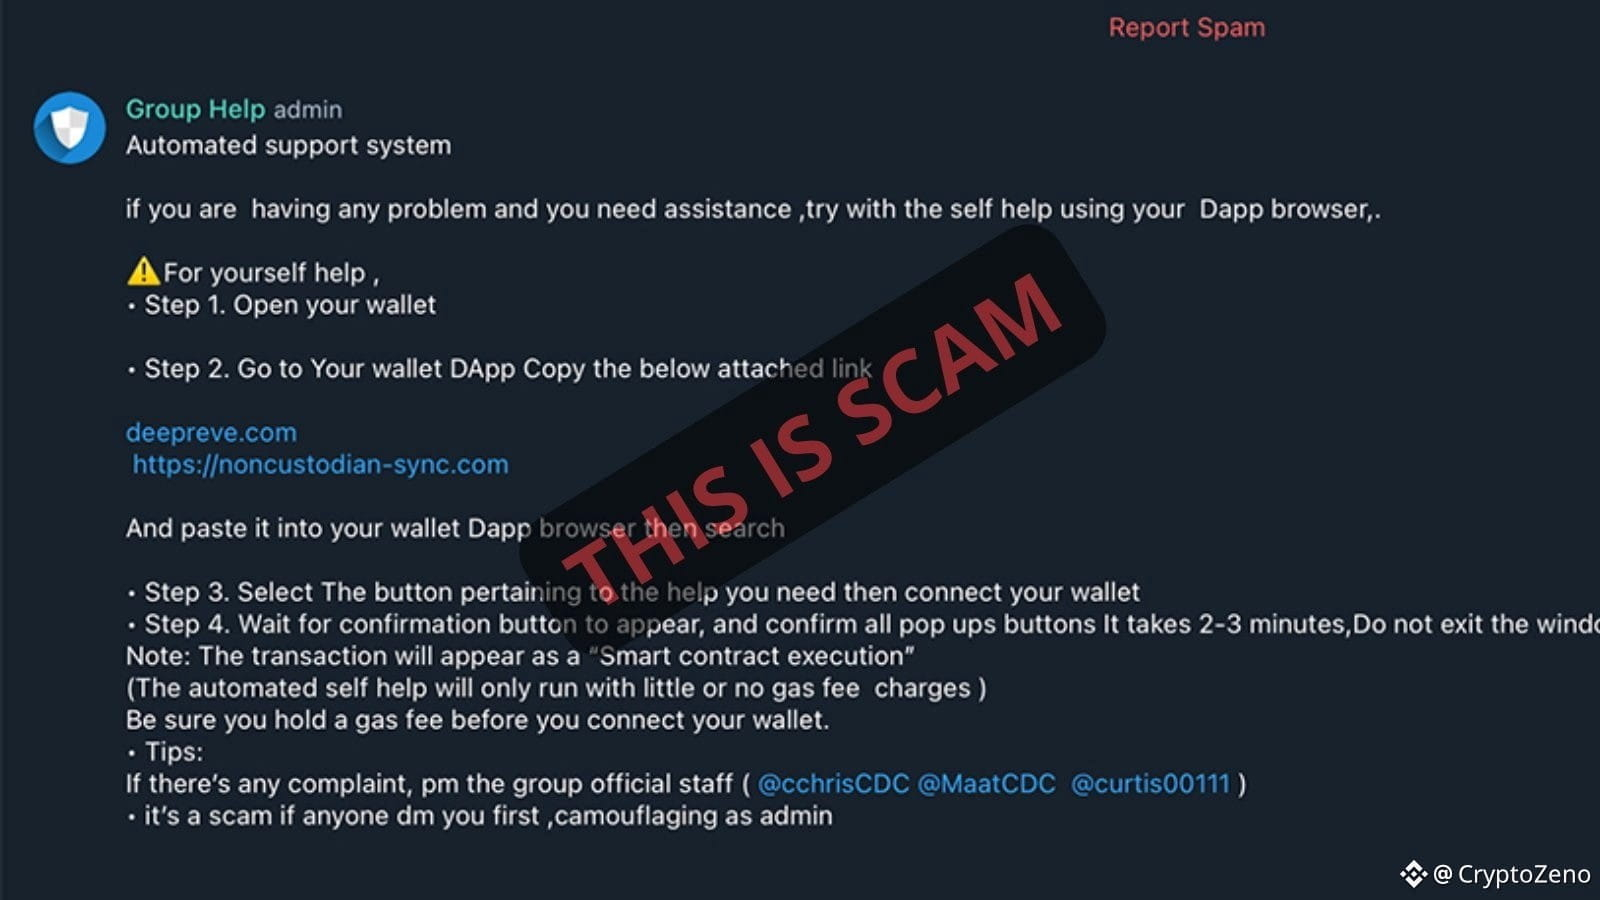
Autentikasi dua faktor melalui pesan teks rentan terhadap serangan pengambilalihan SIM. Aplikasi autentikator atau kunci keamanan perangkat keras memberikan perlindungan yang lebih kuat. Setiap akun bursa, email, dan layanan yang terhubung harus memenuhi standar yang sama.
8. Hilangkan Ketergantungan pada Pihak Lain
Dana yang disimpan di bursa tidak berada dalam kendali Anda. Pembekuan platform, kebangkrutan, atau kebocoran dapat langsung menghalangi akses. Penyimpanan mandiri bukanlah ideologi. Ini adalah manajemen risiko.
9. Siapkan Redundansi dan Rencana Pemulihan
Cadangan harus mampu bertahan dari pencurian, kebakaran, dan bencana alam. Prinsip tiga-dua-satu sangat cocok diterapkan: beberapa cadangan disimpan di lokasi fisik yang berbeda, dengan setidaknya satu di lokasi lain. Selain itu, siapkan struktur pewarisan agar aset dapat diakses oleh pihak tepercaya jika sesuatu terjadi pada Anda.
10. Lakukan Audit Keamanan Rutin
Sebulan sekali, tinjau riwayat dompet, cabut izin yang tidak diperlukan, pastikan cadangan berfungsi dengan baik, dan evaluasi kembali paparan risiko. Sikap lengah adalah celah keamanan tersembunyi yang pada akhirnya menimbulkan kerugian terbesar.
Pelajaran tersulit yang saya petik adalah bahwa di dunia kripto, satu kesalahan saja sudah cukup. Bertahun-tahun berhati-hati bisa lenyap karena satu tanda tangan pada kontrak berbahaya.
Tidak ada jaring pengaman. Tidak ada meja pemulihan. Blockchain tidak memberi ampun.
Keamanan bukan produk yang Anda beli. Keamanan adalah sistem yang Anda rancang dan pola pikir yang terus Anda jaga.
Di dunia kripto, Anda bukan sekadar investor. Anda adalah bank, brankas, dan tim keamanan.
#CryptoZeno #ScamAware