

如何有效规避智能合约漏洞风险?从开发到上线的完整防护指南
智能合约一旦部署上链,就几乎不可更改。一旦存在漏洞,轻则被黑客攻击导致资产损失,重则整个项目归零。Web3 世界里 "代码即规则",合约的安全程度直接决定项目的生死。因此,规避合约漏洞不能靠 "上线后再说",而要从开发、审计、上线、运维的全生命周期做系统化防控。下面从五个环节拆解。
一、开发阶段:不重复造轮子,善用成熟组件
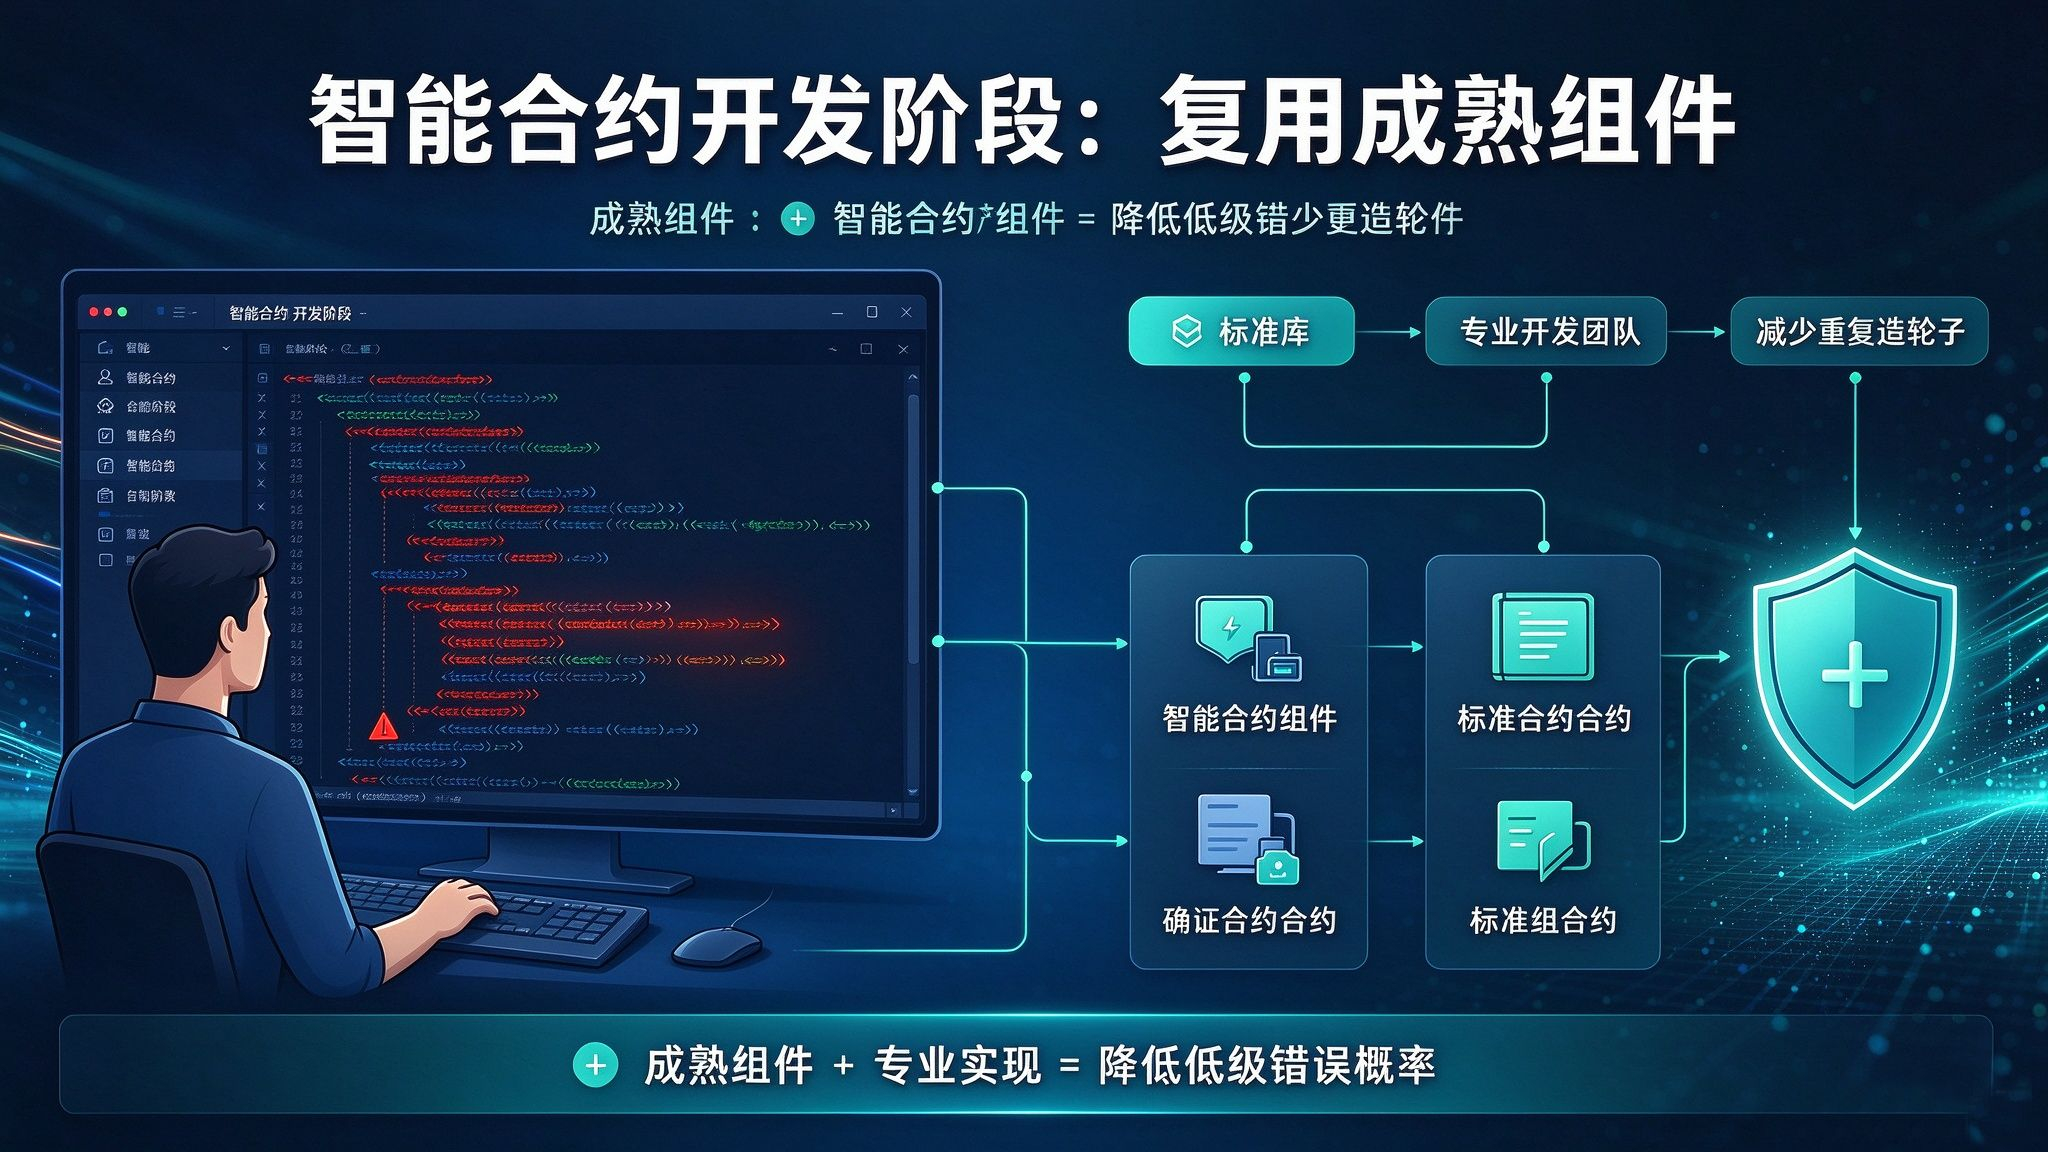
合约开发最容易踩的坑,是项目方为了 "省事" 或 "炫技",自己从零写复杂业务逻辑。复杂的自研代码意味着更大的出错面,而漏洞往往就藏在那些 "看起来没问题" 的自定义逻辑里。
正确做法是尽量复用经过市场验证、长期运行的成熟开源组件和标准库。这些组件经过大量项目检验,被反复审计过,已知漏洞基本被消除,安全性远高于临时自研。对于标准功能(如代币转账、权限管理、时间锁),直接采用行业公认的库即可。
需要特别提醒:如果自身缺乏专业的合约开发与安全能力,最稳妥的选择是交给专业的开发公司,让有经验的团队负责架构设计与代码编写,而不是在不明不白的情况下自己硬写。专业团队熟悉常见攻击模式和最佳实践,能显著降低低级错误的概率。
二、审计阶段:多轮专业审计,拿到报告再部署
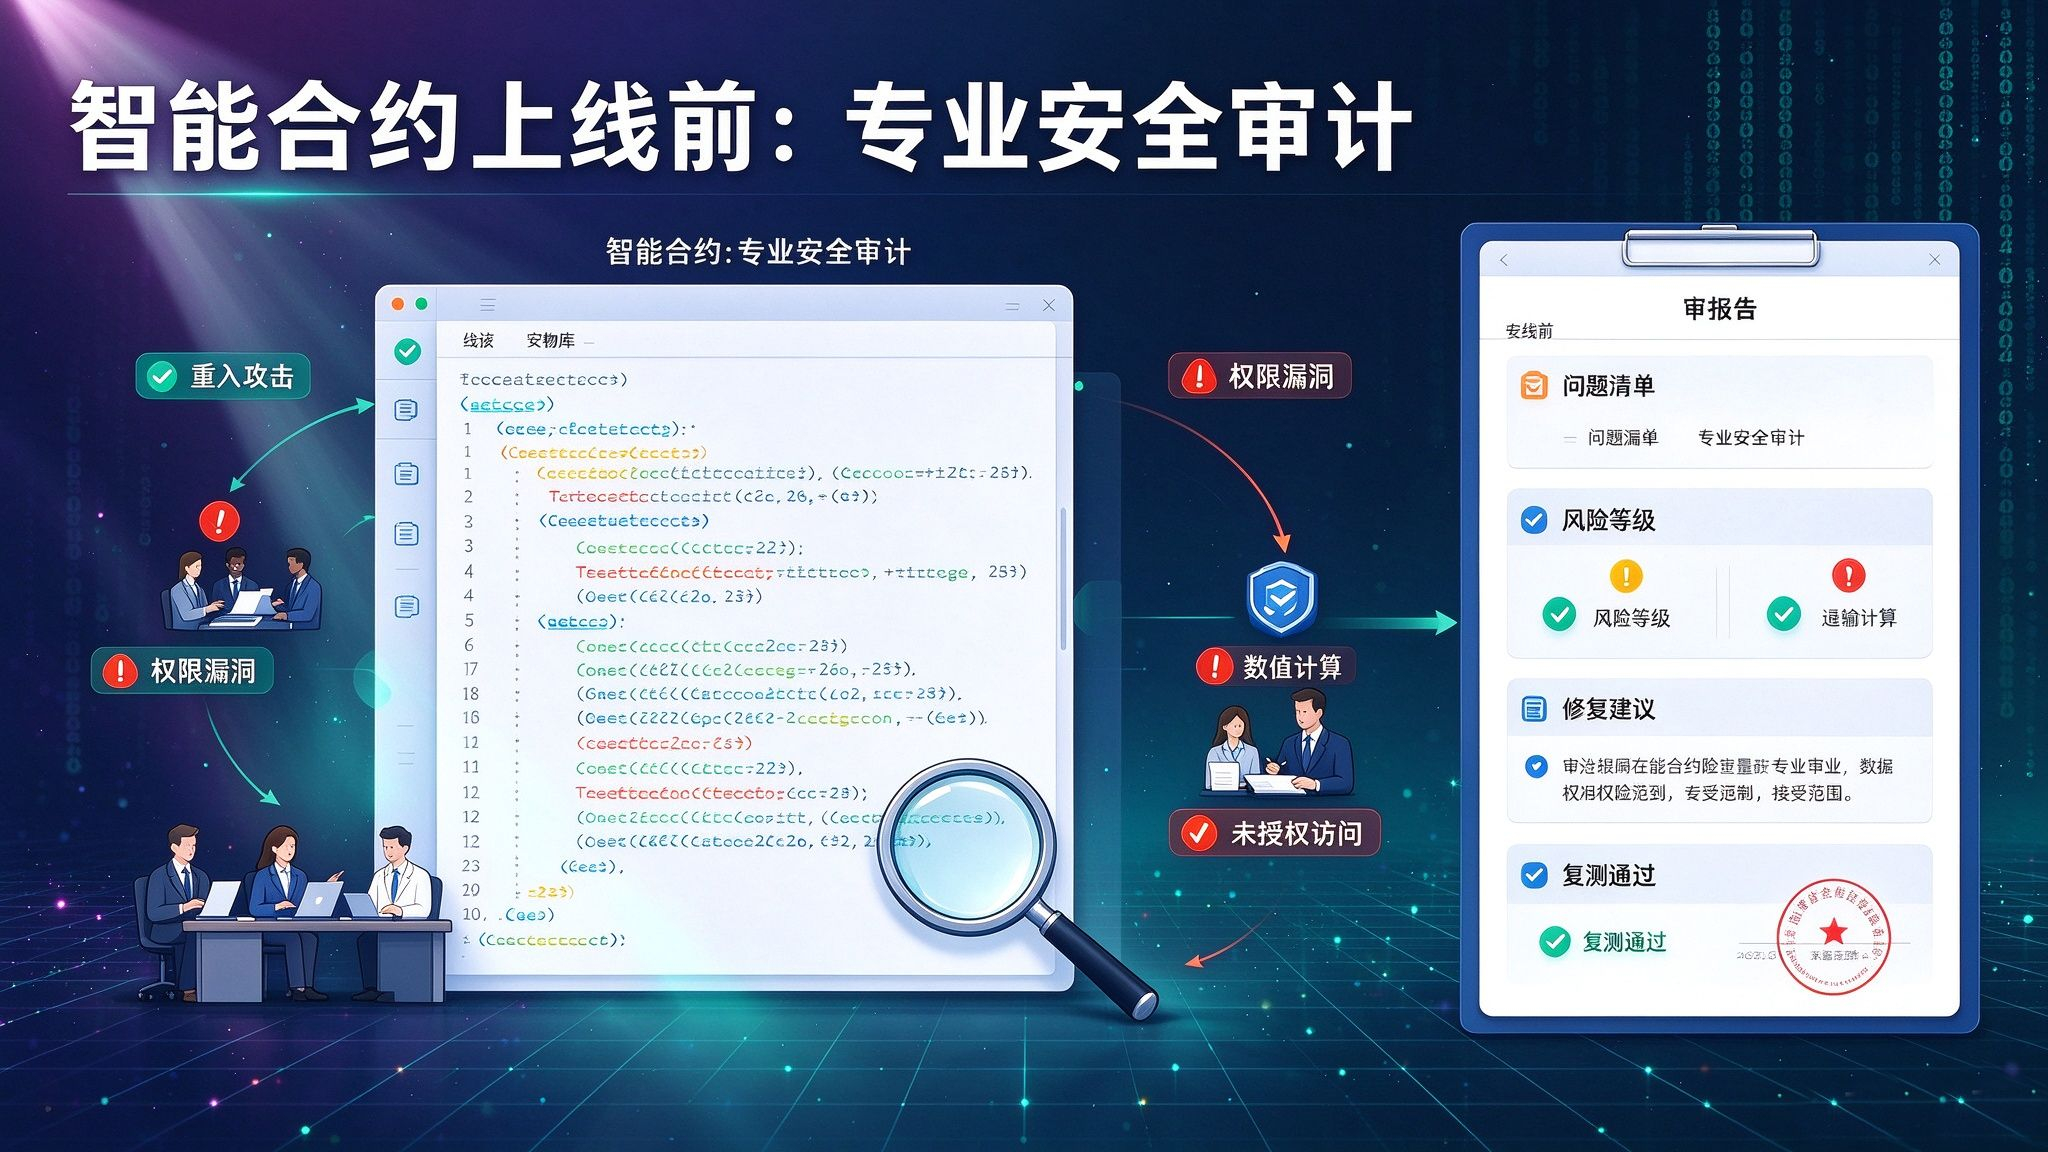
上线前的安全审计是不可省略的关键环节。合约必须由专业第三方安全机构做多轮审计,覆盖重入攻击、权限漏洞、整型溢出、数值计算精度、未授权访问等高危漏洞类别。
审计不是走过场。好的审计应当包含:静态代码分析发现潜在缺陷、动态测试验证攻击路径、针对核心业务逻辑的逻辑漏洞排查。审计报告要逐条列明发现的问题、风险等级、修复建议,项目方应逐项修复后再安排复审计,确认清零才算通过。
这里必须清醒认识一点:审计不意味着零风险。再专业的审计也无法百分之百保证绝对安全,只是把风险概率降到可接受范围。因此,审计报告只是起点,不是保险。
三、上线阶段:权限渐进开放,内置熔断机制
合约上线初期,切忌一次性把全部权限、全部功能、全部资金额度一次性放开。正确姿势是 "灰度上线"。
具体做法包括:初始阶段仅开放最小必要权限,核心管理操作(如停止交易、修改参数、紧急提取)保留给管理员,并做好时间锁,避免单点作恶;加入紧急暂停机制和熔断开关,一旦发现异常,管理员可以第一时间暂停合约运行,阻止攻击继续扩大、控制损失;同时设定单笔或单日的资金额度上限,把单次风险敞口限制在可控范围。
这些机制虽然 "让渡" 了一部分去中心化程度,但在项目早期,安全优先于纯粹,是业界通行且必要的手段。
四、运行阶段:严控预言机,持续链上监控
很多合约依赖外部数据(价格、随机数等),数据源一旦被篡改,合约逻辑就会被绕过。因此必须严格管控预言机:选用多节点喂价、多方校验的去中心化预言机,避免单一数据源造假导致的价格操控。涉及价格结算的场景,还应设置价格偏差容忍度和时效校验,防止闪电贷之类的极端操纵。
上线后不能 "部署完就完事"。要持续监控链上交易,对异常转账、大额提现、权限变更等设置实时告警;一旦触发可疑信号,立即按预案响应 —— 暂停、排查、修复。
五、配套机制:法律协议兜底,风险隔离
技术安全之外,还要有线下配套。项目方与开发方、审计方、运营方之间应签订明确的法律协议,厘清权责边界与安全事故责任归属,避免出事后的扯皮。涉及高资金体量的业务,更应做好资金分层隔离、额度上限、灰度节奏,把系统性风险控制在可承受范围内。
结语
规避智能合约漏洞,本质是一场 "全生命周期" 的安全工程,而不是某一次审计就能解决的单一动作。开发期不造轮子、审计期不留死角、上线期渐进开放、运行期持续监控、配套期责任清晰,五个环节环环相扣,才能把风险真正压到最低。记住:安全没有一劳永逸,只有动态防护。