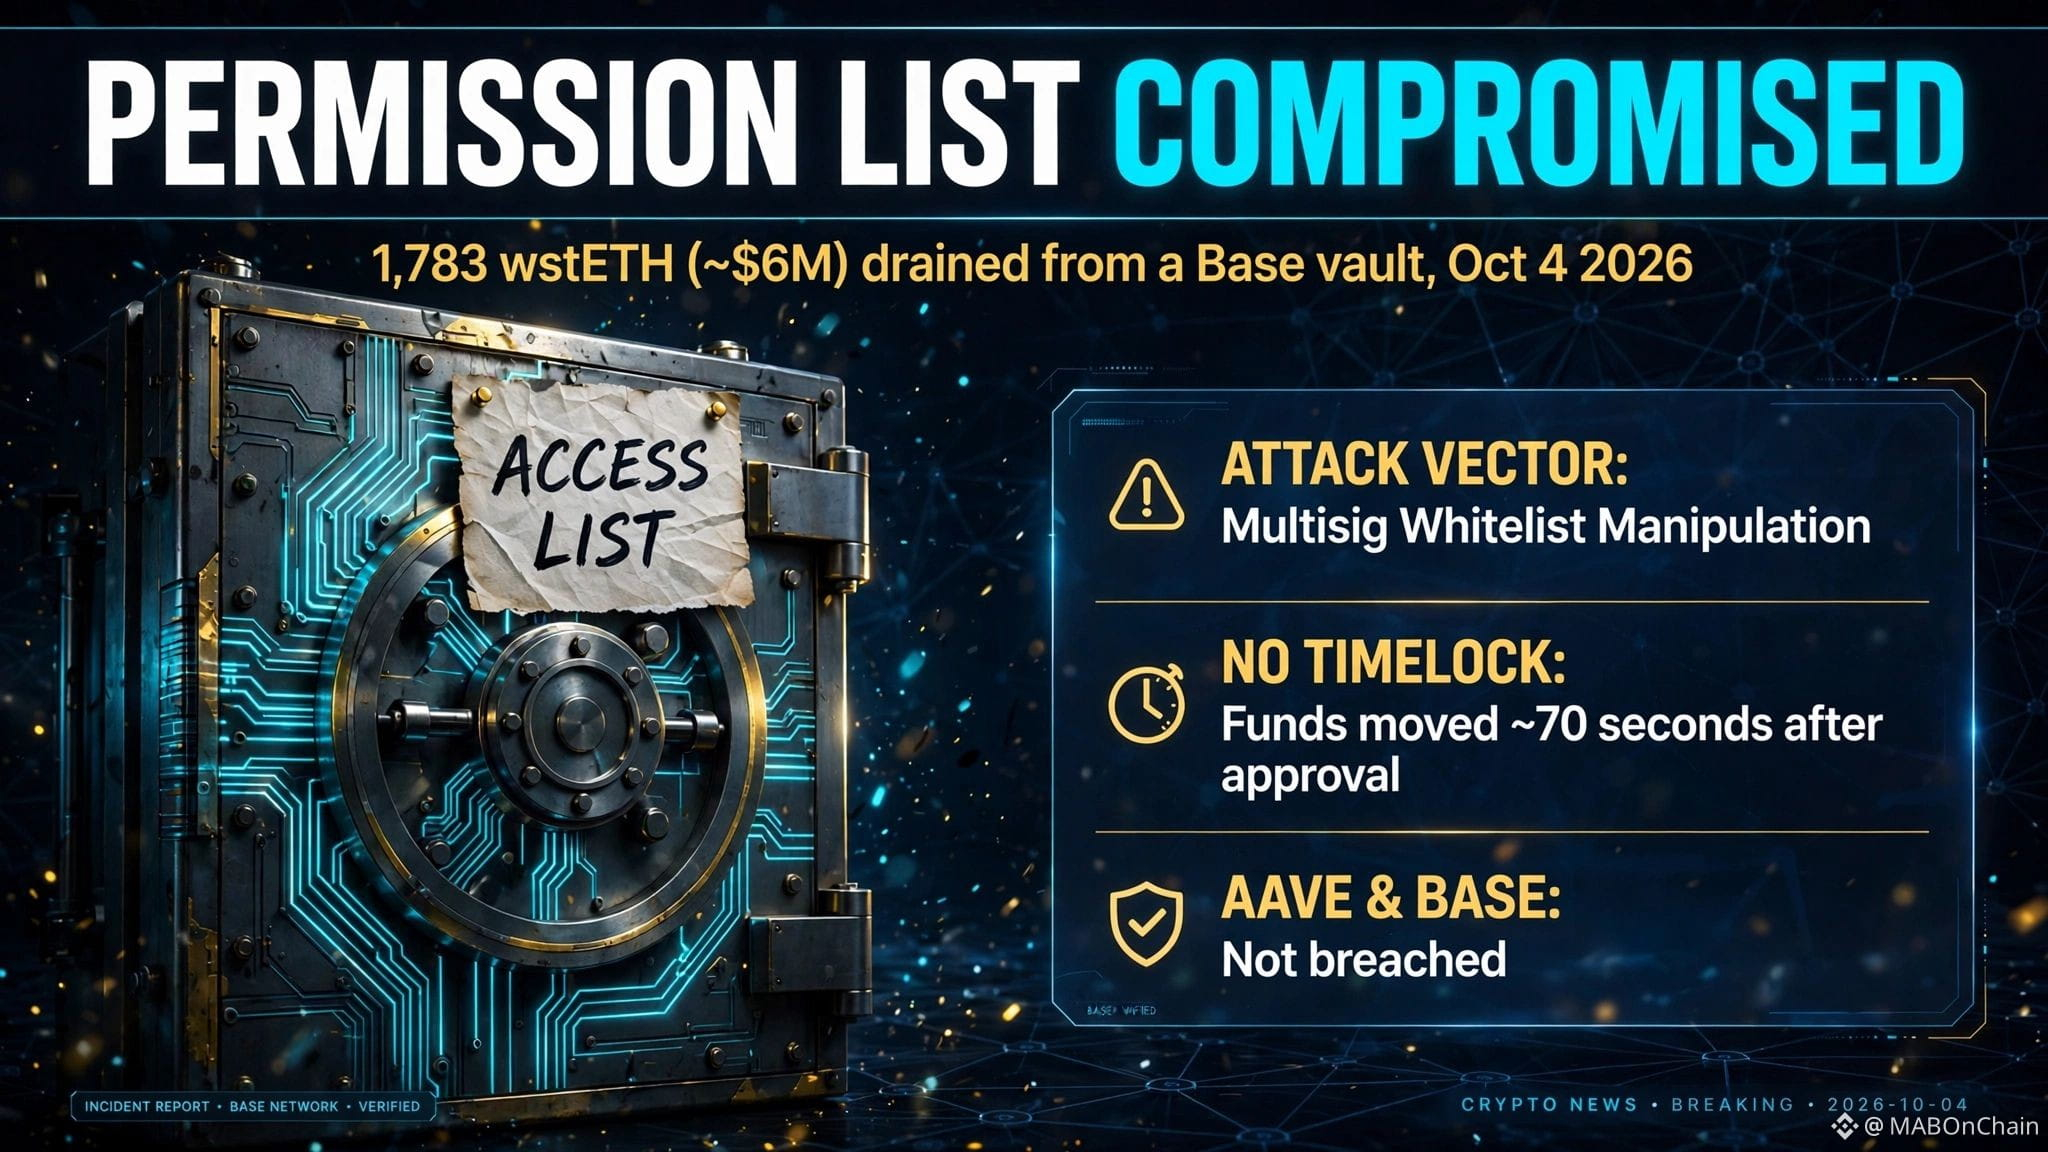
1.783 wstETH. Kira-kira $6 juta. Dikuras dari sebuah vault di Base pada 4 Oktober, di siang bolong, secara on-chain.
Bagian yang tidak dibicarakan orang adalah betapa normalnya semua ini terlihat. Sebuah kontrak baru ditambahkan ke daftar putih vault. Multisig menjalankan tugasnya: tiga dari tujuh penanda tangan menyetujui perubahan itu. Lalu kontrak penyerang meminjam aBaswstETH dan pergi. Enam aliran keluar tanpa masalah. Sistem berjalan persis seperti yang dirancang.
Inilah bagian yang meresahkan. Tidak ada yang gagal. Daftar akses diubah lewat jalur resmi, dua perubahan dilakukan dengan jarak sekitar satu menit, lalu dana mulai bergerak sekitar 70 detik kemudian. Tidak ada timelock antara persetujuan dan eksekusi, jadi tak ada waktu bagi siapa pun untuk menyadari atau menghentikannya.
Aave tidak diretas. Base tidak diretas. Sistem izin milik vault-lah yang menjadi kerentanan.
Semua orang mengaudit logika smart contract. Hampir tak ada yang mengaudit dua pertanyaan yang terus menguras vault: siapa yang boleh mengubah daftar akses, dan seberapa cepat mereka bisa melakukannya.
Multisig dengan eksekusi instan bukanlah keamanan tingkat tinggi. Itu hanya jalur persetujuan yang cepat. Timelock adalah infrastruktur membosankan yang tak dibanggakan siapa pun saat merilisnya, padahal itulah yang bisa menghentikan kejadian ini.
$ETH #DeFi