Halo, komunitas! Hari ini kita akan meningkatkan level teknis dari feed.
Sebagai pengembang yang berfokus pada struktur minimalis dan tidak dapat diubah, saya memantau perkembangan ancaman siber dengan saksama. Situasi terbaru terkait perangkat lunak yang dimodifikasi dan penyimpangan kripto telah menyalakan alarm merah yang perlu dipahami setiap investor: rekayasa blockchain bisa saja sempurna, tetapi ia menuntut agar mesin lokal Anda menjadi seperti bunker.
Banyak investor yang beroperasi di lingkungan pengujian atau menggunakan perangkat lunak yang dimodifikasi akhirnya terjebak untuk menonaktifkan pertahanan bawaan sistem operasi agar dapat menjalankan alat tertentu. Masalahnya? Itu meruntuhkan benteng komputer Anda sendiri.
🎭 1. Ilusi Keamanan Superfisial
Investor biasa mengira dirinya aman hanya dengan membersihkan cookie browser atau memakai wallet dalam "mode anonim". Itu adalah kesalahan konsep yang serius.
Anggap saja begini: membersihkan cookie itu seperti mengunci pintu depan rumah Anda, tetapi membiarkan semua jendela terbuka lebar. Ketika sebuah mesin diekspos pada perubahan dengan hak istimewa maksimum, hambatan tradisional dari perangkat lunak tidak lagi ada. Malware tidak perlu "membobol" pintu; ia sudah berada di dalam ruangan.
💀 2. Bahaya Nyata: Serangan BYOVD (Dijelaskan dengan Cara Sederhana)
Banyak malware modern bekerja melalui teknik BYOVD (Bring Your Own Vulnerable Driver - "Bawa driver rentan Anda sendiri").
Bagaimana cara kerjanya dalam praktik?
Para penyerang tidak mencoba membobol sistem Anda secara paksa. Sebaliknya, mereka menyuntikkan driver lama, tetapi yang memiliki tanda tangan digital yang sah dari produsen besar (seperti Intel atau Realtek). Sistem operasi mempercayai tanda tangan tersebut (ibarat pencuri mengenakan seragam keamanan resmi untuk lolos detektor logam).
Begitu masuk, file berbahaya menyamar di pohon sistem. Jika perlindungan Integritas Memori (HVCI) dimatikan, penyerang mengambil kendali penuh atas Kernel (jantung sistem). Di lapisan yang dalam ini, terjadi dua kejahatan umum di Web3:
Keylogger Tingkat Kernel: Mencuri password dan frasa seed Anda dalam teks polos, langsung dari memori, bahkan sebelum browser atau antivirus sempat membaca atau memblokirnya.
Penculikan Clipboard: Malware memantau area transfer (clipboard) Anda. Pada saat yang tepat ketika Anda menyalin alamat wallet dan menempelkannya untuk mengirim dana, ia diam-diam mengganti alamat tersebut dengan alamat milik hacker.
🔍 3. Uji Laboratorium (Menganalisis Print Terlampir)
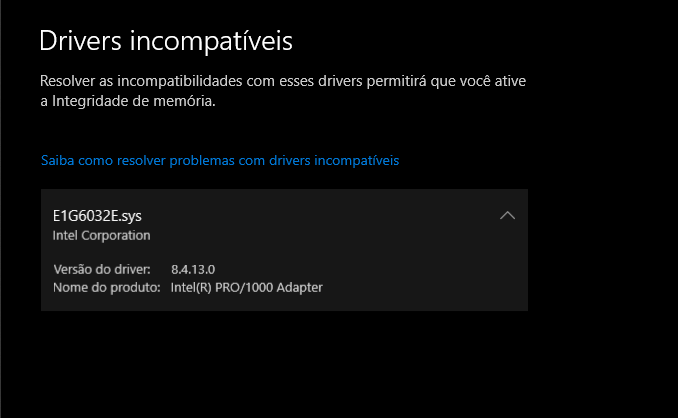
Sebagai contoh audit sistem yang baru saja saya lakukan, perhatikan print terlampir.
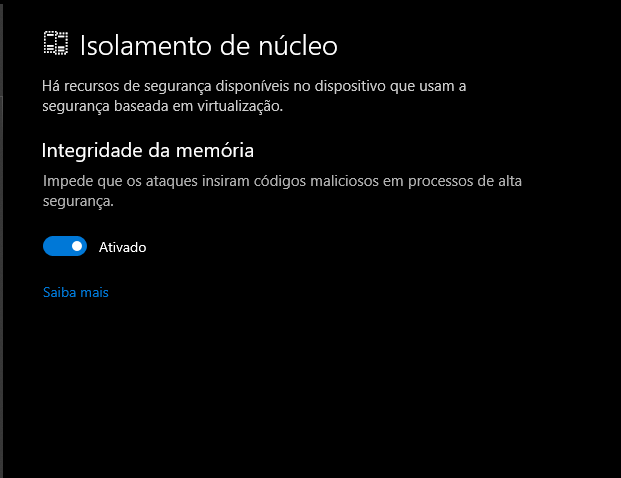
Sering kali, setelah pembersihan mendalam, Windows menolak mengaktifkan Isolasi Inti dan menunjuk seorang "tersangka". Pada kasus gambar, file E1G6032E.sys terdaftar sebagai tidak kompatibel.
Analisis teknis: Ini adalah driver yang sah dan resmi dari Intel (untuk adaptor jaringan yang lama). Ini bukan virus. Namun, karena arsitektur kode yang sudah usang, driver ini tidak memiliki proteksi modern yang diwajibkan oleh Integritas Memori Hiper-Virtualized Microsoft. Windows memblokir aktivasi pencegahan bukan karena infeksi, melainkan karena ketidakcocokan struktur.
Solusinya: cukup perbarui driver ke versi terbaru di situs resmi pabrikan, atau hapus driver lama melalui Pengelola Perangkat.
🛠️ 4. Protokol Mitigasi: Checklist Keamanan Web3
Jika panel Isolasi Inti Anda menunjukkan kegagalan, respons level profesional bagi pengelola aset kripto bukanlah mengabaikannya, melainkan memperbaikinya dari akar:
Pembersihan Sistem yang Benar: Saat reinstal Windows melalui media resmi (flashdisk), hapus semua partisi pada SSD. Ini menghancurkan sektor boot tersembunyi yang bisa menjadi tempat bersemayam rootkit persisten.
Instalasi dan Konfigurasi Offline: Lakukan konfigurasi awal sistem sepenuhnya tanpa internet. Putuskan kabel jaringan dan Wi‑Fi agar tidak ada agen sisa yang mencoba berkomunikasi dengan server eksternal kontrol pada detik pertama saat PC dinyalakan.
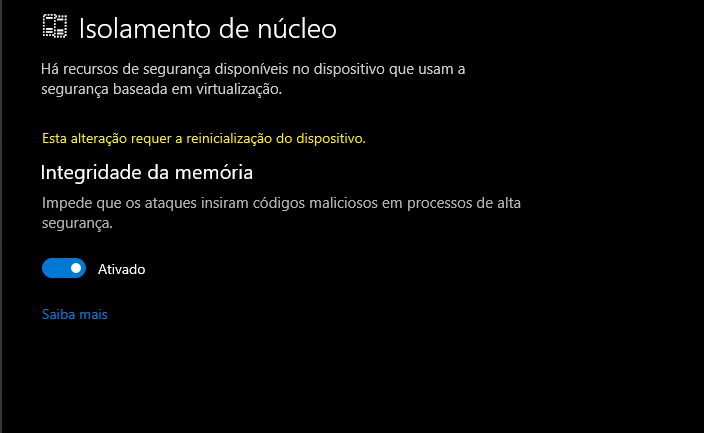
Penguncian Hardware Secara Bersamaan: Setelah sistem terpasang dan masih offline, masuk ke BIOS/UEFI, pastikan Secure Boot aktif, dan segera saat memulai Windows, aktifkan Integritas Memori di pengaturan keamanan. Setelah itu barulah sambungkan ke internet.
Saat Anda melihat pesan untuk memulai ulang, Anda harus memulai ulang agar mulai berlaku.
⚖️ 5. Paradoks Kepercayaan
Pasar menuntut kontrak yang minimalis, dengan audit bernilai 91+ dan likuiditas yang dikunci selama satu dekade penuh (seperti yang kami susun di #Shimonay hingga 2036) untuk mengurangi risiko manusia. Itulah konsep "Kode adalah Hukum".
Namun, tidak ada gunanya brankas blockchain yang sudah aman dan tidak bisa ditembus jika terminal akses lokal investor (komputer atau ponsel Anda) tidak terlindungi.
Secure Boot dan Isolasi Inti bukan pengaturan opsional bagi siapa pun yang menjalankan Web3; keduanya adalah fondasi bunker pribadi Anda.
👇 Tantangan untuk komunitas:
Bagaimana kondisi diagnosis keamanan terminal Anda saat ini? Apakah Isolasi Inti (Core Isolation) aktif dan berjalan lancar, atau muncul ketidakcocokan driver? Kirimkan detail atau pertanyaan teknis di komentar!