
#chainlinklaunchesccip2withenterpriseverification
Chainlink meluncurkan upgrade besar untuk infrastruktur lintas-chain-nya minggu ini — dan waktunya bukan kebetulan. Ini menyusul salah satu eksploit jembatan terbesar tahun ini, serta secara langsung mengatasi kelemahan persis yang digunakan para penyerang.
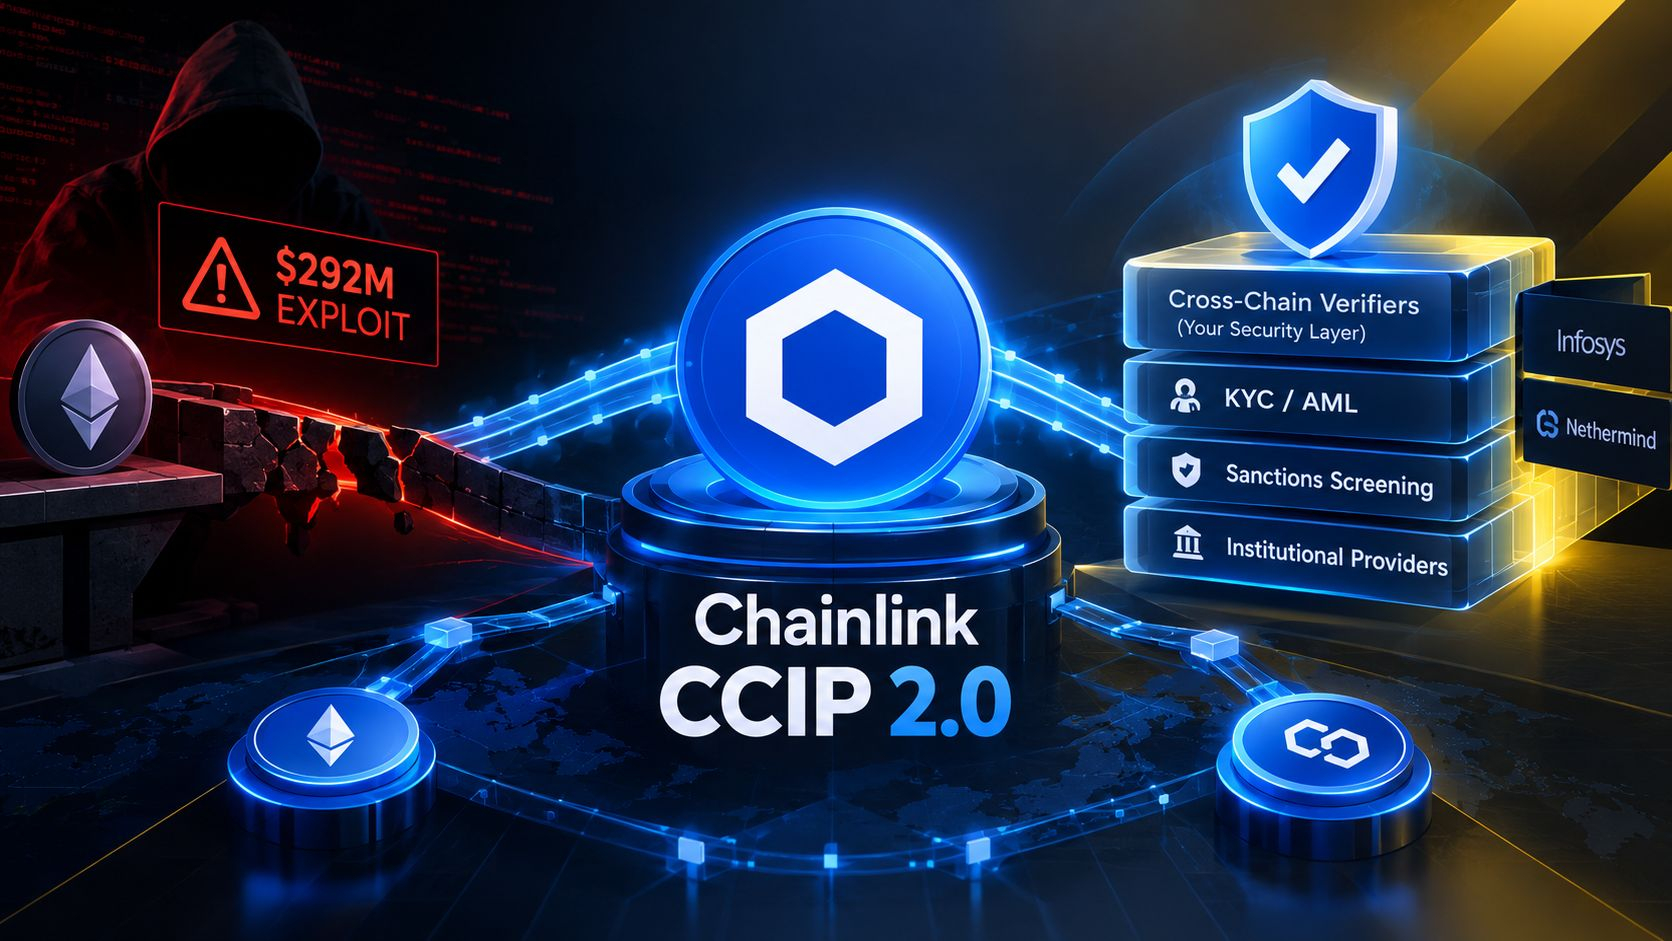
Inilah yang dikirimkan: pada 28 September, Chainlink merilis CCIP 2.0, generasi berikutnya dari Cross-Chain Interoperability Protocol-nya, yang sudah mengamankan lebih dari $84 miliar dalam total nilai token lintas-chain. Fitur utamanya adalah yang disebut Chainlink sebagai Cross-Chain Verifiers (CCVs) — institusi kini dapat menambahkan pemeriksaan keamanan independen mereka sendiri di atas jaringan verifikasi 16 node yang sudah ada dari Chainlink, baik dengan menjalankan infrastrukturnya sendiri atau dengan menggunakan penyedia pihak ketiga seperti Infosys atau Nethermind. Upgrade ini juga menambahkan perangkat kepatuhan bawaan untuk KYC, AML, dan pemeriksaan sanksi. Pembaruan ini hadir kira-kira lima bulan setelah para penyerang, yang dilaporkan terkait dengan Kelompok Lazarus Korea Utara, mengeksploitasi satu validator yang diandalkan oleh jembatan lintas-chain Kelp DAO, menguras sekitar $292 juta dalam rsETH — sejak itu Kelp mengatakan akan bermigrasi ke infrastruktur Chainlink. Pengguna Chainlink yang sudah ada secara otomatis dimigrasikan ke versi baru, dan platform termasuk Aave dan Maple sudah menggunakan beberapa bagian dari upgrade tersebut, meski Chainlink belum mengungkap institusi mana yang mengadopsi lapisan verifikasi baru secara spesifik. Satu perubahan struktural yang perlu dicatat: jaringan manajemen risiko milik Chainlink yang sebelumnya independen kini tidak lagi berfungsi sebagai pemeriksaan default terpisah — jenis verifikasi independen seperti itu sekarang bersifat opsional, bukan sesuatu yang tersedia bawaan secara default.
Mengapa ini penting? Eksploitasi jembatan tetap menjadi salah satu vektor serangan paling mahal dalam kripto, terutama karena banyak sistem lintas-rantai secara historis bergantung pada satu titik verifikasi—tepat kelemahan yang terungkap dari peretasan Kelp DAO. Memberi institusi kemampuan menambahkan lapisan verifikasi independen mereka sendiri, alih-alih hanya bergantung pada keamanan default satu jaringan, merupakan pergeseran arsitektural yang berarti menuju defense-in-depth. Pada saat yang sama, penghapusan pemeriksaan independen yang sebelumnya wajib sebagai lapisan default adalah trade-off yang perlu dipantau—fleksibilitas tambahan bisa berarti keamanan tambahan, tetapi hanya jika institusi benar-benar memilih untuk menerapkannya.
Pendekatan modular ini apakah secara terukur benar-benar mengurangi eksploitasi jembatan di masa depan, atau apakah adopsi verifikator opsional berakhir tidak konsisten di seluruh ekosistem, kemungkinan baru akan terlihat ketika data penggunaan di dunia nyata sudah tersedia.
Apakah memberi institusi opsi untuk menambahkan lapisan keamanan mereka sendiri benar-benar membuat infrastruktur lintas-rantai lebih aman, atau justru hanya memindahkan tanggung jawab kepada siapa pun yang memilih untuk tidak menggunakannya? 🤔
#Chainlink #CCIP #CrossChain #CryptoSecurity