


CEO Bitget Gracy Chen mengatakan peretas Korea Utara mungkin berada di balik pelanggaran keamanan senilai $351,6 juta yang dialami bursa tersebut pada Kamis, mengutip temuan awal yang mengaitkan alamat IP dengan layanan VPN yang digunakan oleh sebuah kelompok Korea Utara.
Berbicara dalam sesi tanya jawab langsung setelah insiden di X, Chen mengatakan penyelidik keamanan telah menemukan kesamaan dengan serangan-serangan sebelumnya dari Korea Utara. Ia mengatakan pihaknya tidak meyakini bahwa kebocoran tersebut merupakan pekerjaan orang dalam.
“Kami telah mengidentifikasi beberapa alamat IP yang sesuai dengan pilihan VPN oleh kelompok DPRK tertentu,” kata Chen, merujuk pada Republik Rakyat Demokratik Korea.
Peretas Korea Utara dikaitkan dengan perkiraan pencurian kripto sebesar $2,02 miliar pada 2025, termasuk peretasan bursa Bybit senilai sekitar $1,5 miliar, yang dinisbahkan oleh FBI kepada Korea Utara.
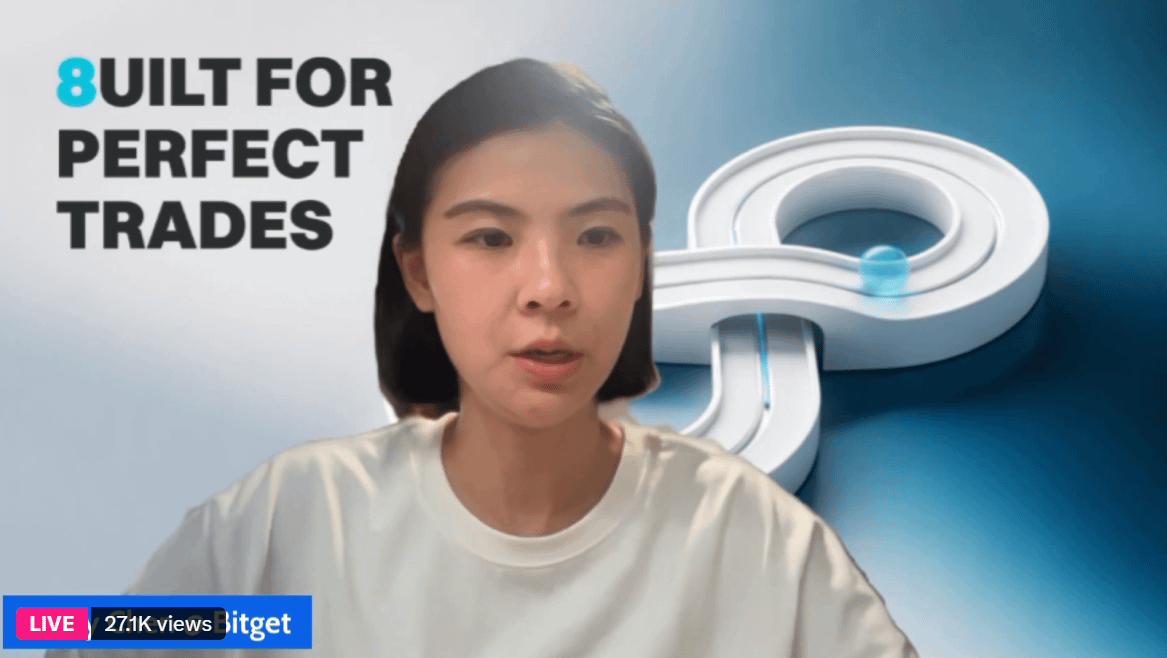
CEO Bitget, Gracy Chen, mengadakan siaran langsung di X beberapa jam setelah peretasan. Sumber: Bitget
“Polanya sangat mirip dengan yang dilakukan tim Korea Utara sebelumnya,” katanya.
Chen juga mengungkapkan bahwa peretas membobol sistem Bitget dan memindahkan dana secara langsung, alih-alih memalsukan permintaan penarikan pengguna.
“Mereka tidak memalsukan permintaan penarikan pengguna, dan tidak mendapatkan kunci privat kami untuk dompet dingin maupun dompet panas dan hangat,” katanya.
Chen mengatakan penyelidik masih menentukan sistem mana yang disusupi dan bagaimana para penyerang mendapatkan akses.
Komentar tersebut muncul setelah Bitget melaporkan transfer tak sah yang memengaruhi sebagian infrastruktur dompet panas dan hangatnya pada Kamis. Penarikan dana tetap ditangguhkan pada saat publikasi.
Selama sesi tanya jawab, Chen juga mengatakan beberapa dana curian telah dipulihkan, tanpa menyebutkan jumlahnya. Ia mengatakan bursa tersebut bekerja sama dengan yayasan blockchain dan mitra lainnya dalam upaya pemulihan.
Majalah: Asia mendominasi Indeks Adopsi Kripto, Peretasan Bitget senilai $351M: Asia Express