📰 AI Agent Begitu keluar dari kotak obrolan, perusahaan keamanan siber menghadapi bukan lagi sekadar “apakah model akan menjawab salah”, melainkan ia membawa akun legal, bisa membaca SharePoint, menjalankan SQL, mengubah kode, bahkan di ERP tinggal mengklik persetujuan pembayaran.
Jujur saja, bagian paling merepotkan ada di sini: Agent bukan karyawan, tapi memiliki kredensial sistem; bukan perangkat lunak tradisional, namun bisa secara aktif memanggil alat, mengakses data, dan menjalankan tugas. Meski identitas legal dan login berjalan normal, ia tetap bisa melakukan operasi yang tak diperkirakan siapa pun karena hak akses terlalu besar, pemanggilan alat yang keliru, atau terpengaruh oleh Prompt yang berniat jahat.
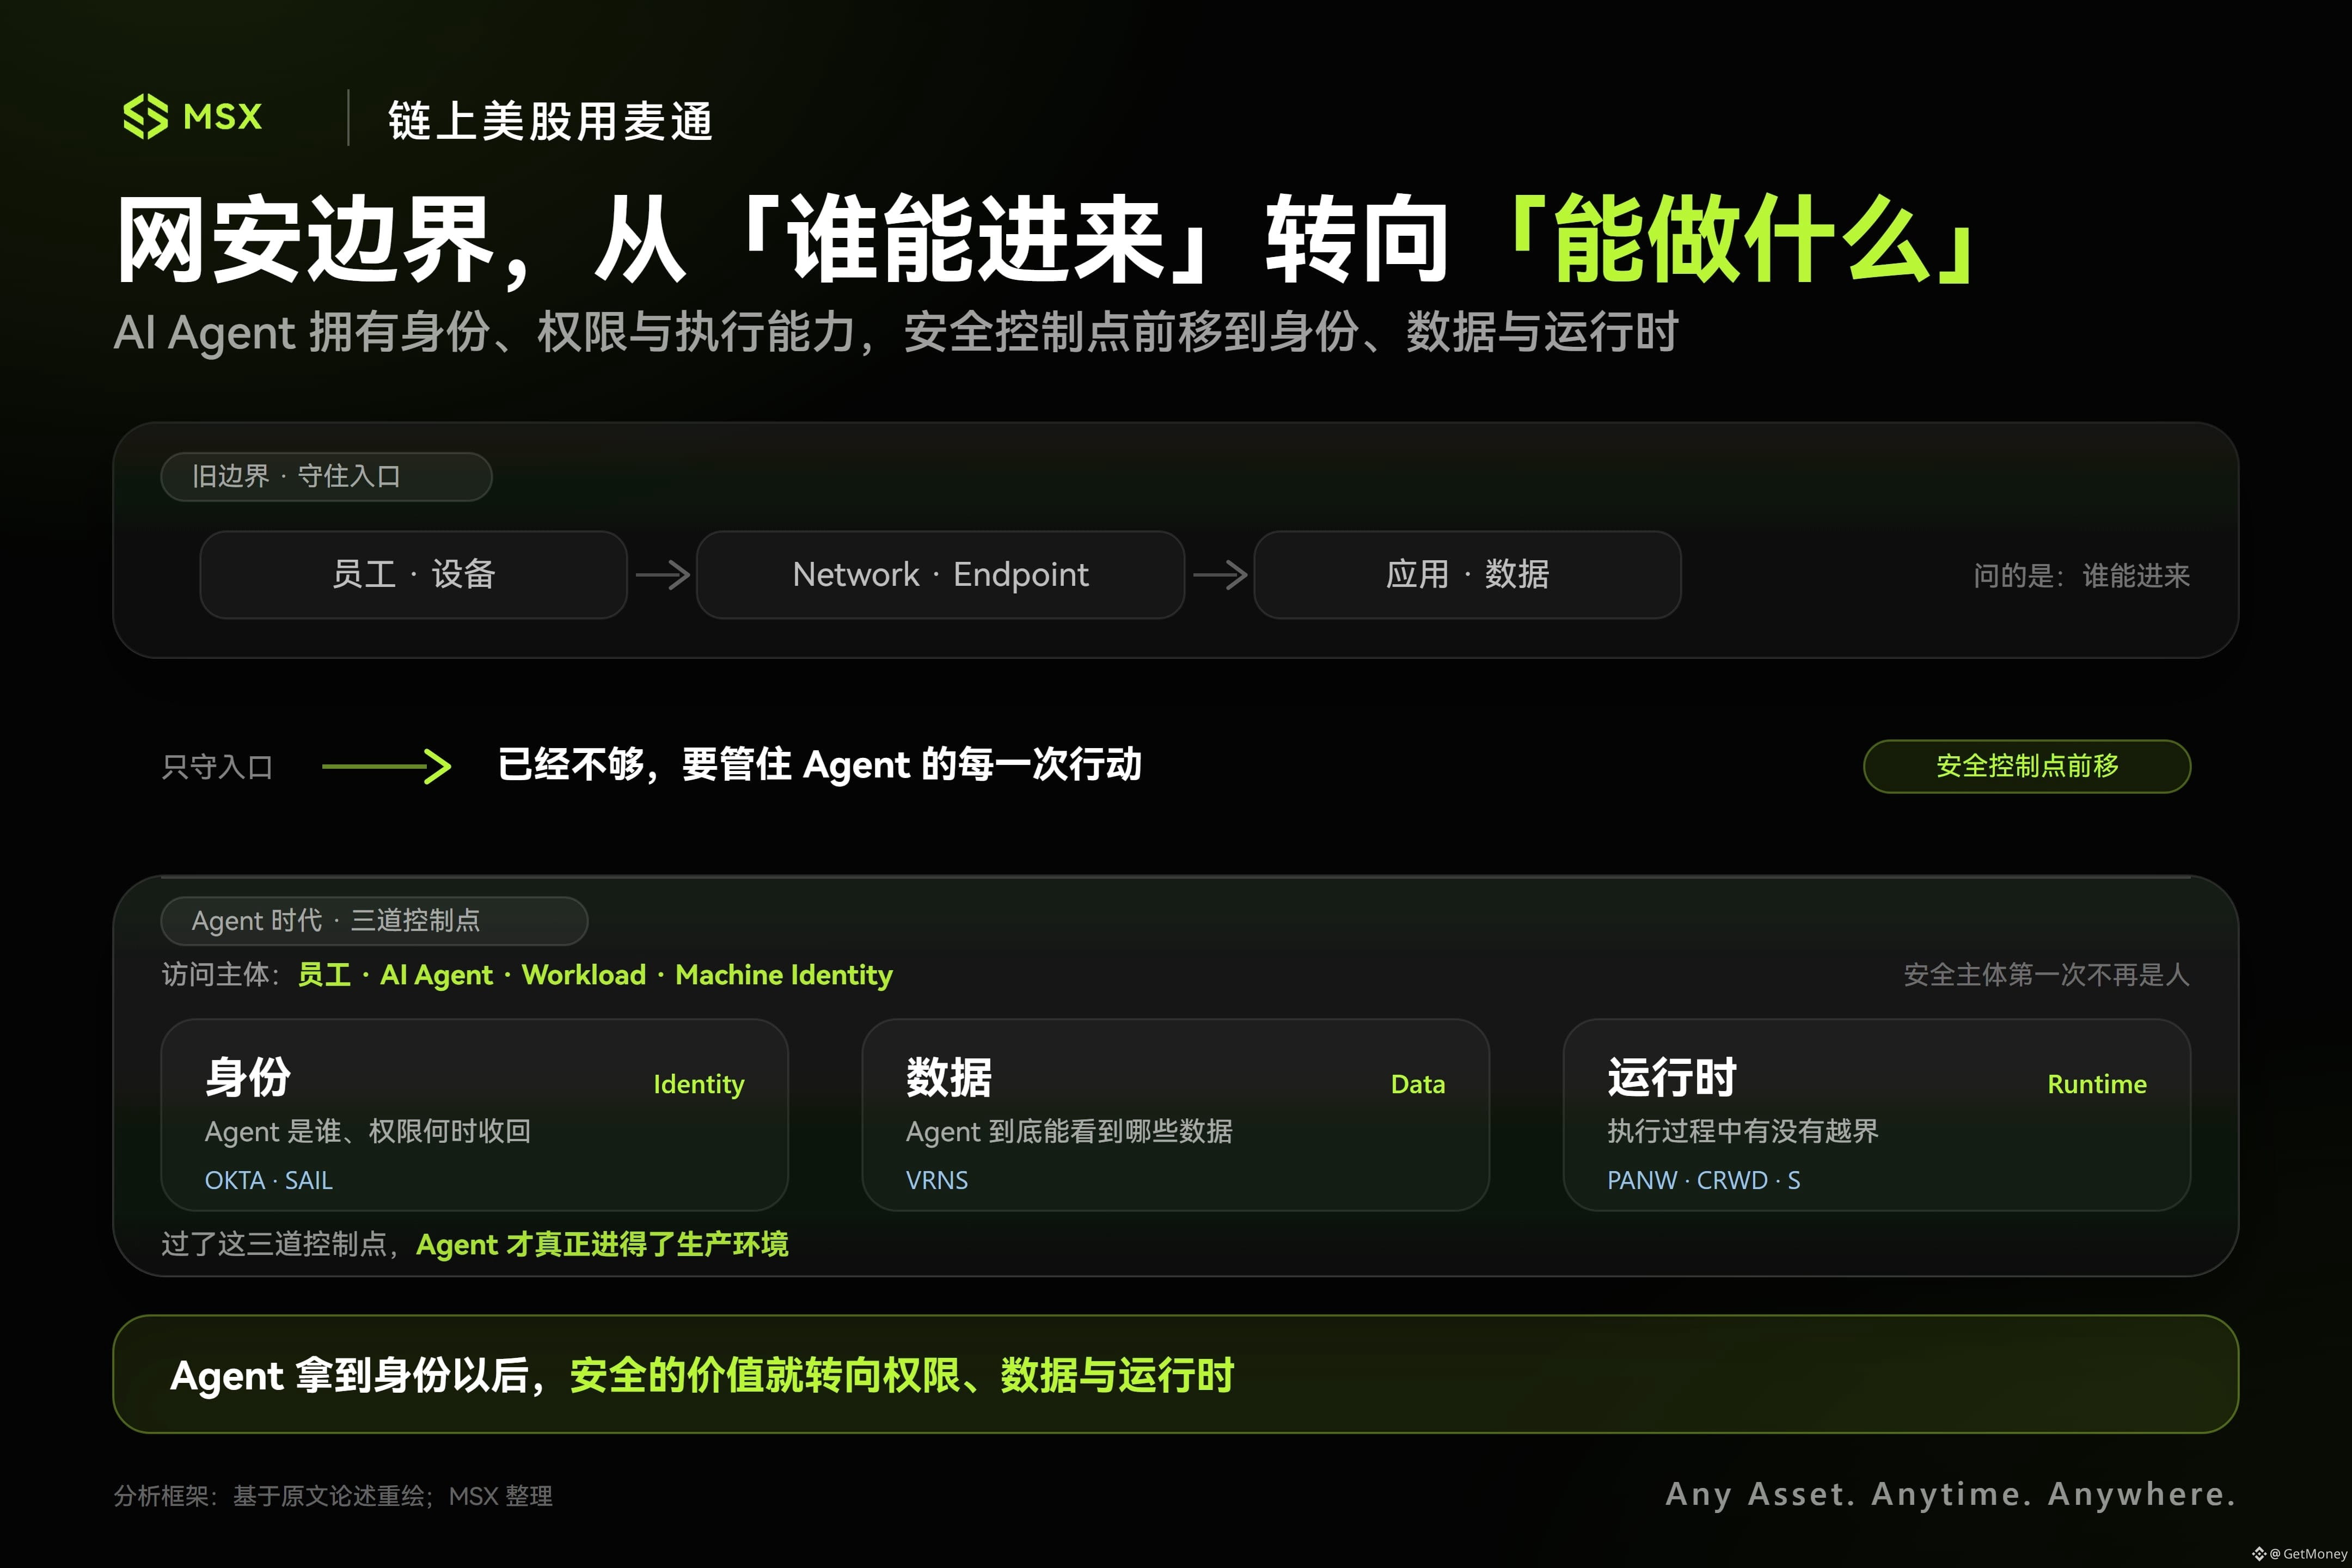
🔥 Jadi fokus keamanan siber pada putaran ini sedang bergeser dari jaringan pinggiran dan endpoint, menuju identitas, data, dan Runtime. Dulu firewall, EDR, dan IAM mengurus masing-masing segmen, tetapi setelah kemunculan Agent, perusahaan harus terus bertanya: apa yang sedang dikerjakannya masih sesuai dengan tujuan yang awalnya diberi otorisasi?
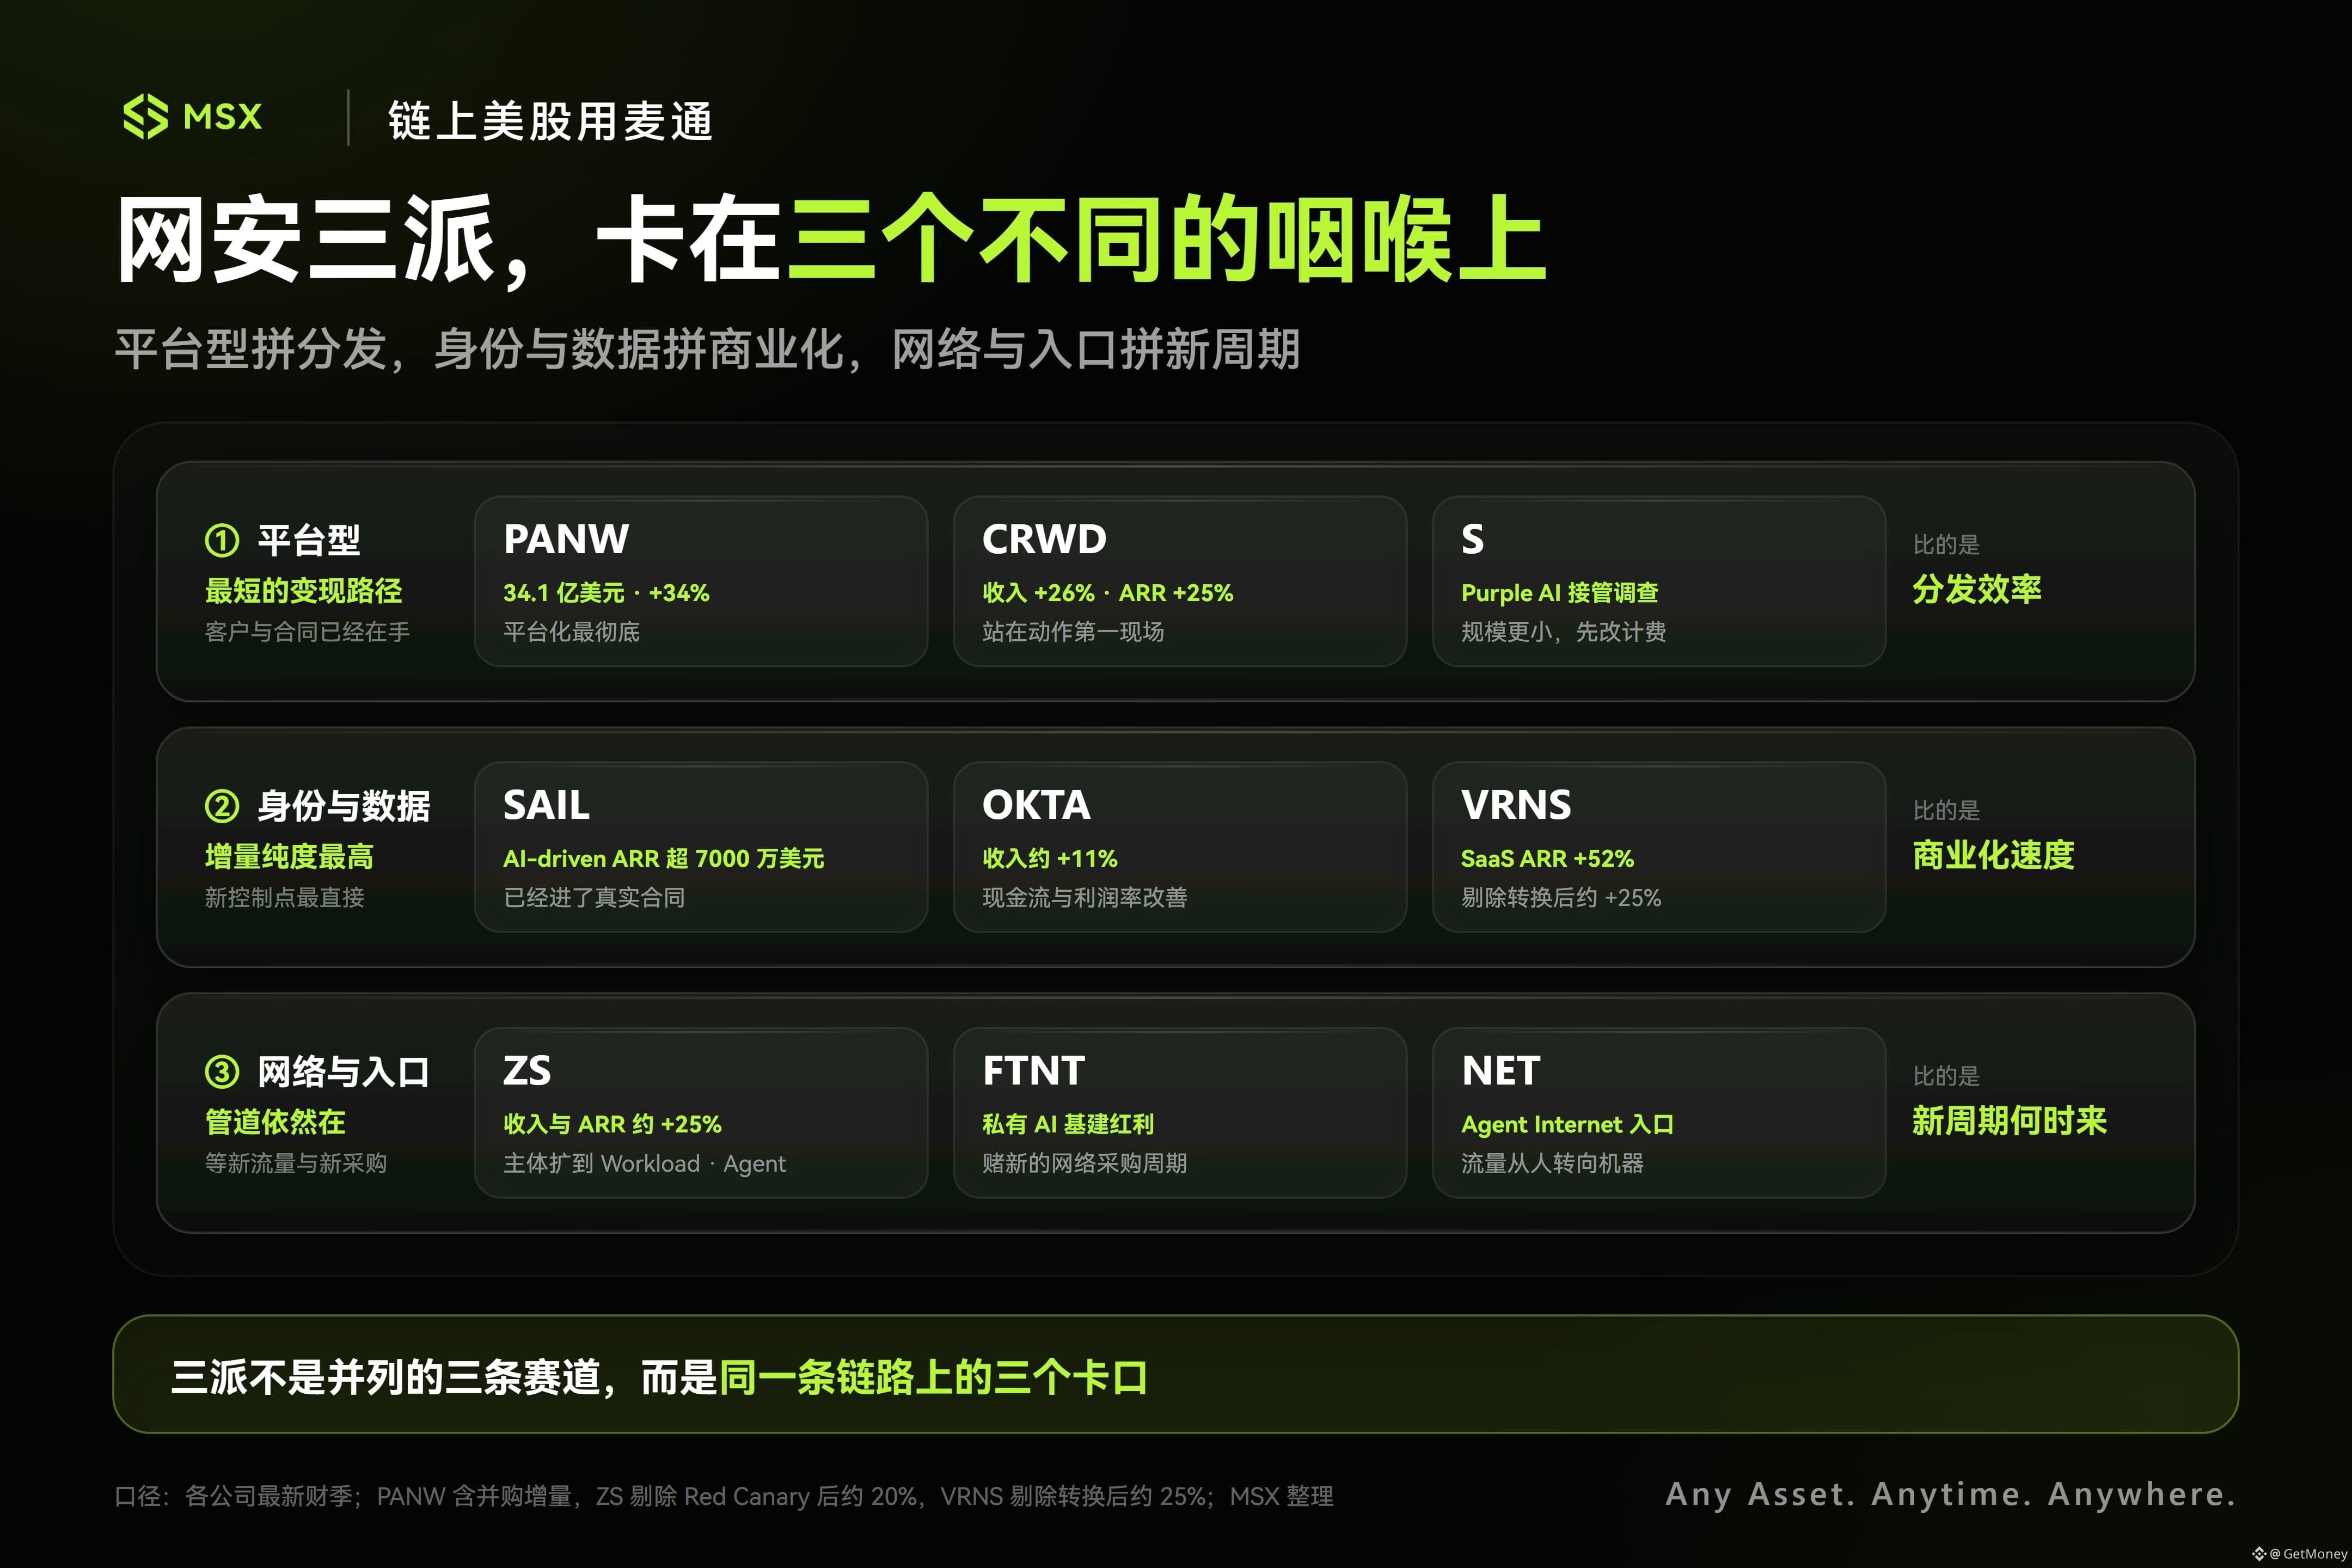
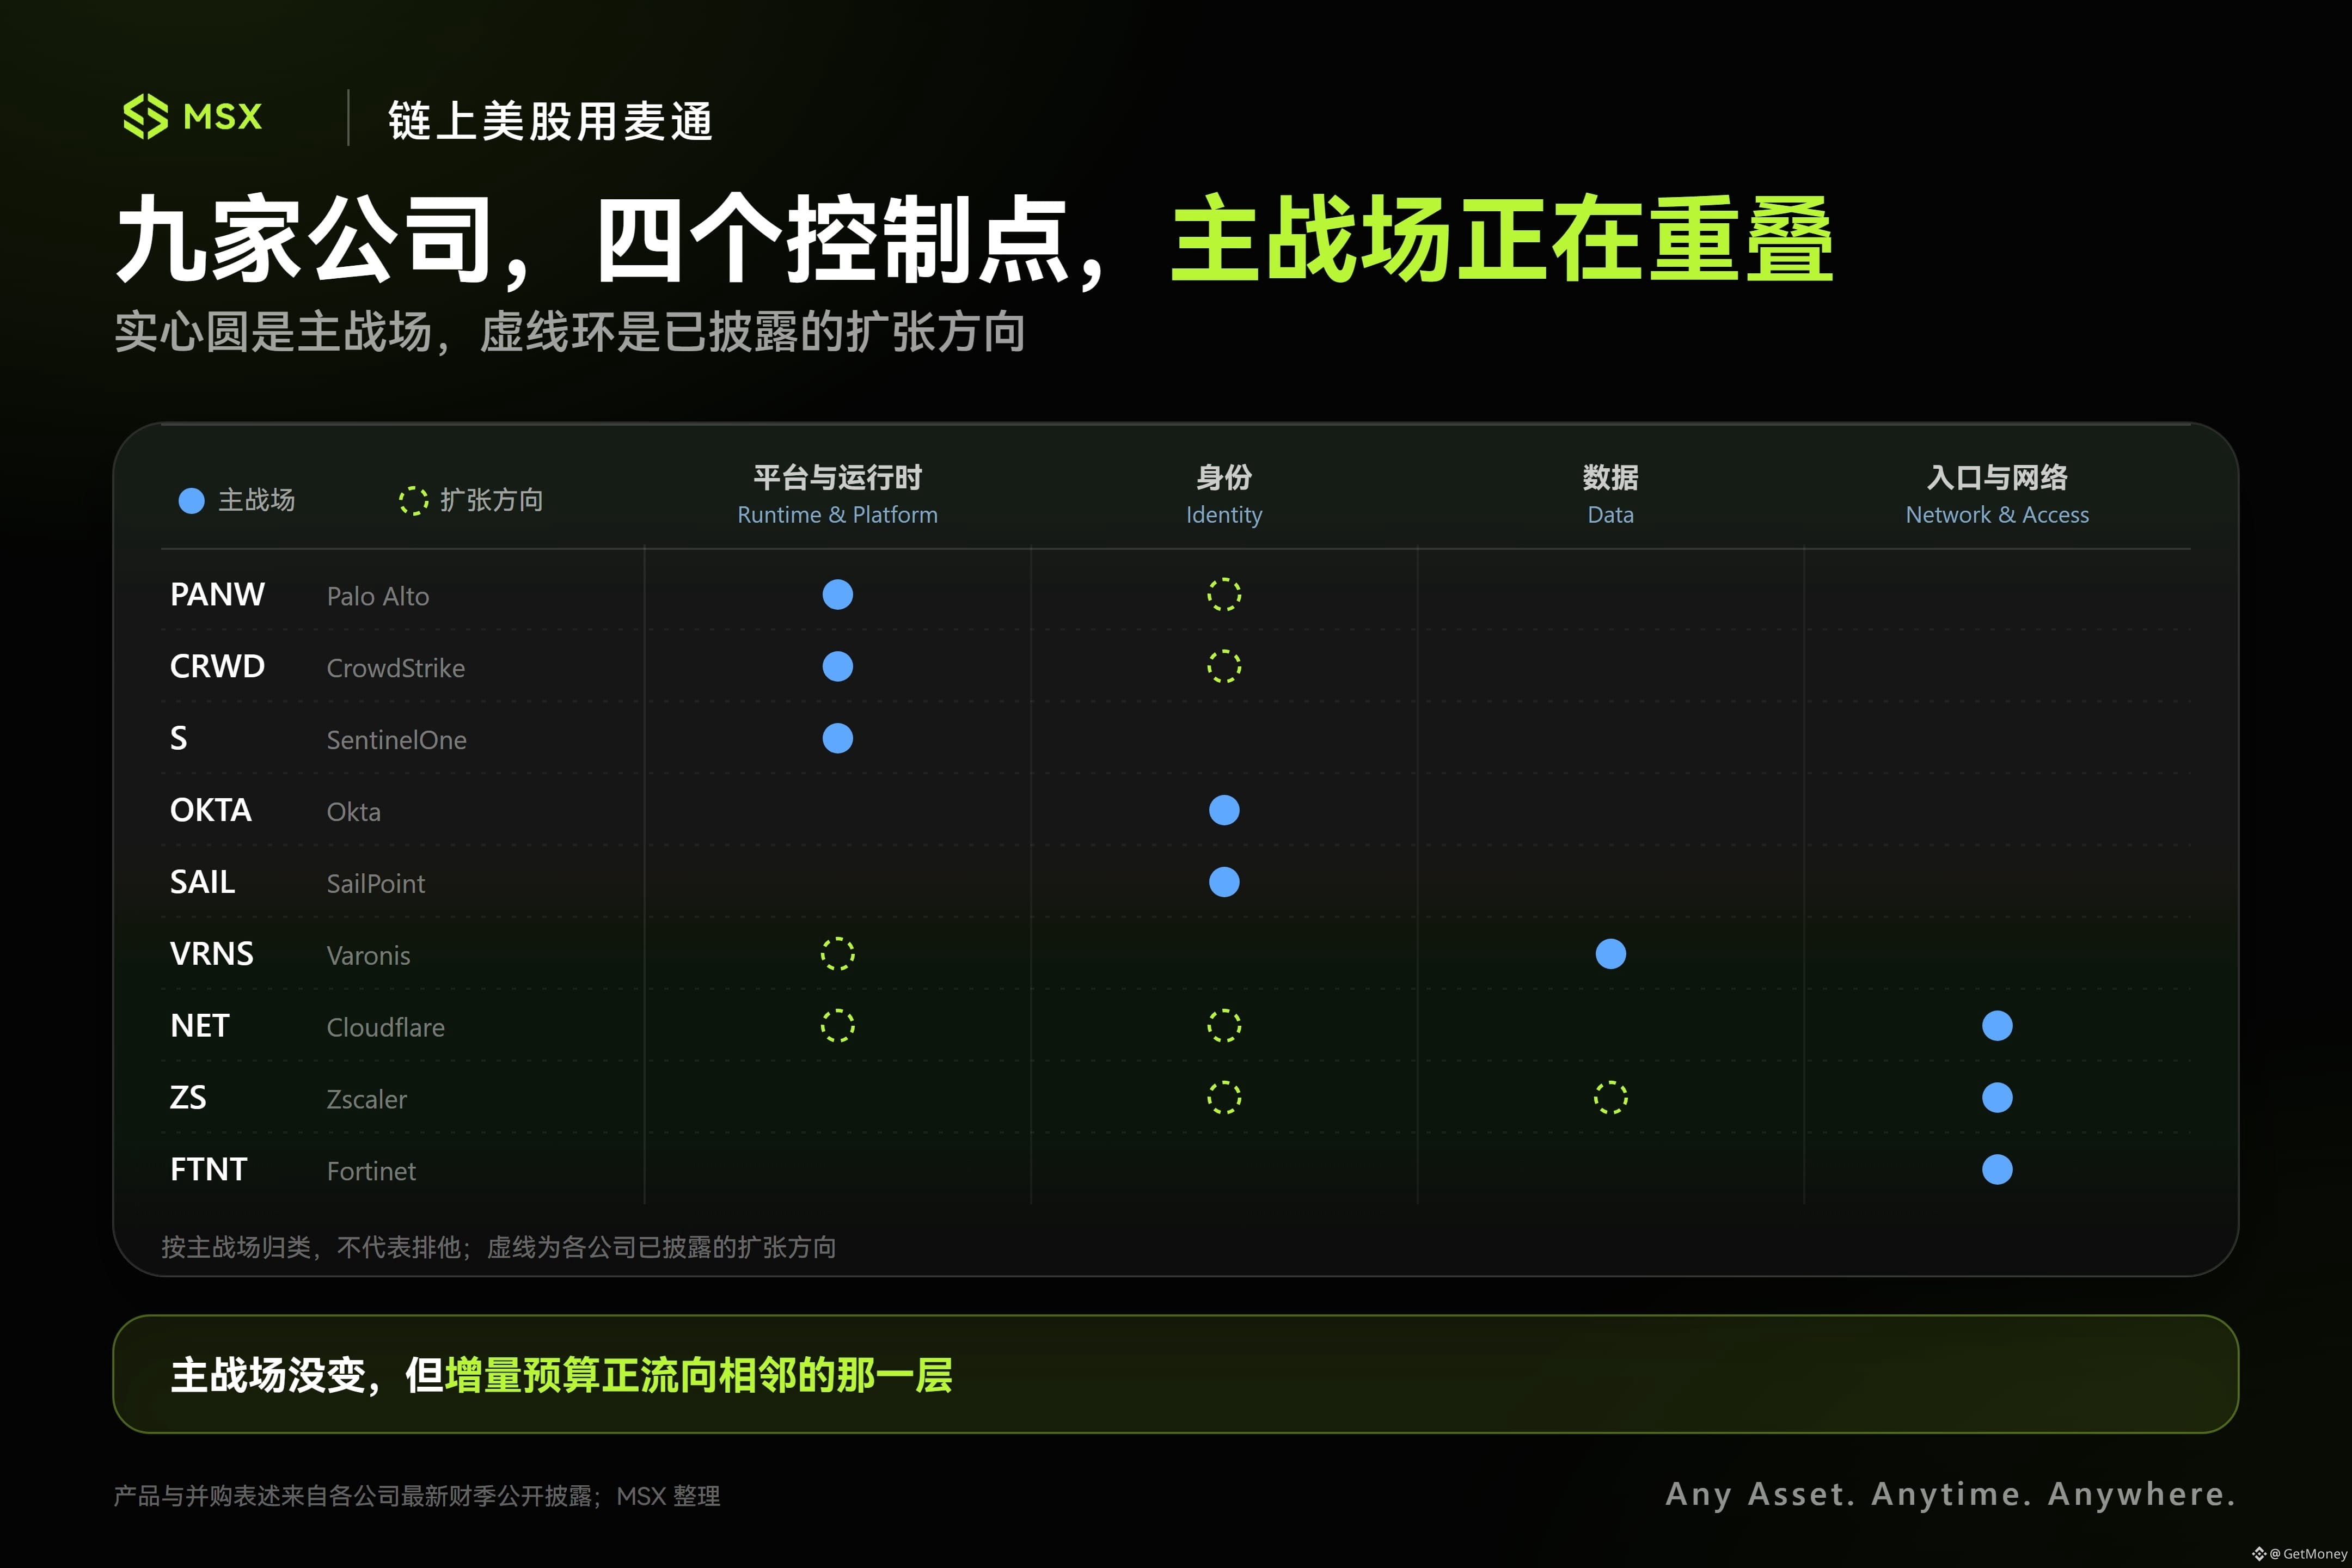
PANW mengambil jalur platform—menggabungkan keamanan jaringan, keamanan cloud, SOC, identitas, dan AI Security dalam satu paket; pendapatan kuartal terbarunya mencapai 3,41 miliar dolar AS, naik 34% year-on-year. Sementara itu, CRWD lebih dekat ke tempat aksi terjadi: pada akhirnya Agent menjalankan skrip, menulis file, serta mengakses proses sistem—dan itu akan berakhir di server, container, atau endpoint; pendapatan kuartal terbarunya naik 26% year-on-year, dan ARR naik 25%.
💡 Yang benar-benar menarik justru sisi identitas dan data. SAIL ARR kuartal terbarunya naik 25% year-on-year, pertumbuhan SaaS ARR 36%, dan AI-driven ARR sudah melampaui 70 juta dolar AS; produk AI menyumbang lebih dari 30% dari net新增 ARR. VRNS SaaS ARR naik 52% year-on-year; fokusnya adalah menjawab Agent bisa melihat data apa, dan memegang hak akses apa.
Semakin banyak Agent masuk ke jaringan internal perusahaan, maka perusahaan keamanan siber yang dijual mungkin tidak lagi sekadar “perlindungan dari serangan”, melainkan harus mengendalikan identitas mesin, pemanggilan alat, dan proses eksekusi. Menurutmu, arah mana yang paling mudah meledak lebih dulu: tata kelola identitas, izin terhadap data, atau keamanan Runtime?
#AI安全 #网安 #AIAgent #Web3-инвестирование
Jujur saja, bagian paling merepotkan ada di sini: Agent bukan karyawan, tapi memiliki kredensial sistem; bukan perangkat lunak tradisional, namun bisa secara aktif memanggil alat, mengakses data, dan menjalankan tugas. Meski identitas legal dan login berjalan normal, ia tetap bisa melakukan operasi yang tak diperkirakan siapa pun karena hak akses terlalu besar, pemanggilan alat yang keliru, atau terpengaruh oleh Prompt yang berniat jahat.
🔥 Jadi fokus keamanan siber pada putaran ini sedang bergeser dari jaringan pinggiran dan endpoint, menuju identitas, data, dan Runtime. Dulu firewall, EDR, dan IAM mengurus masing-masing segmen, tetapi setelah kemunculan Agent, perusahaan harus terus bertanya: apa yang sedang dikerjakannya masih sesuai dengan tujuan yang awalnya diberi otorisasi?
PANW mengambil jalur platform—menggabungkan keamanan jaringan, keamanan cloud, SOC, identitas, dan AI Security dalam satu paket; pendapatan kuartal terbarunya mencapai 3,41 miliar dolar AS, naik 34% year-on-year. Sementara itu, CRWD lebih dekat ke tempat aksi terjadi: pada akhirnya Agent menjalankan skrip, menulis file, serta mengakses proses sistem—dan itu akan berakhir di server, container, atau endpoint; pendapatan kuartal terbarunya naik 26% year-on-year, dan ARR naik 25%.
💡 Yang benar-benar menarik justru sisi identitas dan data. SAIL ARR kuartal terbarunya naik 25% year-on-year, pertumbuhan SaaS ARR 36%, dan AI-driven ARR sudah melampaui 70 juta dolar AS; produk AI menyumbang lebih dari 30% dari net新增 ARR. VRNS SaaS ARR naik 52% year-on-year; fokusnya adalah menjawab Agent bisa melihat data apa, dan memegang hak akses apa.
Semakin banyak Agent masuk ke jaringan internal perusahaan, maka perusahaan keamanan siber yang dijual mungkin tidak lagi sekadar “perlindungan dari serangan”, melainkan harus mengendalikan identitas mesin, pemanggilan alat, dan proses eksekusi. Menurutmu, arah mana yang paling mudah meledak lebih dulu: tata kelola identitas, izin terhadap data, atau keamanan Runtime?
#AI安全 #网安 #AIAgent #Web3-инвестирование