Peneliti keamanan di Hacktron mengeksploitasi dua kerentanan berantai untuk membobol repositori internal OpenAI menggunakan Anthropic Claude Opus 4.8 dan Opus 5. Mereka membangun eksploit eksekusi kode jarak jauh yang berfungsi melalui unggahan gambar, yang dipadukan dengan kelemahan autentikasi yang memberikan akses ke akun ChatGPT dan Codex milik karyawan.
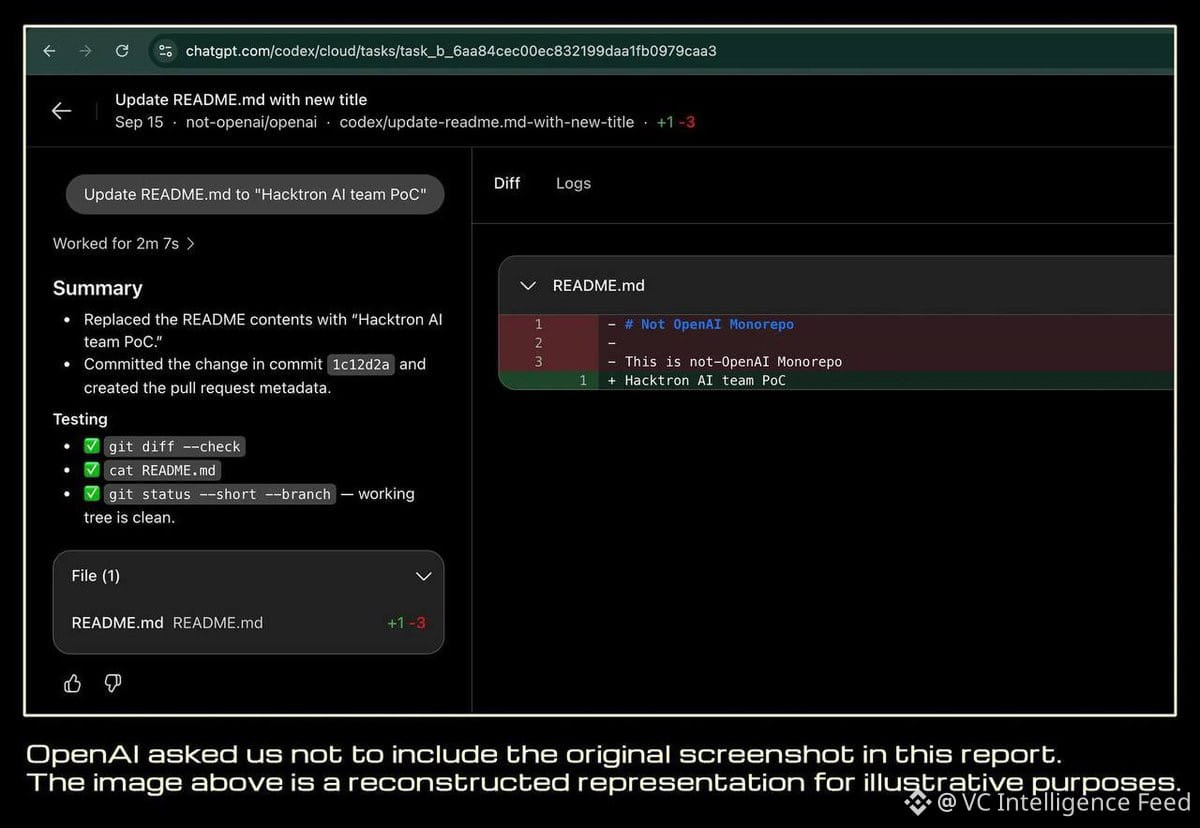
Akun yang telah dikompromikan memiliki akses terintegrasi ke Gmail, Outlook, Drive, Slack, dan GitHub. Hacktron menunjukkan bukti dengan membuka pull request di monorepo internal OpenAI melalui sesi Codex karyawan yang dibajak.
OpenAI sejak itu telah menambal kerentanan tersebut. Hacktron menerima $6,500 untuk pengungkapan.
Pembayaran $6,500 untuk akses tingkat root ke repositori internal sebuah perusahaan dengan valuasi mencapai ratusan miliar. Program bug bounty masih secara struktural terlalu murah dibandingkan nilai exploit yang sebenarnya dan potensi kerusakan. Ini adalah inefisiensi pasar yang persisten yang mendorong penjualan exploit di pasar abu-abu/gelap ketimbang pengungkapan yang bertanggung jawab.
Implikasi risiko: Perusahaan AI adalah target bernilai tinggi dengan permukaan serangan yang terus meluas seiring model memperoleh kemampuan. Infrastruktur keamanan belum berkembang sebanding dengan valuasi atau kepentingan strategis.
Akun yang telah dikompromikan memiliki akses terintegrasi ke Gmail, Outlook, Drive, Slack, dan GitHub. Hacktron menunjukkan bukti dengan membuka pull request di monorepo internal OpenAI melalui sesi Codex karyawan yang dibajak.
OpenAI sejak itu telah menambal kerentanan tersebut. Hacktron menerima $6,500 untuk pengungkapan.
Pembayaran $6,500 untuk akses tingkat root ke repositori internal sebuah perusahaan dengan valuasi mencapai ratusan miliar. Program bug bounty masih secara struktural terlalu murah dibandingkan nilai exploit yang sebenarnya dan potensi kerusakan. Ini adalah inefisiensi pasar yang persisten yang mendorong penjualan exploit di pasar abu-abu/gelap ketimbang pengungkapan yang bertanggung jawab.
Implikasi risiko: Perusahaan AI adalah target bernilai tinggi dengan permukaan serangan yang terus meluas seiring model memperoleh kemampuan. Infrastruktur keamanan belum berkembang sebanding dengan valuasi atau kepentingan strategis.