


Pencurian besar-besaran lebih dari 153 juta SIM milik pengemudi AS dan Kanada awal bulan ini seharusnya membuat satu hal menjadi sangat jelas: tempat paling aman untuk menyimpan salinan SIM Anda adalah sama sekali tidak ada di mana pun.
ID yang bocor tersebut, yang tampaknya berasal dari penyedia layanan verifikasi identitas, berakhir di layanan identitas dark web bernama Nexus, bersama jutaan dokumen identitas dan perjalanan lainnya yang dicuri.
Bahaya tersebut semakin ditegaskan minggu ini setelah perusahaan fintech Revolut mengungkap bahwa mereka telah ditipu seorang peretas hingga menyerahkan berkas-berkas berisi data sensitif pelanggan, termasuk salinan paspor dan foto selfie untuk verifikasi. Peretas tersebut kini memberi makan dokumen identitas milik 680 pelanggan secara bertahap ke web sebagai upaya untuk mengamankan tebusan senilai $3 juta dalam bentuk Monero.
Ironinya sulit untuk dilewatkan: proses Know Your Customer (KYC) dirancang untuk membuat sistem keuangan lebih aman dengan menetapkan siapa pelanggan itu dan memastikan mereka tidak terlibat dalam tindakan-tindakan yang merugikan.
Namun cara KYC biasanya diterapkan mengharuskan perusahaan menyimpan sejumlah besar informasi sensitif, yang menciptakan sasaran empuk bernilai tinggi bagi para pelaku kejahatan.
Dan masalahnya makin sulit diabaikan. Hanya pada paruh pertama 2026 saja, kebocoran data AS berdampak pada setidaknya 343 juta orang, menurut Privacy Rights Clearinghouse. Lebih membuat frustrasi lagi, sudah mungkin untuk memverifikasi identitas seseorang tanpa menyimpan dokumen identitas mereka menggunakan bukti pengetahuan nol:
Efrat Fenigson, pembawa acara podcast You’re The Voice, menulis dan berbicara secara luas tentang privasi dan KYC. Ia mengatakan kepada Magazine:
“Ketika regulator terus mewajibkan model yang menjamin hasil ini — sementara teknologi untuk memverifikasi tanpa menyimpan sudah ada — itu menaikkan bendera merah. Itu menyiratkan kurangnya pemikiran rasional dan kemauan nyata untuk memecahkan masalah.”
Jadi, berapa banyak lagi kebocoran seperti ini yang dibutuhkan sebelum hal itu mulai mereda?
KYC dibangun untuk mengumpulkan identitas Anda, bukan hanya memverifikasinya
Sistem KYC saat ini hampir sepenuhnya berkembang dengan asumsi bahwa institusi harus melihat paspor atau SIM pelanggan, mencatat informasi yang relevan, lalu menyimpan bukti hasil pemeriksaan tersebut.
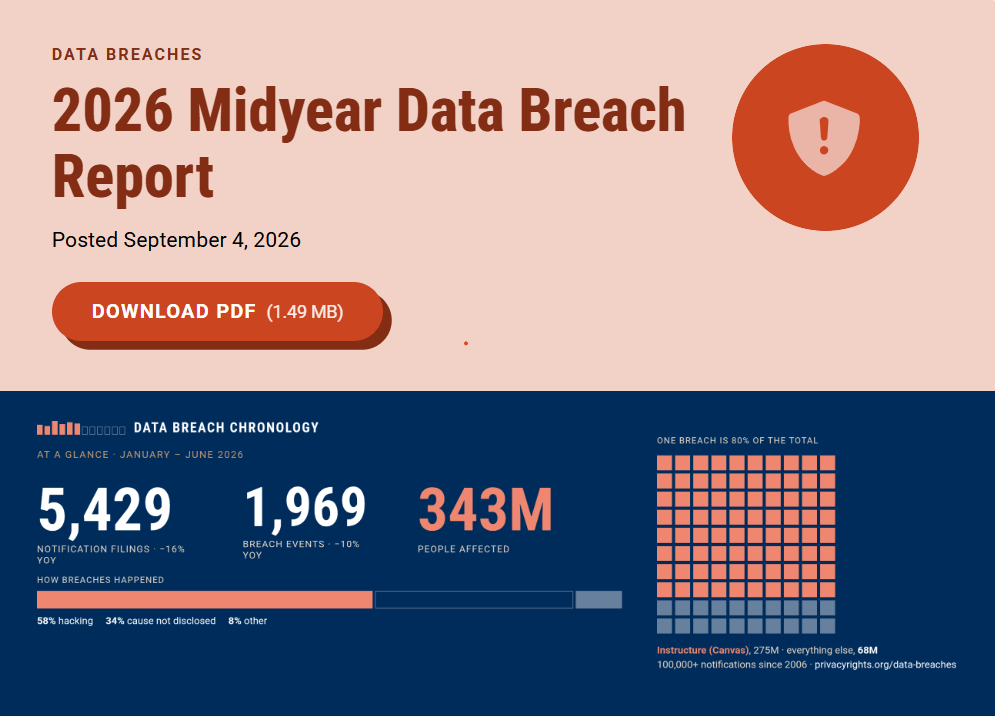
343 juta orang telah terdampak kebocoran data AS pada 2026. Sumber: Privacy Rights Clearinghouse.
Namun ada masalah yang jelas dengan pendekatan itu: pendekatan ini telah menciptakan ekosistem besar penyedia identitas, basis data, vendor, dan sistem kepatuhan yang semuanya menyimpan “harta karun” terpisah berisi data KYC individual Anda. Setiap salinan tambahan data Anda menciptakan titik kegagalan potensial lain — dan peretas kini semakin kreatif dalam merancang cara untuk mengaksesnya.
Dalam kasus Revolut, peretas mengirim email yang meminta data KYC dari alamat sah penegakan hukum Italia. Lyudmyla Kozlovska, presiden Open Dialogue, mengatakan di X bahwa undang-undang UE berarti Revolut tidak punya opsi lain selain mematuhi.
“Hukum AML UE tidak membebankan kewajiban verifikasi pada bank dan tidak menyediakan mekanisme yang bermakna untuk mengecek siapa sebenarnya yang ada di balik permintaan status yang telah diautentikasi. Menolak untuk menjawab dikenai denda hingga jutaan. Dalam praktiknya, verifikasi tidak mungkin.”
Susie Violet Ward, direktur dan co-founder Bitcoin Policy UK, memperingatkan bahwa masalah sebenarnya ada pada penyimpanan data ID yang tidak perlu:
“Kita perlu berhenti memperlakukan verifikasi identitas dan menyerahkan identitas Anda seolah-olah itu hal yang sama.”
Jika sebuah perusahaan hanya perlu tahu bahwa seseorang berusia di atas 18 tahun, katanya, perusahaan itu tidak seharusnya otomatis membutuhkan detail tambahan seperti nama lengkap Anda, alamat Anda, tanggal lahir yang tepat, serta salinan permanen dokumen identitas yang relevan:
“Ironinya sulit diabaikan: Proses KYC dirancang untuk membuat sistem keuangan lebih aman dengan menetapkan siapa pelanggan itu dan memastikan mereka tidak melakukan tindakan jahat. Namun cara kita menerapkannya saat ini bisa menciptakan masalah keamanan yang sama sekali berbeda. Anda bisa mengatur ulang kata sandi setelah kebocoran, tetapi Anda tidak bisa mengatur ulang identitas Anda dengan cara yang sama.”
Teknologi untuk menghentikan kebiasaan menimbun ID sudah ada
Bagi pendukung kripto, solusi yang jelas adalah menggunakan bukti pengetahuan nol. Ini adalah pembuktian matematis yang menunjukkan sesuatu itu benar tanpa mengungkap detailnya. Misalnya, Anda bisa memakai aplikasi di ponsel untuk menghasilkan bukti yang mengonfirmasi bahwa SIM Anda menyatakan Anda berusia lebih dari 18 tahun, tanpa mengirimkan tanggal lahir Anda, atau bahkan gambar SIM itu sendiri.
Pendiri Zcash, Zooko Wilcox, memberikan penjelasan yang bermanfaat tentang teknologi ZK dalam video ini.
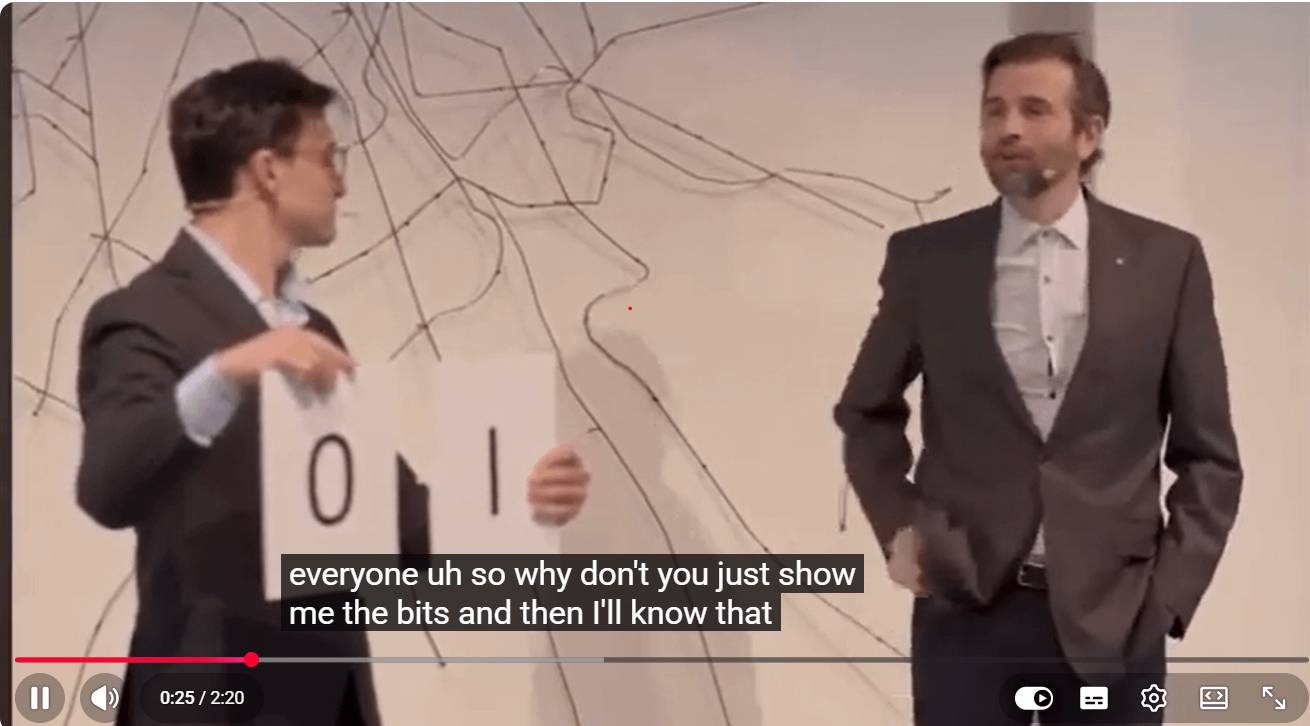
Penjelasan yang bermanfaat tentang teknologi ZK. Sumber: Crypto Fireside
Evin McMullen, direktur utama dan co-founder Billions Network, yang mengembangkan solusi identitas digital yang menjaga privasi serta solusi ZK, mengatakan kepada Magazine:
“Teknologinya berfungsi dan sudah digunakan dalam produksi saat ini, di seluruh ribuan aplikasi dan institusi yang teregulasi. Yang menghambatnya adalah seluruh lapisan kepatuhan (compliance stack) dibangun untuk mengumpulkan dan menyimpan salinan dokumen.”
McMullen mengatakan penghalangnya adalah “bukan teknologinya,” melainkan aturan, insentif, dan infrastruktur yang dibangun di sekelilingnya:
“Ini adalah masalah tata kelola dan standar yang mengenakan kostum teknologi.”
Jika teknologinya bekerja, apa yang menghalanginya?
Uni Eropa sudah memasukkan teknologi ZK ke dalam rancangan sistem identitas digital dan verifikasi usia, dengan mengembangkan verifikasi usia yang menjaga privasi yang memungkinkan pengguna membuktikan usia mereka tanpa mengungkap identitas lengkap mereka atau tanggal lahir yang tepat.
Dompet Digital Identity-nya juga mendukung “selective disclosure” (pengungkapan selektif), sehingga pengguna hanya menyingkap informasi yang diperlukan untuk transaksi tertentu.
Jadi, mengapa ini tidak diterapkan lebih luas untuk KYC keuangan?
Menurut McMullen, “regulasi dan pemahaman” adalah hambatan terbesar untuk adopsi:
“Hambatan yang paling umum adalah tim kepatuhan menyamakan ‘kami melihat ID’ dengan ‘kami harus menyimpan ID,’ sehingga mereka mengumpulkan lebih dari yang diperlukan demi aman.”
Ia mengatakan interoperabilitas juga menjadi persoalan lain, karena pembuktian kriptografis hanya berguna “jika pihak yang mengandalkannya bisa memeriksa tanpa perlu menghubungi lagi pihak yang menerbitkannya.” Itu membutuhkan penetapan standar bersama, yang tentu lebih mudah diucapkan daripada dilakukan.
ZK tidak secara ajaib menyelesaikan KYC
Ada juga satu catatan penting: mengganti dokumen identitas dengan bukti pengetahuan nol tidak otomatis menghapus setiap masalah privasi atau keamanan.
Fenigson menekankan bahwa hal yang membuat kredensial ZK tetap terkait juga sama pentingnya:
“Insentif mengarah pada kontrol, bukan privasi. Bukti pengetahuan nol memungkinkan seseorang membuktikan suatu fakta, misalnya berusia di atas 18 tahun atau tidak ada dalam daftar sanksi [...] Yang kurang adalah apa yang membuat bukti itu terikat. Saat ini, biasanya bukti itu terikat pada akun di dalam basis data orang lain.”
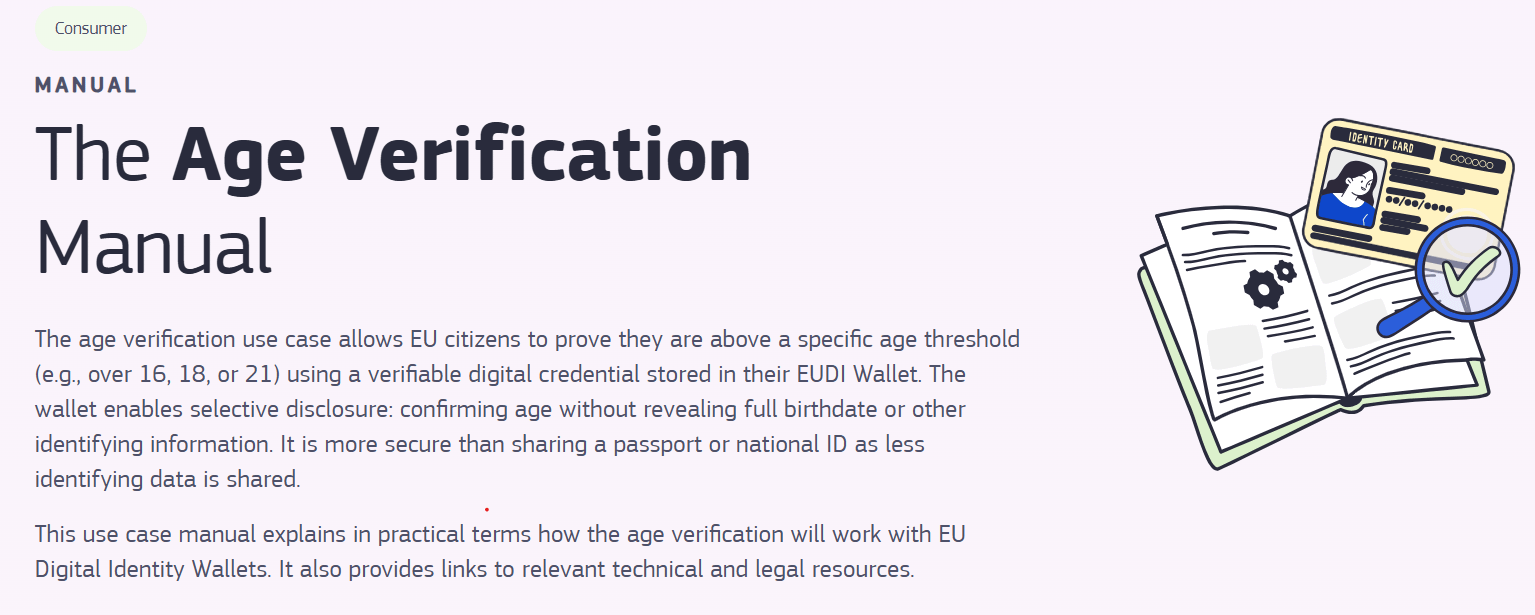
Dompet Identitas Digital milik UE mendukung pengungkapan selektif. Sumber: European Commission
Jadi pada akhirnya, ini bermuara pada siapa yang mengendalikan kredensial tersebut. Jika seseorang menghasilkan bukti yang menjaga privasi, tetapi bukti itu terikat pada akun di basis data milik orang lain, mereka tetap bergantung pada perantara yang tersentralisasi.
Aturannya tidak sesederhana yang mungkin Anda pikirkan
Dalam banyak kasus, aturan sebenarnya tidak mengharuskan penyimpanan data ID — lebih seperti kebiasaan, karena begitulah caranya selalu dilakukan.
Panduan Financial Action Task Force (FATF) secara eksplisit mempertimbangkan bagaimana sistem identitas digital dapat digunakan untuk melakukan uji tuntas terhadap pelanggan, alih-alih mewajibkan institusi bergantung pada dokumen identitas fisik.
Rekomendasi FATF juga beroperasi sebagai kerangka berbasis risiko, sehingga negara-negara individual dapat menerapkan standar melalui sistem hukum dan regulasi mereka sendiri.
“Di banyak rezim, aturannya adalah Anda harus memverifikasi identitas dan menyimpan catatan verifikasi itu, bukan bahwa Anda harus menyimpan gambar dokumen mentah selamanya,” kata McMullen.
Artinya, bukti pernyataan yang dapat diverifikasi secara kriptografis dengan catatan bahwa pemeriksaan yang relevan telah dilakukan bisa saja cukup untuk mematuhi ketentuan tanpa membuat salinan permanen ID yang lain.
Namun karena pedomannya “ambigu”, kata McMullen, institusi memilih untuk tetap menyimpan semuanya karena tim kepatuhan mereka tahu bahwa auditor dan pemeriksa akan menerimanya.
Dengan kata lain, bahkan jika aturan secara teknis mengizinkan pendekatan yang berbeda, tidak ada yang mau menjadi yang pertama menanggung risikonya, seperti yang dijelaskan Ward:
“Ada naluri dalam regulasi bahwa semakin banyak informasi berarti semakin banyak kontrol dan karenanya semakin banyak keamanan.”
Sulit melihat adanya perubahan kecuali aturan tersebut diamendemen agar secara eksplisit mengizinkan bukti pengetahuan nol. Dan meskipun tidak ada sistem yang sempurna, setidaknya teknologi ZK mencegah kebutuhan untuk mengumpulkan dan menyimpan begitu banyak informasi sensitif. Seperti kata McMullen:
“Anda tidak bisa kehilangan sesuatu yang tidak pernah Anda pegang.”
Magazine: 10 misteri kripto terbesar yang belum terpecahkan