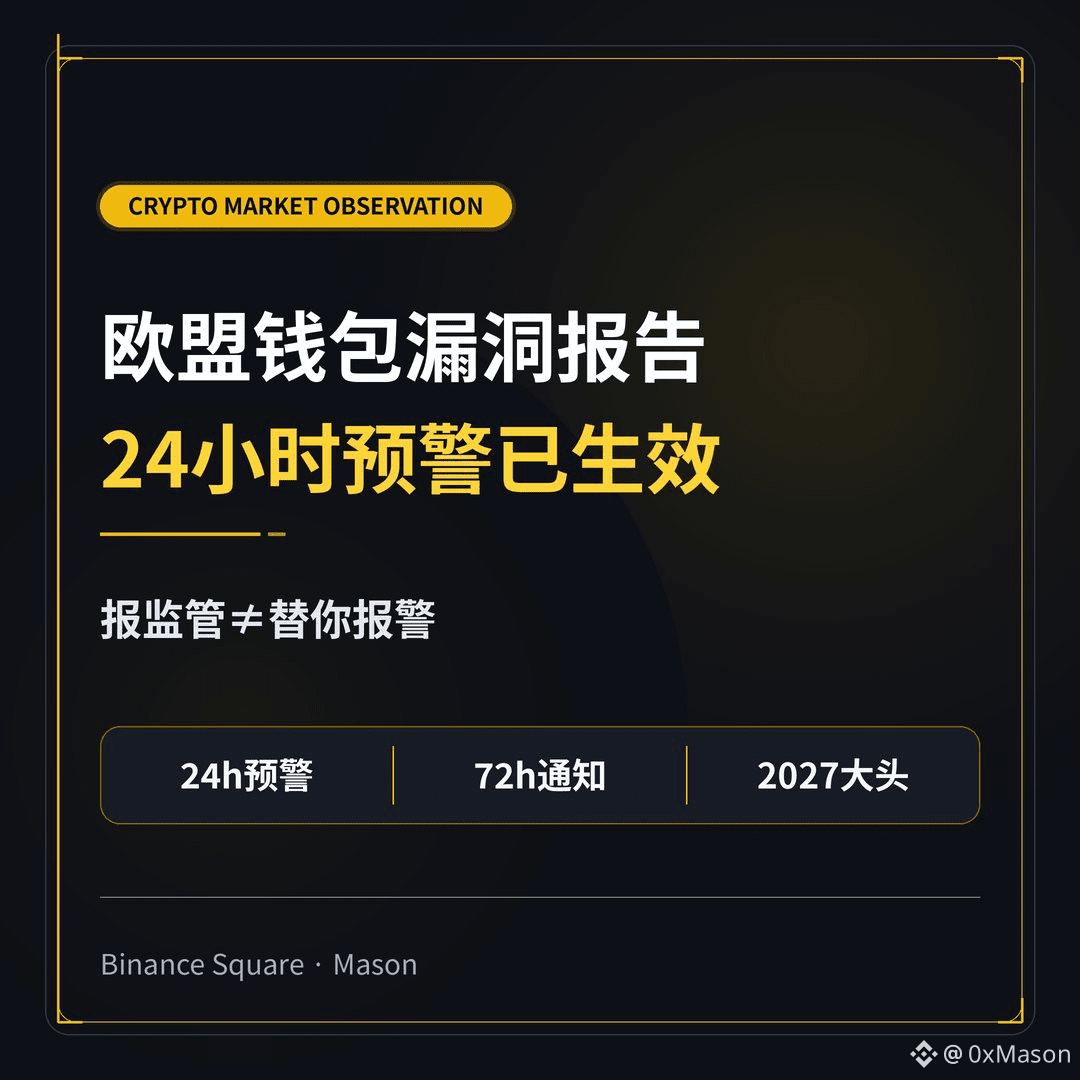
Kelemahan dompet Uni Eropa: 24 jam harus lapor, kewajiban bagi pihak utama masih berlaku hingga tahun depan
Mulai 11 September, penyedia perangkat dompet berjejaring komersial dan perangkat lunak dompet yang termasuk dalam cakupan, yang menemukan kerentanan atau insiden keamanan berat yang “secara aktif dimanfaatkan”, harus mengirim peringatan dalam 24 jam kepada lembaga otoritas keamanan siber Uni Eropa.
Dalam 72 jam, kirim pemberitahuan lengkap; laporan kerentanan akhir harus diserahkan dalam 14 hari setelah patch tersedia, sedangkan untuk insiden berat, diberikan pemberitahuan dalam 72 jam lalu ada tambahan waktu satu bulan lagi. Gunakan platform pelaporan terpadu ENISA, sekalian juga harus menginformasikan kepada pengguna yang terdampak. Produk lama selama sempat masuk ke pasar Uni Eropa pada tahun itu juga tetap mengikuti jadwal ini.
Jangan mengartikan bahwa “aplikasi dompet Anda akan otomatis melapor.” Kontributor pribadi yang merilis kode sumber terbuka umumnya tidak dihitung sebagai produsen; kewajiban keamanan untuk steward sumber terbuka dan produk pihak utama baru akan berlaku pada 11 Desember 2027. Cakupan tergantung bagaimana produk dijual; tidak ada daftar putih merek resmi.
Mulai 11 September, penyedia perangkat dompet berjejaring komersial dan perangkat lunak dompet yang termasuk dalam cakupan, yang menemukan kerentanan atau insiden keamanan berat yang “secara aktif dimanfaatkan”, harus mengirim peringatan dalam 24 jam kepada lembaga otoritas keamanan siber Uni Eropa.
Dalam 72 jam, kirim pemberitahuan lengkap; laporan kerentanan akhir harus diserahkan dalam 14 hari setelah patch tersedia, sedangkan untuk insiden berat, diberikan pemberitahuan dalam 72 jam lalu ada tambahan waktu satu bulan lagi. Gunakan platform pelaporan terpadu ENISA, sekalian juga harus menginformasikan kepada pengguna yang terdampak. Produk lama selama sempat masuk ke pasar Uni Eropa pada tahun itu juga tetap mengikuti jadwal ini.
Jangan mengartikan bahwa “aplikasi dompet Anda akan otomatis melapor.” Kontributor pribadi yang merilis kode sumber terbuka umumnya tidak dihitung sebagai produsen; kewajiban keamanan untuk steward sumber terbuka dan produk pihak utama baru akan berlaku pada 11 Desember 2027. Cakupan tergantung bagaimana produk dijual; tidak ada daftar putih merek resmi.