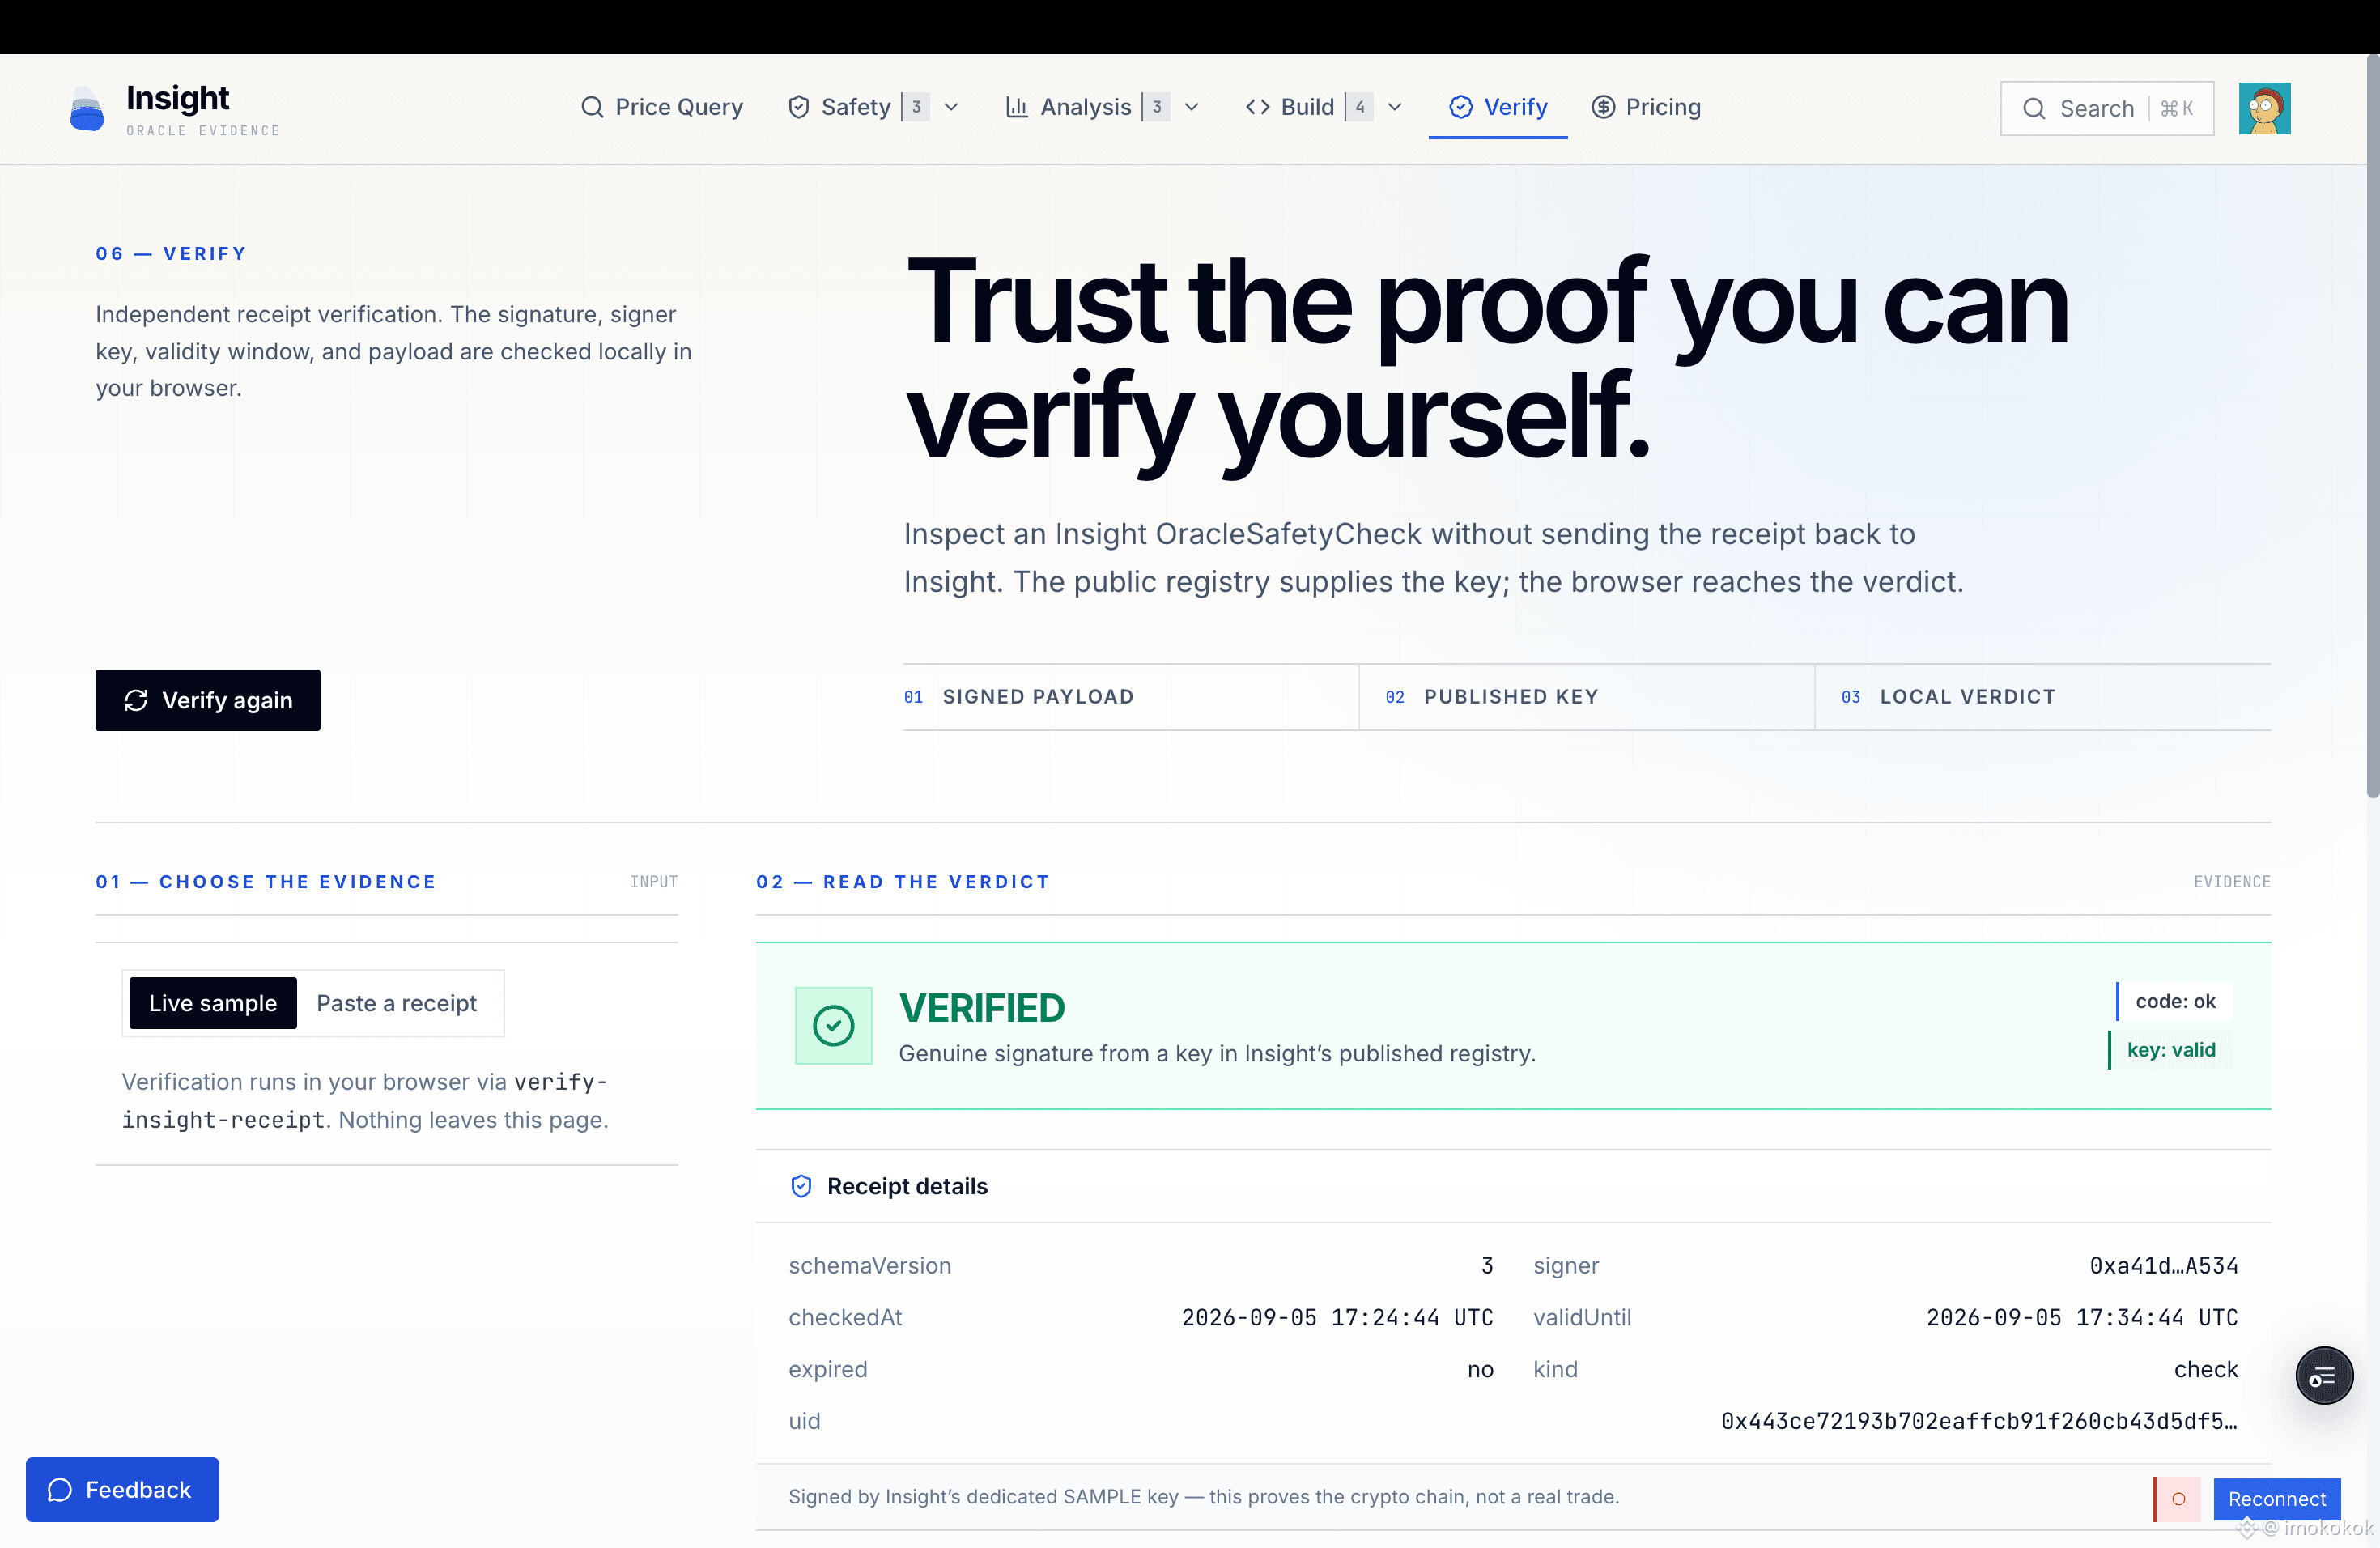
Di postingan sebelumnya, saya sempat memperkenalkan verify-insight-receipt.
Kali ini, saya ingin fokus pada masalah yang benar-benar diselesaikannya:
Saat sebuah sistem mengembalikan hasil yang “aman”, bagaimana Anda bisa memverifikasi hasil itu secara independen?
Sebuah Insight Oracle Safety Receipt berisi tanda tangan, hash permintaan, data validitas, dan hasil verifikasi asli. Namun menerima sebuah objek JSON tidak sama dengan bisa mempercayainya.
Anda tetap perlu menentukan apakah:
• Receipt diubah setelah diterbitkan
• Tanda tangan berasal dari penandatangan yang diklaim
• UID cocok dengan payload EIP-712 yang direkonstruksi
• Pemeriksaan ulang terikat pada permintaan asli
• Receipt sudah kedaluwarsa
• Kunci penandatanganan masih dianggap tepercaya
Itulah yang dirancang untuk dilakukan oleh verify-insight-receipt.
Instalasi:
npm install verify-insight-receipt
Penggunaan:
import { verifyReceipt } from 'verify-insight-receipt';
const result = await verifyReceipt(receipt);
if (result.code !== 'ok') {
throw new Error(`Receipt ditolak: ${result.code}`);
}
Seluruh proses verifikasi terjadi secara lokal:
• Tidak perlu Insight API key
• Tidak perlu mengunggah receipt
• Tidak bergantung pada Insight yang sedang online
• Hasil direkonstruksi dari skema EIP-712 publik dan tanda tangan kriptografis
Ini mengubah sebuah receipt dari sesuatu yang hanya ditampilkan oleh platform menjadi bukti yang bisa diverifikasi sendiri oleh developer, agen AI, auditor, dan sistem eksekusi.
Tanda tangan yang valid tidak menjamin bahwa sebuah trade itu benar, dan ini bukan persetujuan investasi.
Ini membuktikan sesuatu yang lebih sempit dan lebih berguna:
Konten yang dinyatakan memang ditandatangani oleh kunci yang sesuai dan belum diubah sejak saat itu.
Verifikasi, jangan percaya begitu saja.
https://www.npmjs.com/package/verify-insight-receipt
#AIAgents
Kali ini, saya ingin fokus pada masalah yang benar-benar diselesaikannya:
Saat sebuah sistem mengembalikan hasil yang “aman”, bagaimana Anda bisa memverifikasi hasil itu secara independen?
Sebuah Insight Oracle Safety Receipt berisi tanda tangan, hash permintaan, data validitas, dan hasil verifikasi asli. Namun menerima sebuah objek JSON tidak sama dengan bisa mempercayainya.
Anda tetap perlu menentukan apakah:
• Receipt diubah setelah diterbitkan
• Tanda tangan berasal dari penandatangan yang diklaim
• UID cocok dengan payload EIP-712 yang direkonstruksi
• Pemeriksaan ulang terikat pada permintaan asli
• Receipt sudah kedaluwarsa
• Kunci penandatanganan masih dianggap tepercaya
Itulah yang dirancang untuk dilakukan oleh verify-insight-receipt.
Instalasi:
npm install verify-insight-receipt
Penggunaan:
import { verifyReceipt } from 'verify-insight-receipt';
const result = await verifyReceipt(receipt);
if (result.code !== 'ok') {
throw new Error(`Receipt ditolak: ${result.code}`);
}
Seluruh proses verifikasi terjadi secara lokal:
• Tidak perlu Insight API key
• Tidak perlu mengunggah receipt
• Tidak bergantung pada Insight yang sedang online
• Hasil direkonstruksi dari skema EIP-712 publik dan tanda tangan kriptografis
Ini mengubah sebuah receipt dari sesuatu yang hanya ditampilkan oleh platform menjadi bukti yang bisa diverifikasi sendiri oleh developer, agen AI, auditor, dan sistem eksekusi.
Tanda tangan yang valid tidak menjamin bahwa sebuah trade itu benar, dan ini bukan persetujuan investasi.
Ini membuktikan sesuatu yang lebih sempit dan lebih berguna:
Konten yang dinyatakan memang ditandatangani oleh kunci yang sesuai dan belum diubah sejak saat itu.
Verifikasi, jangan percaya begitu saja.
https://www.npmjs.com/package/verify-insight-receipt
#AIAgents