

Di postingan saya sebelumnya saya menjelaskan mengapa bank tidak bersedia berbagi satu buku besar dengan kompetitor. Setelah menulisnya, saya muncul satu pertanyaan: jika masing-masing bank menjaga buku besarnya sendiri, lantas bagaimana transaksi antar dua bank bisa dilakukan? Uang dan aset dicatat masing-masing di dua buku yang tidak saling terhubung—ini terdengar seolah-olah sama sekali tidak bisa dilakukan. Artikel ini ingin menjelaskan proses spesifik itu secara gamblang.
Tautan untuk postingan sebelumnya ada di sini: (Mengapa bank tidak mau berbagi satu buku besar dengan kompetitor)
Tentukan skenarionya dulu, supaya penjelasannya tidak terdengar terlalu abstrak.
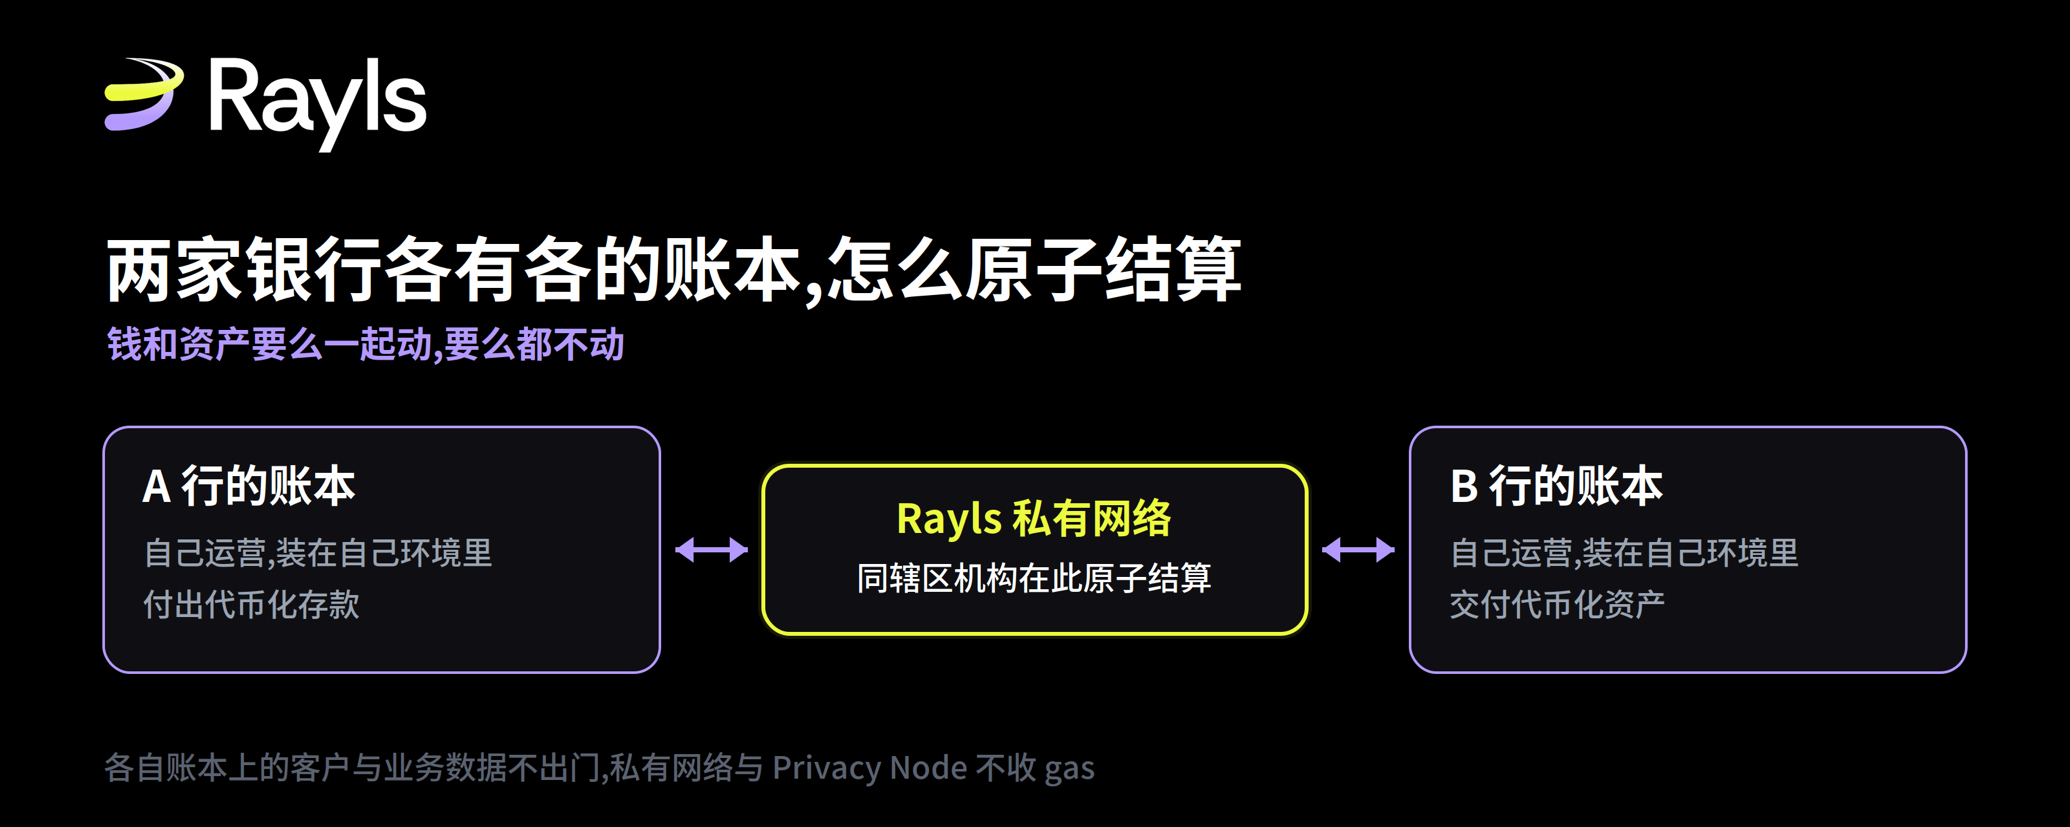
Misalkan dalam satu yurisdiksi hukum ada dua bank. Bank A ingin melakukan pembayaran, menggunakan tokenized deposit yang diterbitkan sendiri. Bank B perlu menyerahkan suatu aset tokenized. Keduanya tidak ingin menyerahkan informasi pelanggan, saldo, maupun logika bisnis kepada pihak lain, dan juga tidak ingin mempercayakannya kepada pihak ketiga sebagai kustodian. Ini adalah contoh paling tipikal dari transaksi nilai-nilai yang dipertukarkan secara simultan, yaitu apa yang di industri disebut DvP.
Pendekatan tradisional biasanya: (1) mencari perantara untuk mengelola pencatatan, atau (2) masing-masing pihak mencatat sendiri lalu rekonsiliasi. Yang pertama menambah risiko pihak ketiga tepercaya dan risiko pihak lawan; yang kedua membuka celah ketika satu pihak sudah memberi namun pihak lain belum memberi.
Apa yang dikerjakan masing-masing dari tiga lapisan
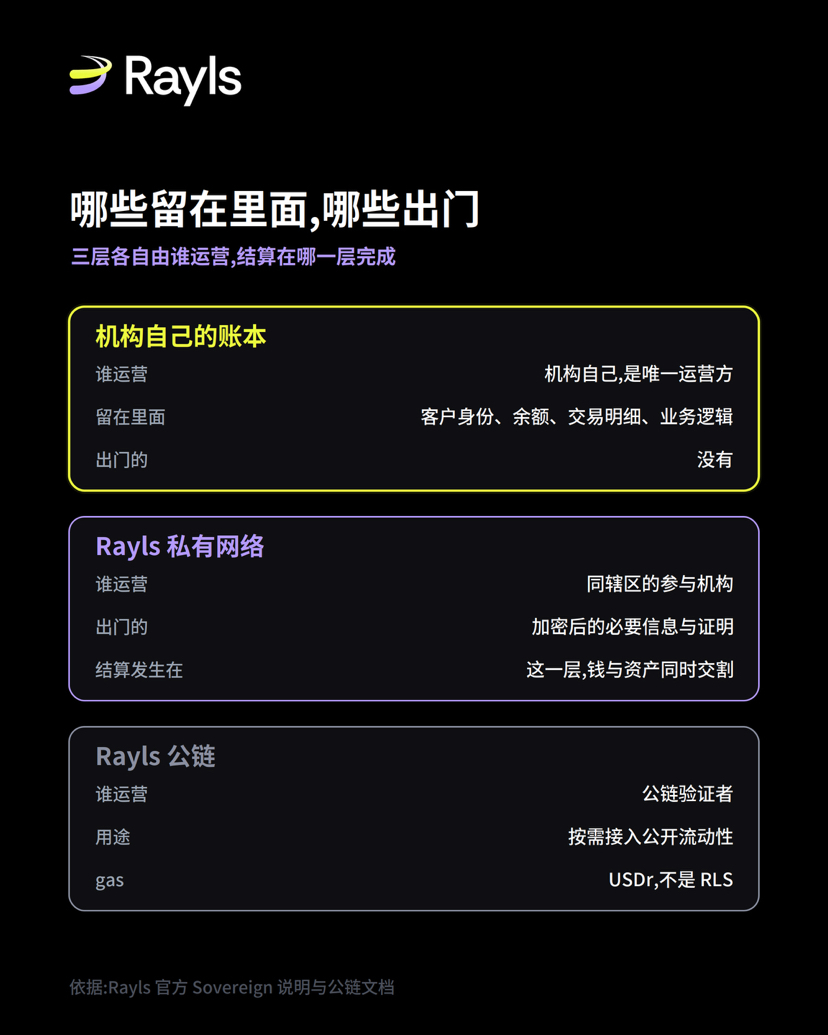
Cara Sovereign adalah memecah urusan ini menjadi tiga lapisan, dengan tanggung jawab yang berbeda di setiap lapisan.
Lapisan paling bawah adalah buku besar milik institusi sendiri. Itu berjalan di cloud atau ruang server lokal institusi; institusi adalah satu-satunya operator. Identitas nasabah, saldo, detail transaksi, dan logika bisnis semuanya tetap di lapisan ini, tidak keluar. Deposito tokenisasi milik A diterbitkan di buku A sendiri, aset tokenisasi milik B diterbitkan di buku B sendiri, dan keduanya tidak saling terlihat.
Bagian tengah adalah Rayls private network. Institusi peserta dalam yurisdiksi yang sama terhubung ke lapisan ini. Penyelesaian lintas institusi terjadi di sini; yang keluar dari buku masing-masing hanya informasi yang dienkripsi yang diperlukan beserta bukti. Contoh resmi yang diberikan adalah zero-knowledge proofs. Artinya, B tidak perlu melihat siapa nasabah A, maupun berapa saldo yang tersisa di buku A, untuk dapat memastikan bahwa pembayaran ini sah.
Di paling atas adalah Rayls public chain, yang memungkinkan institusi terhubung sesuai kebutuhan ke likuiditas publik. Lapisan ini bersifat opsional: sebuah penyelesaian yang murni terjadi di antara dua institusi dalam satu wilayah tidak perlu melewati public chain.
Keberlakuan atomisitas sebenarnya bergantung pada apa
Maksud penyelesaian atomik sangat sederhana: uang dan aset bergerak bersama-sama, atau keduanya tidak bergerak; tidak ada keadaan perantara ketika satu pihak sudah masuk sementara pihak lain belum.
Kuncinya bukan menggabungkan dua buku besar menjadi satu, melainkan mengikat dua tindakan tersebut dalam satu kali penyelesaian yang sama, dilakukan bersama-sama dalam blok konfirmasi yang sama. Jika salah satunya tidak terpenuhi, seluruh transaksi menjadi tidak sah; buku masing-masing pihak tidak akan menyisakan status setengah jadi.
Itulah sebabnya tipe finalitas yang bersifat definitif sangat penting dalam skenario institusional. Jika sebuah rantai hanya menyediakan probabilistic finality, maka sebelum penyelesaian dianggap cukup aman, institusi harus tetap menggantungkan eksposur dan dana tersebut di buku, baik sebagai risiko maupun sebagai biaya pendanaan yang terkunci. Dalam pengenalan resmi Sovereign, Rayls secara tegas mencantumkan probabilistic finality sebagai salah satu masalah pada platform yang ada. Deterministic finality berarti penyelesaian dianggap selesai saat selesai, sehingga dana dan pengendalian risiko dapat segera dilepas.
Ada satu detail yang mudah tertukar
Di dalam private network dan pada Privacy Node, jenis transaksi ini tidak dikenakan gas.
Poin ini layak disebut secara terpisah, karena banyak orang akan mengasumsikan bahwa melakukan transaksi di blockchain berarti harus menggunakan token untuk membayar biaya transaksi (fee). Dalam arsitektur Rayls, aktivitas institusi di buku mereka sendiri dan di private network tidak perlu membayar gas untuk setiap transaksi. Yang membutuhkan gas adalah Rayls public chain, dan token gas di public chain adalah USDr, bukan RLS.
Dengan memisahkan dua hal ini, barulah kita bisa memahami secara akurat biaya penggunaan aktual institusi dalam sistem ini.
Apa hasil nyatanya
Dampak ke bisnis dapat dirinci ke tiga poin yang sangat spesifik.
Penyelesaian tidak lagi memerlukan pihak tepercaya di tengah. Dua bank tidak saling menyerahkan buku besar, dan tidak ada yang melihat data nasabah pihak lain, namun transaksi ini dapat diselesaikan secara atomik.
Regulator akan mendapatkan apa yang mereka butuhkan. Penjelasan resmi menyebutkan kepatuhan dan akses pengawasan dibangun pada lapisan inti protokol, bukan ditambahkan sebagai lapisan pemeriksaan setelah kejadian. Ini berarti akuntabilitas/auditabilitas tidak bergantung pada institusi yang secara sukarela menyerahkan laporan, melainkan arsitektur itu sendiri mendukung peninjauan dalam lingkup otorisasi.
Peningkatan efisiensi dana. Deterministic finality membuat penyelesaian selesai berarti langsung dilepas; tidak perlu menyisakan dana tambahan dan eksposur pengendalian risiko untuk menunggu konfirmasi probabilistik.
Sudah sejauh apa diterapkan
Arsitektur ini bukan sekadar desain di atas kertas, tapi tingkat kematangan antar kasus berbeda sangat besar; jika dicampur begitu saja, orang mudah melebih-lebihkan.
Yang sudah berjalan di lingkungan produksi adalah stablecoin USDXP dolar yang diterbitkan oleh XP di Sovereign. Resmi juga punya pernyataan yang bisa dikutip: klien institusional di Brasil memproses puluhan ribu aset tokenisasi setiap bulan di Privacy Nodes yang sudah live; platform lapisan dasar sudah masuk produksi sejak Juni 2024, dan lebih dari 30 institusi keuangan sudah menerapkannya.
Dalam tahap pilot, ada Drex milik Bank Sentral Brasil: 16 bank besar Brasil masing-masing men-deploy satu set instance mereka sendiri, menggunakan penyelesaian dengan mata uang digital bank sentral untuk surat utang negara dan aset lainnya. Istilah yang digunakan di sini adalah pilot.
Yang sudah diuji adalah Kinexys milik JPMorgan Chase: dalam Project EPIC, mereka menguji Sovereign sebagai lapisan privasi dan identitas. Pengujian tidak sama dengan produksi.
Yang sudah dikomitkan tetapi belum diserahkan adalah pembiayaan kredit privat senilai 1 miliar dolar AS yang dibawa oleh program AmFi, serta aset energi dan komoditas senilai hingga 100 miliar dolar AS yang dikomitkan oleh Nimofast. Dua angka ini adalah ukuran komitmen, bukan aset yang sudah diterbitkan melalui Sovereign.
Setelah empat kelompok itu dipisahkan, lihat daftar ini: kekuatannya meyakinkan karena tipe institusinya lengkap—mulai dari bank sentral, bank komersial, hingga pihak penerbit aset—bukan karena menambahkan total nilai komitmen.
Ringkasan dalam satu kalimat
Masing-masing mengurus buku besar masing-masing, dan tetap bisa “berbisnis bersama” — tidak saling bertentangan. Kuncinya adalah menaruh proses penyelesaian pada lapisan tengah, sehingga yang keluar dari buku masing-masing pihak hanya bukti, bukan data.
Untuk melihat penjelasan lengkap resmi tentang Sovereign, kunjungi halaman produk di situs resmi Rayls: rayls.com/products/sovereign
Sumber rujukan: blog resmi Rayls (Introducing Rayls Sovereign: the onchain gateway for institutions) (Peter Bidewell, 25 Agustus 2026); dokumentasi Rayls public chain: https://www.rayls.com/blog/introducing-rayls-sovereign-the-onchain-gateway-for-institutions