Saya terus kembali ke satu pertanyaan saat melihat Dusk dan NPEX:
Bisakah pasar yang teregulasi diaudit tanpa mengubah setiap aktivitas keuangan investor menjadi data publik?
NPEX membuat pertanyaan ini lebih dari sekadar kajian teoretis. Pekerjaan Dusk dengan bursa regulasi di Belanda memberi konteks dunia nyata: sekuritas yang teregulasi, investor, dan infrastruktur pasar harus beroperasi sesuai aturan yang menuntut adanya pengawasan sekaligus kerahasiaan.
Itu menimbulkan masalah yang spesifik.
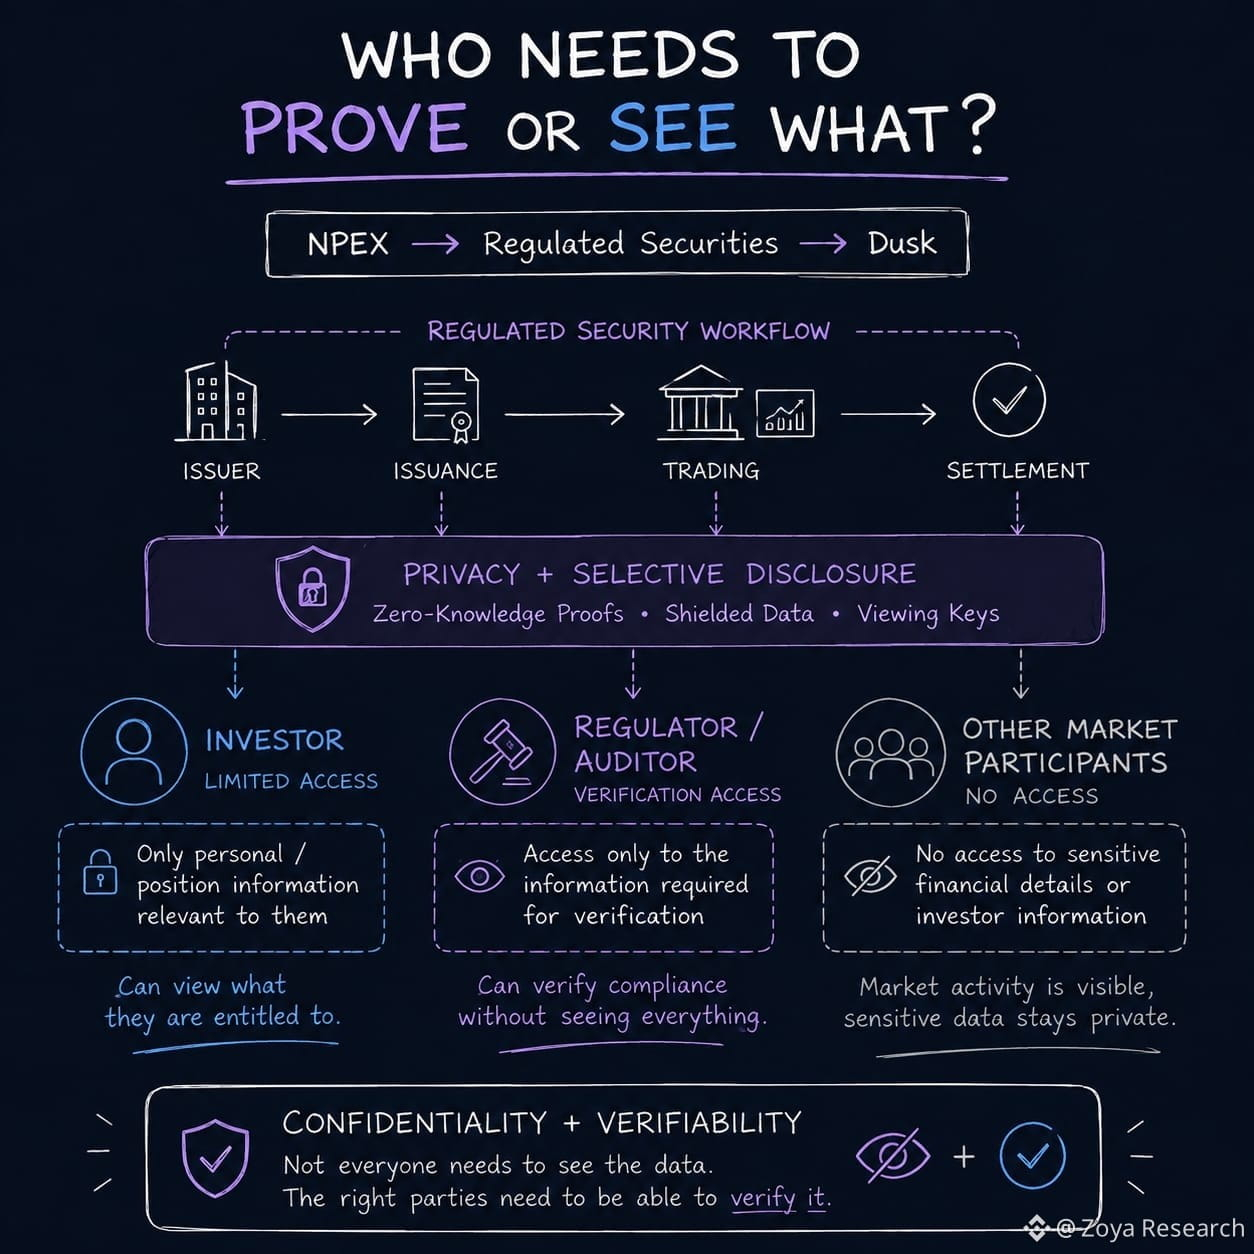
Seorang regulator mungkin perlu memverifikasi bahwa seorang investor memenuhi syarat atau bahwa sebuah transaksi mengikuti kondisi yang diwajibkan. Namun itu tidak otomatis berarti bahwa setiap peserta pasar lainnya harus melihat informasi keuangan yang mendasarinya.
Di sinilah arsitektur Dusk menjadi menarik.
Model transaksi Phoenix-nya menjaga saldo dan transfer tetap terlindungi, sementara bukti zero-knowledge dapat membuktikan validitas transaksi tanpa mengekspos detail yang mendasarinya. Jika diperlukan bukti tambahan, kunci penayangan dapat memberikan akses yang selektif.
Jadi, privasi di sini bukan sekadar tentang menyembunyikan data.
Ia mengubah pertanyaannya dari “Apakah informasinya publik?” menjadi “Siapa yang perlu membuktikan atau melihat apa?”
Namun, ujian sesungguhnya adalah apa yang terjadi ketika sekuritas yang benar-benar teregulasi bergerak melalui alur kerja ini: siapa yang bisa melihat apa, siapa yang bisa membuktikan apa, dan seberapa besar koordinasi manual yang masih diperlukan di balik layar?
Bagian itulah yang menurut saya tidak seharusnya dianggap begitu saja.
Jika izin-izin tersebut benar-benar dapat ditegakkan secara onchain di seluruh investor, penerbit, venue, dan pengawas, apakah privasi menjadi lebih dari sekadar fitur kepatuhan — apakah privasi menjadi bagian dari infrastruktur pasar itu sendiri?
@Dusk $DUSK #dusk
Bisakah pasar yang teregulasi diaudit tanpa mengubah setiap aktivitas keuangan investor menjadi data publik?
NPEX membuat pertanyaan ini lebih dari sekadar kajian teoretis. Pekerjaan Dusk dengan bursa regulasi di Belanda memberi konteks dunia nyata: sekuritas yang teregulasi, investor, dan infrastruktur pasar harus beroperasi sesuai aturan yang menuntut adanya pengawasan sekaligus kerahasiaan.
Itu menimbulkan masalah yang spesifik.
Seorang regulator mungkin perlu memverifikasi bahwa seorang investor memenuhi syarat atau bahwa sebuah transaksi mengikuti kondisi yang diwajibkan. Namun itu tidak otomatis berarti bahwa setiap peserta pasar lainnya harus melihat informasi keuangan yang mendasarinya.
Di sinilah arsitektur Dusk menjadi menarik.
Model transaksi Phoenix-nya menjaga saldo dan transfer tetap terlindungi, sementara bukti zero-knowledge dapat membuktikan validitas transaksi tanpa mengekspos detail yang mendasarinya. Jika diperlukan bukti tambahan, kunci penayangan dapat memberikan akses yang selektif.
Jadi, privasi di sini bukan sekadar tentang menyembunyikan data.
Ia mengubah pertanyaannya dari “Apakah informasinya publik?” menjadi “Siapa yang perlu membuktikan atau melihat apa?”
Namun, ujian sesungguhnya adalah apa yang terjadi ketika sekuritas yang benar-benar teregulasi bergerak melalui alur kerja ini: siapa yang bisa melihat apa, siapa yang bisa membuktikan apa, dan seberapa besar koordinasi manual yang masih diperlukan di balik layar?
Bagian itulah yang menurut saya tidak seharusnya dianggap begitu saja.
Jika izin-izin tersebut benar-benar dapat ditegakkan secara onchain di seluruh investor, penerbit, venue, dan pengawas, apakah privasi menjadi lebih dari sekadar fitur kepatuhan — apakah privasi menjadi bagian dari infrastruktur pasar itu sendiri?
@Dusk $DUSK #dusk