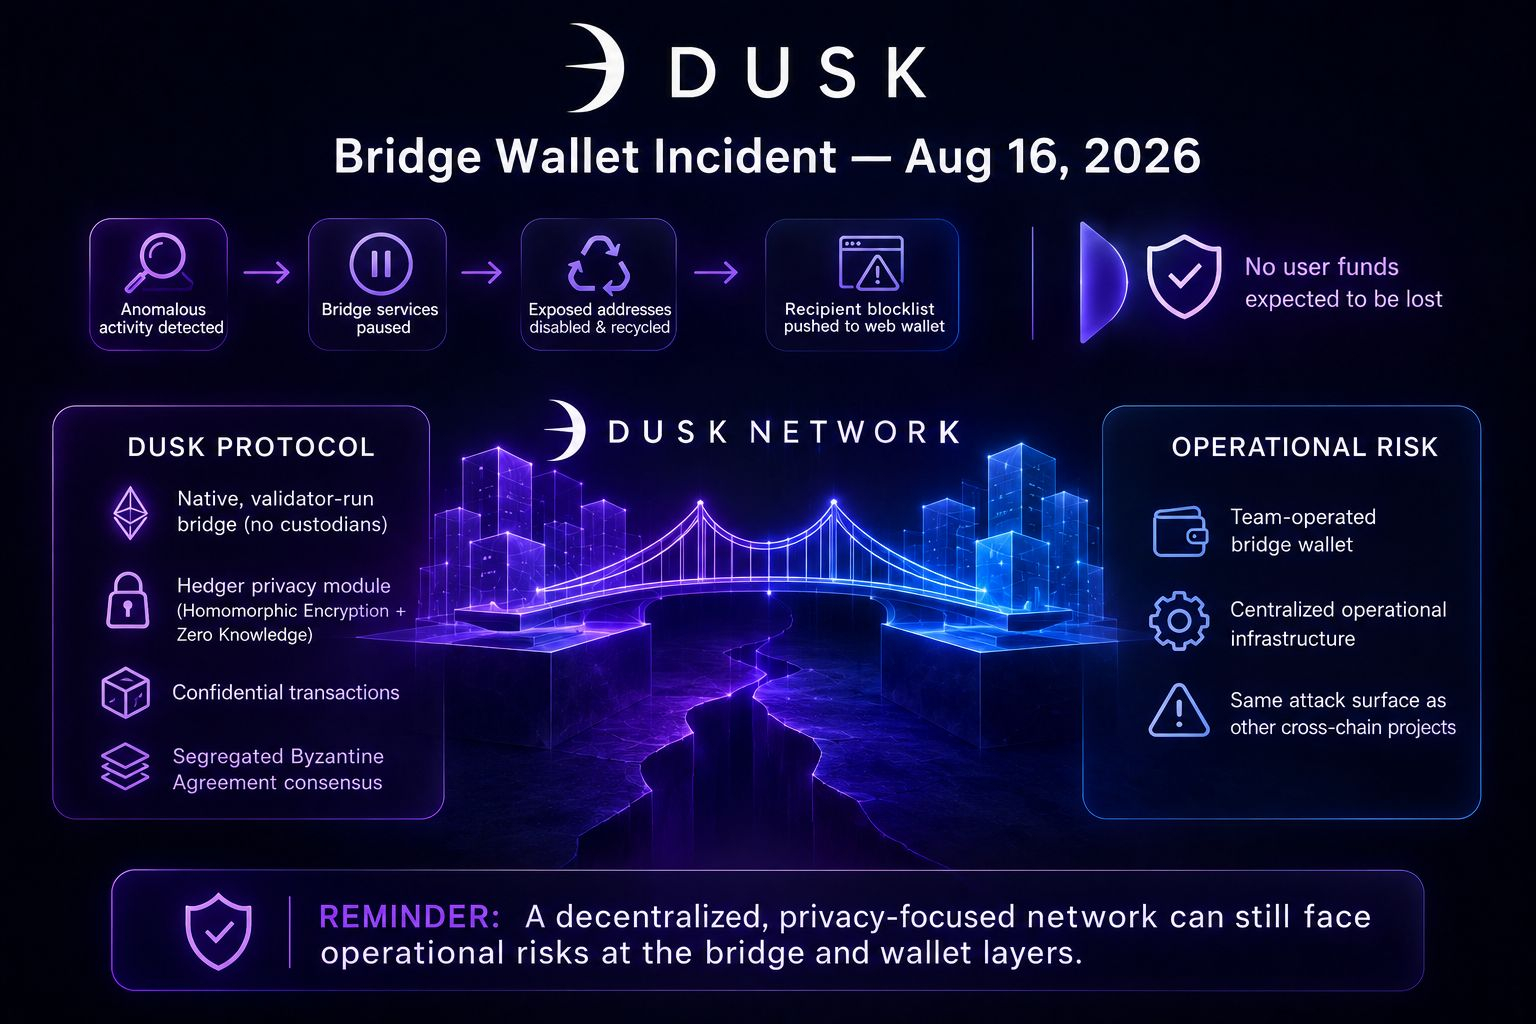
Pada 16 Agustus 2026, sistem pemantauan Dusk Network menandai perilaku tidak biasa yang terkait dengan sebuah wallet yang tim tersebut kelola sendiri untuk operasi bridge. Layanan bridge dijeda, sekumpulan alamat yang terekspos dinonaktifkan dan didaur ulang, serta daftar blokir penerima didorong ke web wallet agar kini dapat memperingatkan pengguna sebelum sebuah transfer mencapai tujuan yang diketahui berbahaya atau telah ditandai. Tim tersebut mengatakan hanya sejumlah kecil transaksi yang terjadi selama periode tersebut, koordinasi dilakukan dengan cepat dengan Binance setelah sebagian alur menyentuh bursa, dan tidak ada dana pengguna yang diperkirakan akan hilang. Saya tidak punya alasan untuk meragukan akun tersebut, dan DuskDS sendiri tidak terdampak pada level protokol.
Berikut bagian yang patut direnungkan. Seluruh promosi Dusk Network bertumpu pada kata-kata seperti trustless dan terdesentralisasi, dan dokumentasinya sendiri menjelaskan bridge DuskEVM yang lebih baru sebagai native, dijalankan oleh validator, tanpa memerlukan kustodian eksternal. Bridge yang lebih baru itu berada di lapisan di bawah mainnet DuskEVM yang akan datang, lapisan yang sama yang nantinya diharapkan membawa transaksi rahasia melalui Hedger, modul privasinya yang dibangun dengan homomorphic encryption dan zero knowledge proofs. Insiden Agustus tidak terjadi di sana. Insiden itu terjadi pada wallet tim yang lebih lama dan dioperasikan untuk operasi bridge lintas rantai—semacam infrastruktur operasional yang berada di samping protokol, bukan di dalam aturan konsensusnya. Pembedaan itu nyata, tetapi juga merupakan celah yang persis tempat risiko terpusat cenderung hidup pada proyek yang sebaliknya memasarkan diri mereka sebagai terdesentralisasi.
Saya tidak berpikir insiden ini mengganggu bukti keamanan Phoenix atau konsensus Segregated Byzantine Agreement yang mendasari rantai tersebut. Namun ini pengingat yang jelas bahwa jaringan yang berfokus pada privasi dan berorientasi kepatuhan tetap membawa permukaan serangan operasional yang sama seperti proyek mana pun yang memindahkan aset antar-rantai, dan permukaan tersebut layak diteliti terlepas dari seberapa rapat kriptografinya.
@Dusk #dusk $DUSK
Berikut bagian yang patut direnungkan. Seluruh promosi Dusk Network bertumpu pada kata-kata seperti trustless dan terdesentralisasi, dan dokumentasinya sendiri menjelaskan bridge DuskEVM yang lebih baru sebagai native, dijalankan oleh validator, tanpa memerlukan kustodian eksternal. Bridge yang lebih baru itu berada di lapisan di bawah mainnet DuskEVM yang akan datang, lapisan yang sama yang nantinya diharapkan membawa transaksi rahasia melalui Hedger, modul privasinya yang dibangun dengan homomorphic encryption dan zero knowledge proofs. Insiden Agustus tidak terjadi di sana. Insiden itu terjadi pada wallet tim yang lebih lama dan dioperasikan untuk operasi bridge lintas rantai—semacam infrastruktur operasional yang berada di samping protokol, bukan di dalam aturan konsensusnya. Pembedaan itu nyata, tetapi juga merupakan celah yang persis tempat risiko terpusat cenderung hidup pada proyek yang sebaliknya memasarkan diri mereka sebagai terdesentralisasi.
Saya tidak berpikir insiden ini mengganggu bukti keamanan Phoenix atau konsensus Segregated Byzantine Agreement yang mendasari rantai tersebut. Namun ini pengingat yang jelas bahwa jaringan yang berfokus pada privasi dan berorientasi kepatuhan tetap membawa permukaan serangan operasional yang sama seperti proyek mana pun yang memindahkan aset antar-rantai, dan permukaan tersebut layak diteliti terlepas dari seberapa rapat kriptografinya.
@Dusk #dusk $DUSK