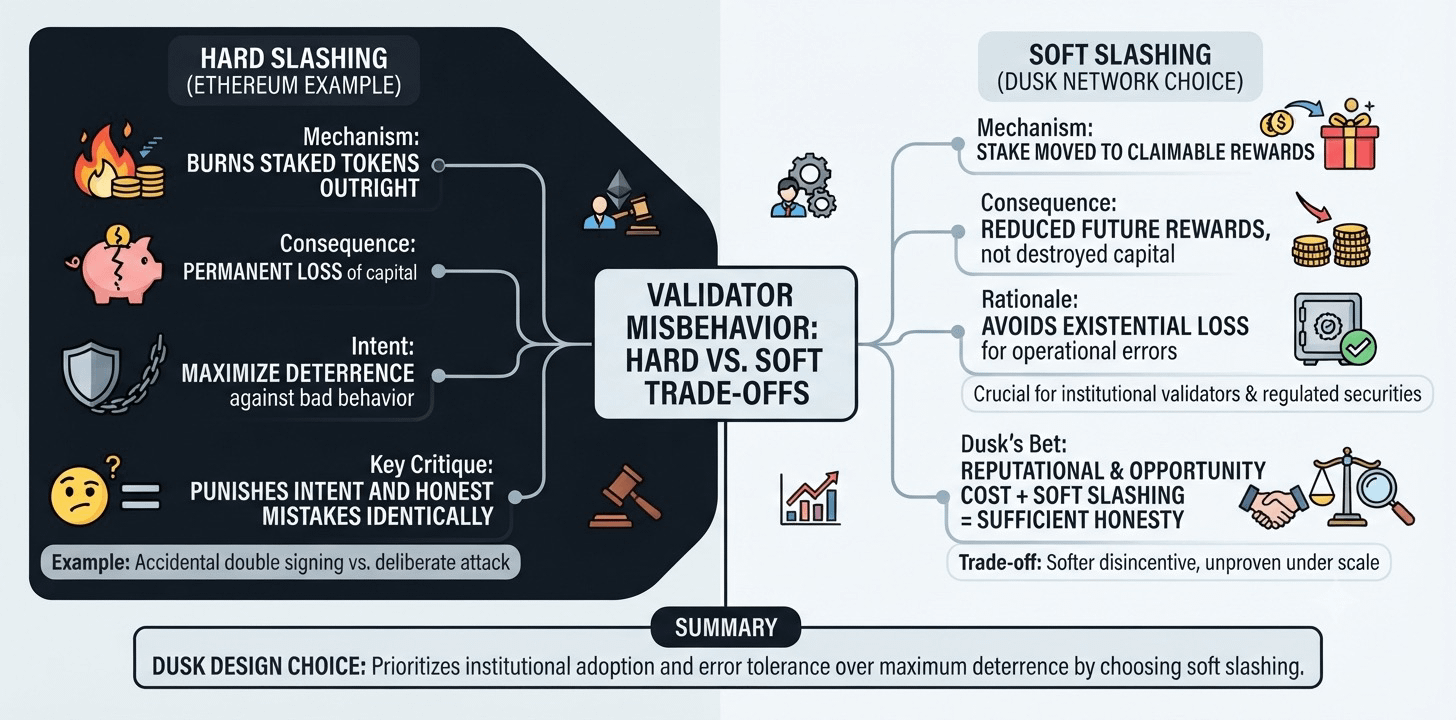
Jaringan proof of stake memerlukan cara untuk menghukum validator yang berperilaku buruk, dan pilihan desain biasanya bergantung pada seberapa besar “rasa sakit” yang harus ditimbulkan oleh hukuman tersebut. Hard slashing membakar sebagian token yang dipertaruhkan oleh validator secara langsung, sebuah kerugian permanen yang dimaksudkan agar perilaku buruk menjadi mahal dengan cara yang tidak dapat dicapai oleh mekanisme lain. Sebaliknya, himpunan validator Ethereum memang menyertakan hard slashing untuk kesalahan paling serius—khususnya karena nilai pencegahannya dinilai sepadan dengan hasil yang lebih keras. Trade-off ini secara eksplisit ditolak oleh desain Dusk. Dusk Network memilih jalur berbeda: soft slashing saja, di mana porsi taruhan proposer yang berbuat salah dipindahkan ke reward yang dapat diklaim, bukan dimusnahkan.
Logika di balik hal ini layak dipertimbangkan dengan serius, bukan diabaikan seolah validator “berlaku lunak” terhadap diri sendiri. Hard slashing menghukum niat dan kesalahan yang jujur dengan cara yang identik: node yang salah konfigurasi dan secara tidak sengaja melakukan double sign kehilangan jumlah taruhan yang sama seperti penyerang yang secara sengaja mencoba merusak konsensus. Pembedaan ini menjadi semakin penting ketika Anda mempertimbangkan apa yang jaringan ini harapkan untuk dibawa pada akhirnya—native issuance untuk sekuritas teregulasi yang baru menjadi nyata setelah penerbit dan venue mendapatkan otorisasi mereka sendiri, dan validator institusional cenderung tidak akan mendaftar jika bug yang bersifat jujur saja dapat menghapus taruhan mereka. Soft slashing tetap menghilangkan manfaat ekonomi dari perilaku buruk tanpa mengubah kesalahan operasional yang jujur menjadi kerugian yang bersifat eksistensial.
Trade-off-nya pun sama nyatanya jika dilihat dari arah yang berlawanan. Pencegahan bekerja sebagian melalui rasa takut akan kerugian permanen, dan validator yang tahu bahwa skenario terburuk yang menantinya adalah berkurangnya reward masa depan—bukan hilangnya modal sepenuhnya—akan menghadapi disinsentif yang lebih lunak untuk “memotong sudut” demi keamanan. Dusk bertaruh bahwa reputasi dan biaya kesempatan, seiring dengan soft slashing, cukup untuk menjaga agar proposer tetap jujur. Apakah ini bertahan di bawah tekanan adversarial yang nyata adalah tes yang belum pernah dihadapi jaringan ini dalam skala besar.
#dusk $DUSK @Dusk