#dusk $DUSK @Dusk
Saya kembali ke dokumentasi Citadel setelah menyadari bahwa NPEX sudah memiliki lebih dari $300M aset riil yang telah ditokenisasi, yang sudah live di Dusk. Ini bukan lagi contoh testnet, jadi membuat saya ingin memeriksa apakah klaim privasinya benar-benar terbukti di venue yang teregulasi, bukan hanya diagram di whitepaper.
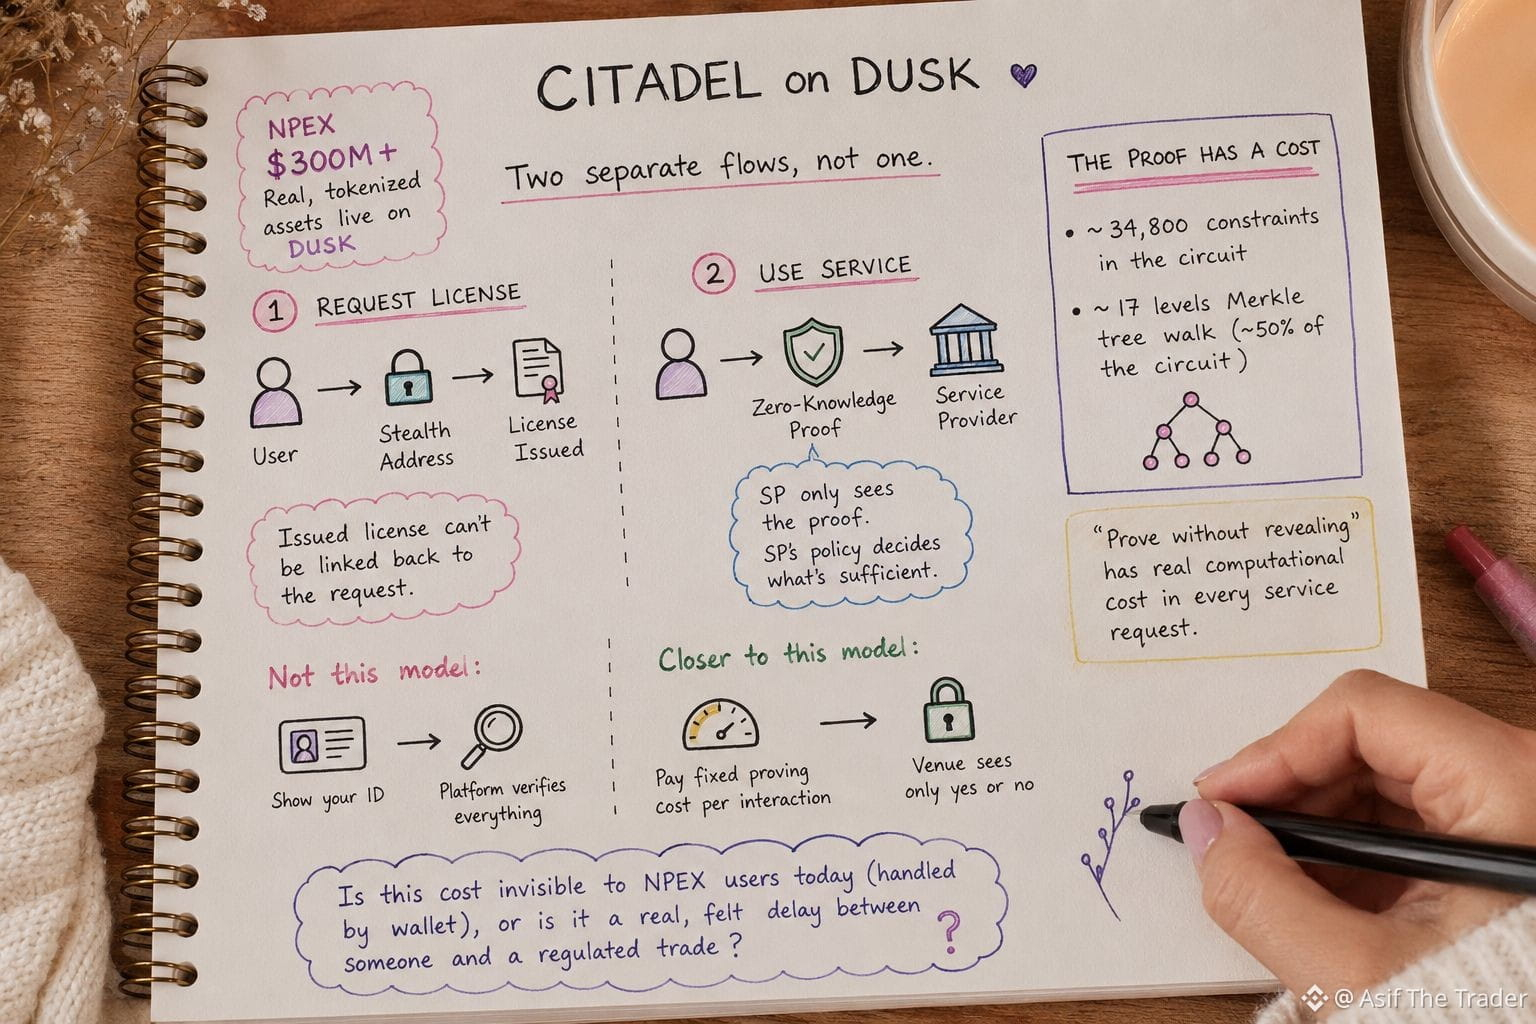
Ternyata protokolnya benar-benar dua alur terpisah, bukan satu.
Pertama, pengguna mengajukan lisensi dari License Provider, menggunakan alamat stealth, sehingga lisensi yang dikeluarkan tidak bisa ditautkan kembali ke permintaan.
Kedua, saat pengguna ingin menggunakan sebuah layanan, mereka tidak mengirim ulang lisensinya. Mereka mengirim bukti zero-knowledge bahwa mereka memiliki lisensi yang valid. Service Provider hanya pernah melihat bukti itu, dan kebijakan SP sendiri yang menentukan apa yang dianggap cukup.
Bagian inilah yang membuat saya berhenti sejenak. Bukti itu tidak gratis. Sirkuit Citadel sendiri untuk membuktikan kepemilikan lisensi berjalan pada sekitar 34.800 constraints, dan kira-kira separuhnya hanya untuk melintasi Merkle tree sedalam 17 level guna memastikan lisensi tersebut memang terdaftar.
Jadi "membuktikan tanpa mengungkap" memiliki biaya komputasi nyata yang tertanam di setiap permintaan layanan, bukan sekadar prinsip desain di sebuah slide.
Modelnya berbeda dari "tunjukkan ID Anda, biarkan platform memverifikasi semuanya."
Lebih dekat ke: bayar biaya proving yang tetap sekali untuk setiap interaksi, sebagai imbalan agar venue tidak pernah melihat apa pun selain ya atau tidak.
Yang masih belum bisa saya pastikan adalah apakah biaya itu benar-benar tidak terlihat bagi pengguna NPEX saat ini—apakah ditangani secara latar belakang oleh wallet—atau apakah itu benar-benar menjadi jeda yang terasa, yang berdiri di antara seseorang dan perdagangan yang teregulasi.