Saya mengira "DuskEVM mendukung Solidity" berarti para pengembang bisa datang dengan tooling Ethereum yang sudah ada, lalu selesai. Dokumentasi quickstart Dusk secara diam-diam menambahkan satu langkah yang kebanyakan orang lewati: memverifikasi sumber.
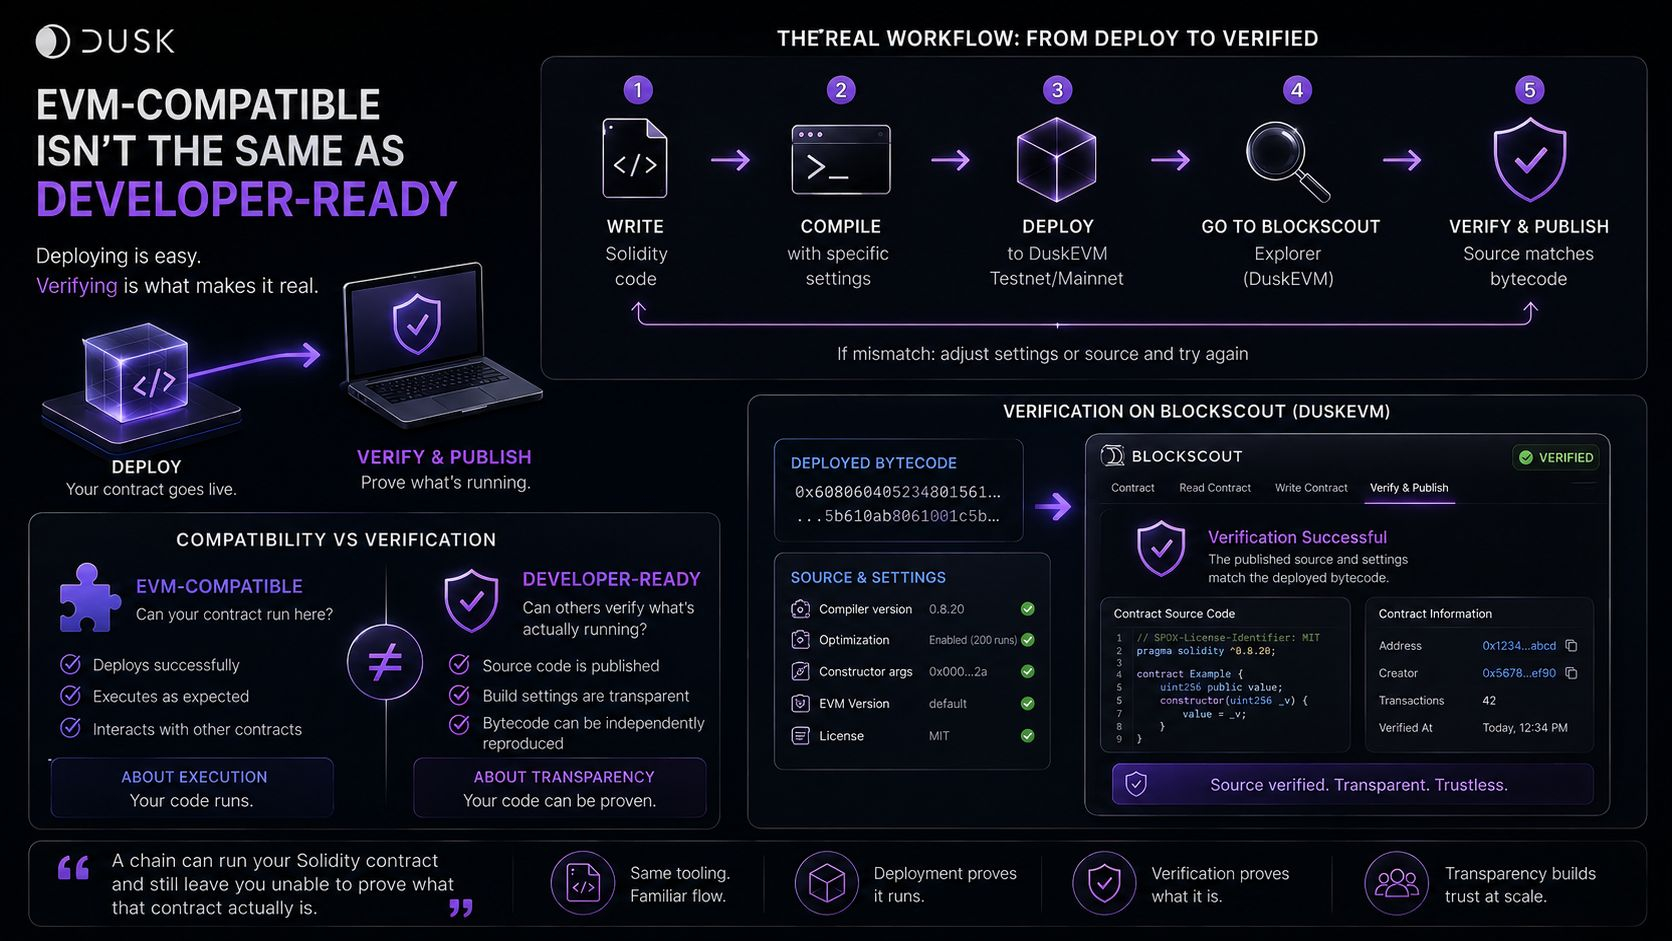
Menerapkan (deploy) adalah bagian yang mudah. DuskEVM menggunakan Blockscout sebagai explorer, dan membuat kontrak terverifikasi di sana, dengan tombol "Verify & Publish", berarti pengaturan build yang relevan, versi compiler, konfigurasi optimizer, file-file sumber, argumen konstruktor—semuanya harus bisa mereproduksi bytecode yang benar-benar dideploy.
Itu standar yang berbeda dibanding kompatibilitas EVM. Deploy membuktikan kodenya bisa dijalankan. Verifikasi memungkinkan orang lain memeriksa apa yang sebenarnya sedang berjalan. Sebuah kontrak bisa dideploy dan berfungsi sekalipun masih belum terverifikasi, sehingga siapa pun yang lain tidak bisa memeriksa secara independen apakah source yang dipublikasikan benar-benar sama dengan yang sedang live.
Artinya, klaim "kompatibel EVM" dan "siap untuk developer" tidak persis sama. Yang satu membahas apakah kode Anda bisa berjalan di sini. Yang lain membahas apakah seorang auditor, sebuah institusi, atau pengguna benar-benar bisa mengonfirmasi bahwa yang sedang berjalan sesuai dengan yang diklaim.
"Sebuah blockchain bisa menjalankan kontrak Solidity Anda dan tetap membuat Anda tidak mampu membuktikan apa sebenarnya kontrak itu."
Yang ingin saya lihat selanjutnya: apakah kontrak yang dideploy lewat jalur standar Solidity/Hardhat bisa diverifikasi secara andal terhadap bytecode yang dideploy, bukan sekadar berhasil dideploy.
#dusk $DUSK @Dusk
Menerapkan (deploy) adalah bagian yang mudah. DuskEVM menggunakan Blockscout sebagai explorer, dan membuat kontrak terverifikasi di sana, dengan tombol "Verify & Publish", berarti pengaturan build yang relevan, versi compiler, konfigurasi optimizer, file-file sumber, argumen konstruktor—semuanya harus bisa mereproduksi bytecode yang benar-benar dideploy.
Itu standar yang berbeda dibanding kompatibilitas EVM. Deploy membuktikan kodenya bisa dijalankan. Verifikasi memungkinkan orang lain memeriksa apa yang sebenarnya sedang berjalan. Sebuah kontrak bisa dideploy dan berfungsi sekalipun masih belum terverifikasi, sehingga siapa pun yang lain tidak bisa memeriksa secara independen apakah source yang dipublikasikan benar-benar sama dengan yang sedang live.
Artinya, klaim "kompatibel EVM" dan "siap untuk developer" tidak persis sama. Yang satu membahas apakah kode Anda bisa berjalan di sini. Yang lain membahas apakah seorang auditor, sebuah institusi, atau pengguna benar-benar bisa mengonfirmasi bahwa yang sedang berjalan sesuai dengan yang diklaim.
"Sebuah blockchain bisa menjalankan kontrak Solidity Anda dan tetap membuat Anda tidak mampu membuktikan apa sebenarnya kontrak itu."
Yang ingin saya lihat selanjutnya: apakah kontrak yang dideploy lewat jalur standar Solidity/Hardhat bisa diverifikasi secara andal terhadap bytecode yang dideploy, bukan sekadar berhasil dideploy.
#dusk $DUSK @Dusk