Saya menghabiskan lebih banyak waktu untuk meneliti model privasi DUSK pada model privasi DUSK, dan respons jembatan mengubah pandangan saya lebih banyak daripada kriptografinya.
Klaim yang jelas adalah “transaksi rahasia.” Itu bukan bagian yang menarik. Yang terpenting adalah apa yang terjadi ketika sesuatu berjalan salah.
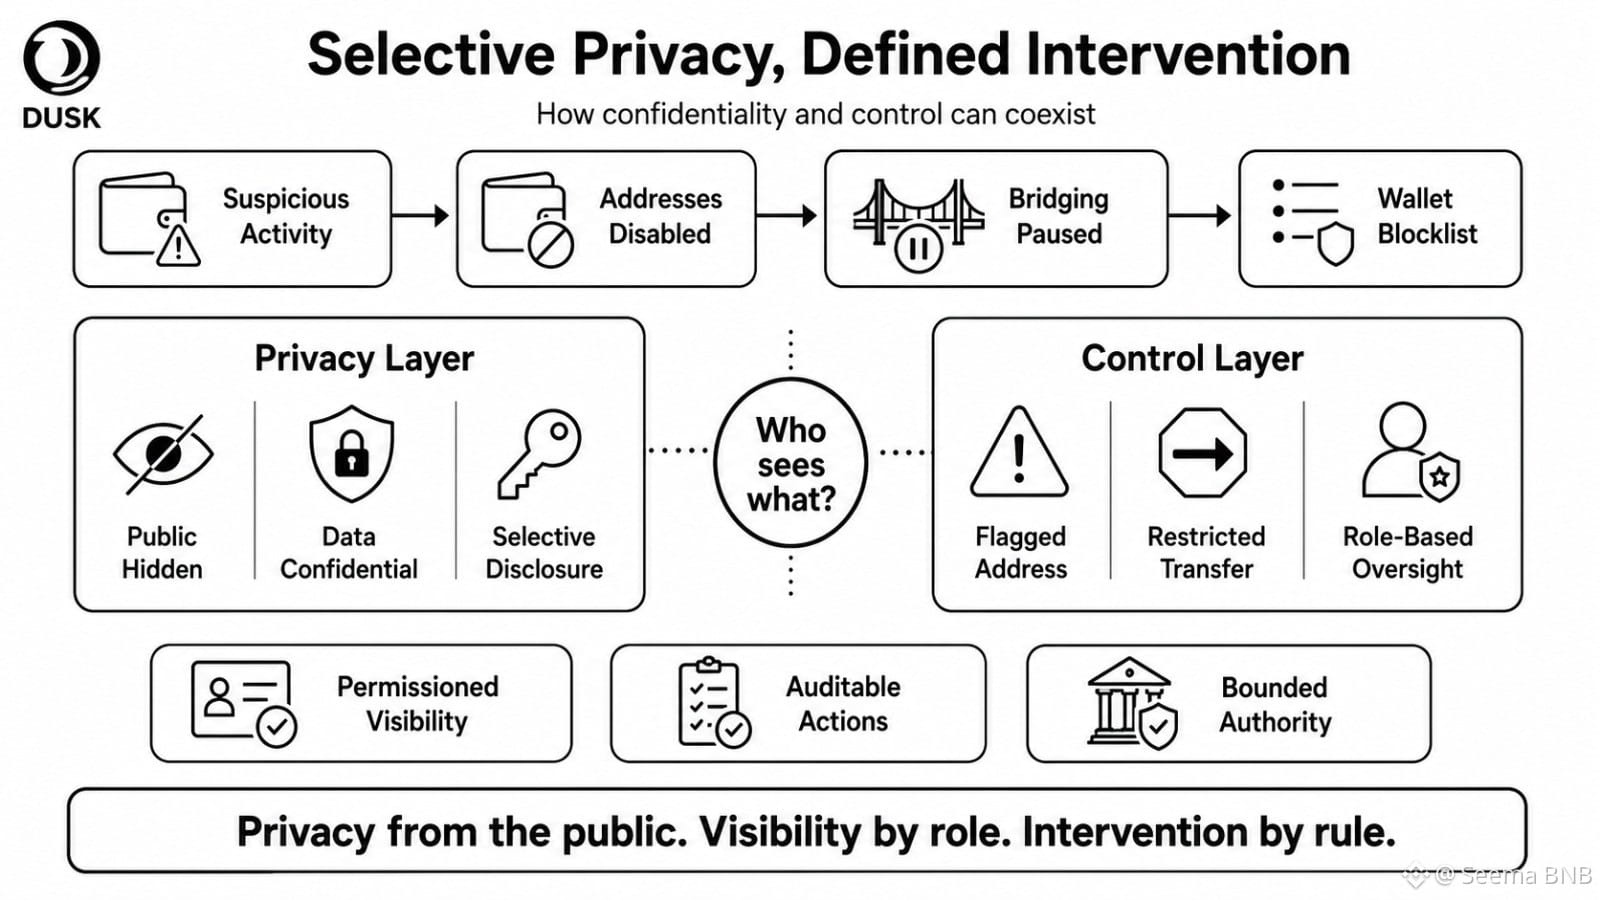
Aktivitas dompet yang mencurigakan terdeteksi, alamat jembatan dinonaktifkan, penyeberangan dijeda, dan daftar blokir Web Wallet diperkenalkan. Itu tidak membuat DUSK menjadi kurang privat dengan sendirinya. Namun itu mengungkap pertanyaan desain yang sesungguhnya: privasi dari siapa, dan kontrol untuk siapa?
Untuk keuangan yang teregulasi, anonimitas absolut mungkin justru menjadi model yang lebih lemah. Institusi membutuhkan kerahasiaan dari publik, sementara auditor, bursa atau pengawas mungkin masih memerlukan visibilitas yang didefinisikan. Privasi default, visibilitas berdasarkan izin terdengar masuk akal.
Namun, izin di situlah tekanan tata kelola mulai muncul.
Jika satu pihak yang berwenang dapat melihat 80% dari alur kerja privat, seberapa privat alur tersebut secara operasional? Jika alamat yang ditandai dapat dibatasi, siapa yang memutuskan penandaan itu, seberapa cepat, dan upaya banding apa yang tersedia?
DUSK mungkin berhasil jika selective disclosure tetap sempit, dapat diaudit, dan terikat pada peran.
Saya kurang tertarik pada apakah DUSK bisa menyembunyikan data sekarang. Saya ingin tahu apakah DUSK bisa mengendalikan visibilitas tanpa secara diam-diam memusatkan kekuatan intervensi.
#dusk $DUSK @Dusk
Klaim yang jelas adalah “transaksi rahasia.” Itu bukan bagian yang menarik. Yang terpenting adalah apa yang terjadi ketika sesuatu berjalan salah.
Aktivitas dompet yang mencurigakan terdeteksi, alamat jembatan dinonaktifkan, penyeberangan dijeda, dan daftar blokir Web Wallet diperkenalkan. Itu tidak membuat DUSK menjadi kurang privat dengan sendirinya. Namun itu mengungkap pertanyaan desain yang sesungguhnya: privasi dari siapa, dan kontrol untuk siapa?
Untuk keuangan yang teregulasi, anonimitas absolut mungkin justru menjadi model yang lebih lemah. Institusi membutuhkan kerahasiaan dari publik, sementara auditor, bursa atau pengawas mungkin masih memerlukan visibilitas yang didefinisikan. Privasi default, visibilitas berdasarkan izin terdengar masuk akal.
Namun, izin di situlah tekanan tata kelola mulai muncul.
Jika satu pihak yang berwenang dapat melihat 80% dari alur kerja privat, seberapa privat alur tersebut secara operasional? Jika alamat yang ditandai dapat dibatasi, siapa yang memutuskan penandaan itu, seberapa cepat, dan upaya banding apa yang tersedia?
DUSK mungkin berhasil jika selective disclosure tetap sempit, dapat diaudit, dan terikat pada peran.
Saya kurang tertarik pada apakah DUSK bisa menyembunyikan data sekarang. Saya ingin tahu apakah DUSK bisa mengendalikan visibilitas tanpa secara diam-diam memusatkan kekuatan intervensi.
#dusk $DUSK @Dusk