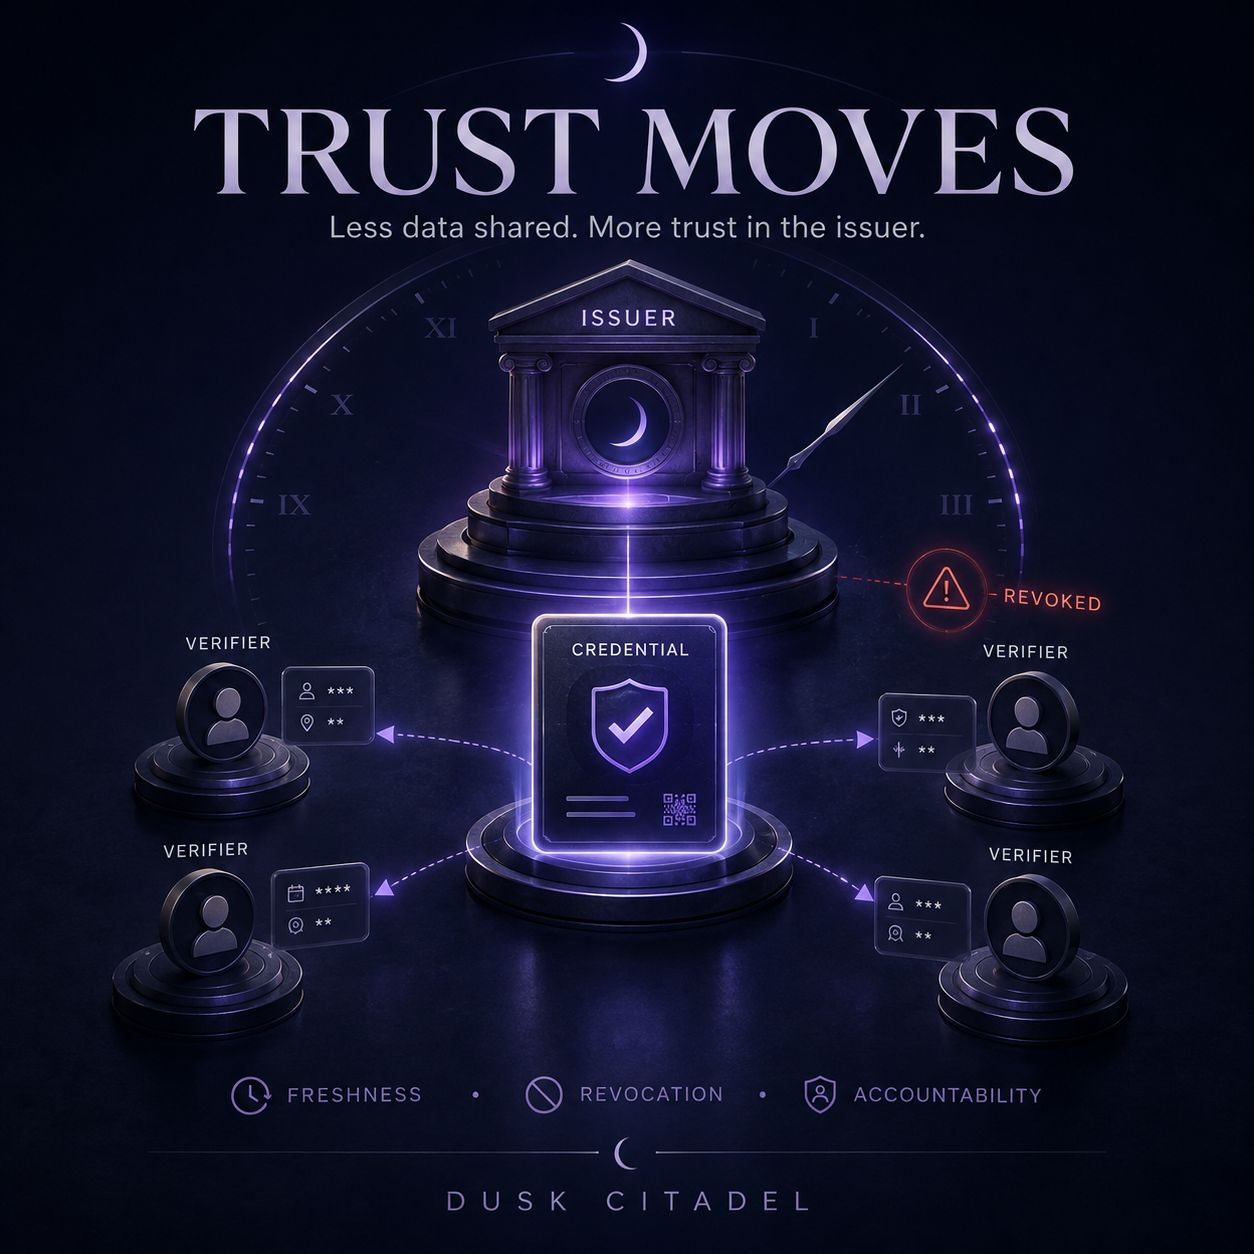
Citadel mengurangi data yang harus dibagikan, tetapi justru membuat saya jadi lebih memperhatikan pihak pemberi kredensial
Hal yang saya anggap menarik dari Citadel adalah pengguna tidak perlu menyerahkan seluruh berkas KYC setiap kali ada pihak berbeda yang ingin memverifikasi Anda.
Setelah pemeriksaan selesai, sebuah credential dapat digunakan untuk membuktikan hal-hal spesifik seperti yurisdiksi hukum, status investor, atau pemenuhan persyaratan compliance tertentu. Pihak yang memverifikasi menerima informasi yang benar-benar diperlukan, bukan seluruh rangkaian data identitas.
Awalnya saya mengira ini sekadar mengurangi trust.
Tapi kalau dilihat lebih teliti, trust sebenarnya hanya berpindah ke tempat lain.
Jika banyak organisasi yang sama-sama menerima sebuah credential, keputusan awal dari issuer menjadi semakin berbobot. Satu kali penilaian bisa dipakai berulang kali, sehingga kesalahan saat penerbitan credential bisa menyebar lebih luas—bukan hanya berdampak pada satu transaksi.
Waktulah yang membuat persoalan semakin sulit. Credential yang benar hari ini belum tentu tetap benar beberapa bulan ke depan. Status sanctions, yurisdiksi, atau eligibility semuanya bisa berubah.
Jadi bagi saya, bagian penting dari Citadel bukan hanya selective disclosure. Ia juga terletak pada freshness, revocation, dan tanggung jawab issuer ketika data dasar telah berubah.
Saya juga akan lebih tertarik pada jumlah credential yang benar-benar bisa dipakai ulang, bukan sekadar jumlah integrasi yang dipublikasikan.
Sebab privasi hanya menjawab pertanyaan “berapa banyak yang perlu dilihat oleh pihak verifikator”.
Namun ketika credential salah atau sudah usang, pertanyaan yang lebih sulit tetap ada: siapa yang bertanggung jawab atas keputusan yang telah dipercaya oleh seluruh sistem?
@Dusk $DUSK #dusk
$APR $BNB
Hal yang saya anggap menarik dari Citadel adalah pengguna tidak perlu menyerahkan seluruh berkas KYC setiap kali ada pihak berbeda yang ingin memverifikasi Anda.
Setelah pemeriksaan selesai, sebuah credential dapat digunakan untuk membuktikan hal-hal spesifik seperti yurisdiksi hukum, status investor, atau pemenuhan persyaratan compliance tertentu. Pihak yang memverifikasi menerima informasi yang benar-benar diperlukan, bukan seluruh rangkaian data identitas.
Awalnya saya mengira ini sekadar mengurangi trust.
Tapi kalau dilihat lebih teliti, trust sebenarnya hanya berpindah ke tempat lain.
Jika banyak organisasi yang sama-sama menerima sebuah credential, keputusan awal dari issuer menjadi semakin berbobot. Satu kali penilaian bisa dipakai berulang kali, sehingga kesalahan saat penerbitan credential bisa menyebar lebih luas—bukan hanya berdampak pada satu transaksi.
Waktulah yang membuat persoalan semakin sulit. Credential yang benar hari ini belum tentu tetap benar beberapa bulan ke depan. Status sanctions, yurisdiksi, atau eligibility semuanya bisa berubah.
Jadi bagi saya, bagian penting dari Citadel bukan hanya selective disclosure. Ia juga terletak pada freshness, revocation, dan tanggung jawab issuer ketika data dasar telah berubah.
Saya juga akan lebih tertarik pada jumlah credential yang benar-benar bisa dipakai ulang, bukan sekadar jumlah integrasi yang dipublikasikan.
Sebab privasi hanya menjawab pertanyaan “berapa banyak yang perlu dilihat oleh pihak verifikator”.
Namun ketika credential salah atau sudah usang, pertanyaan yang lebih sulit tetap ada: siapa yang bertanggung jawab atas keputusan yang telah dipercaya oleh seluruh sistem?
@Dusk $DUSK #dusk
$APR $BNB