#dusk $DUSK @Dusk
Saya menyisir dokumentasi Dusk untuk memahami apa sebenarnya arti “privasi secara default, auditabilitas saat diperlukan” di level protokol, karena frasa itu muncul di mana-mana dalam materi RWA mereka dan saya ingin tahu siapa yang melakukan audit.
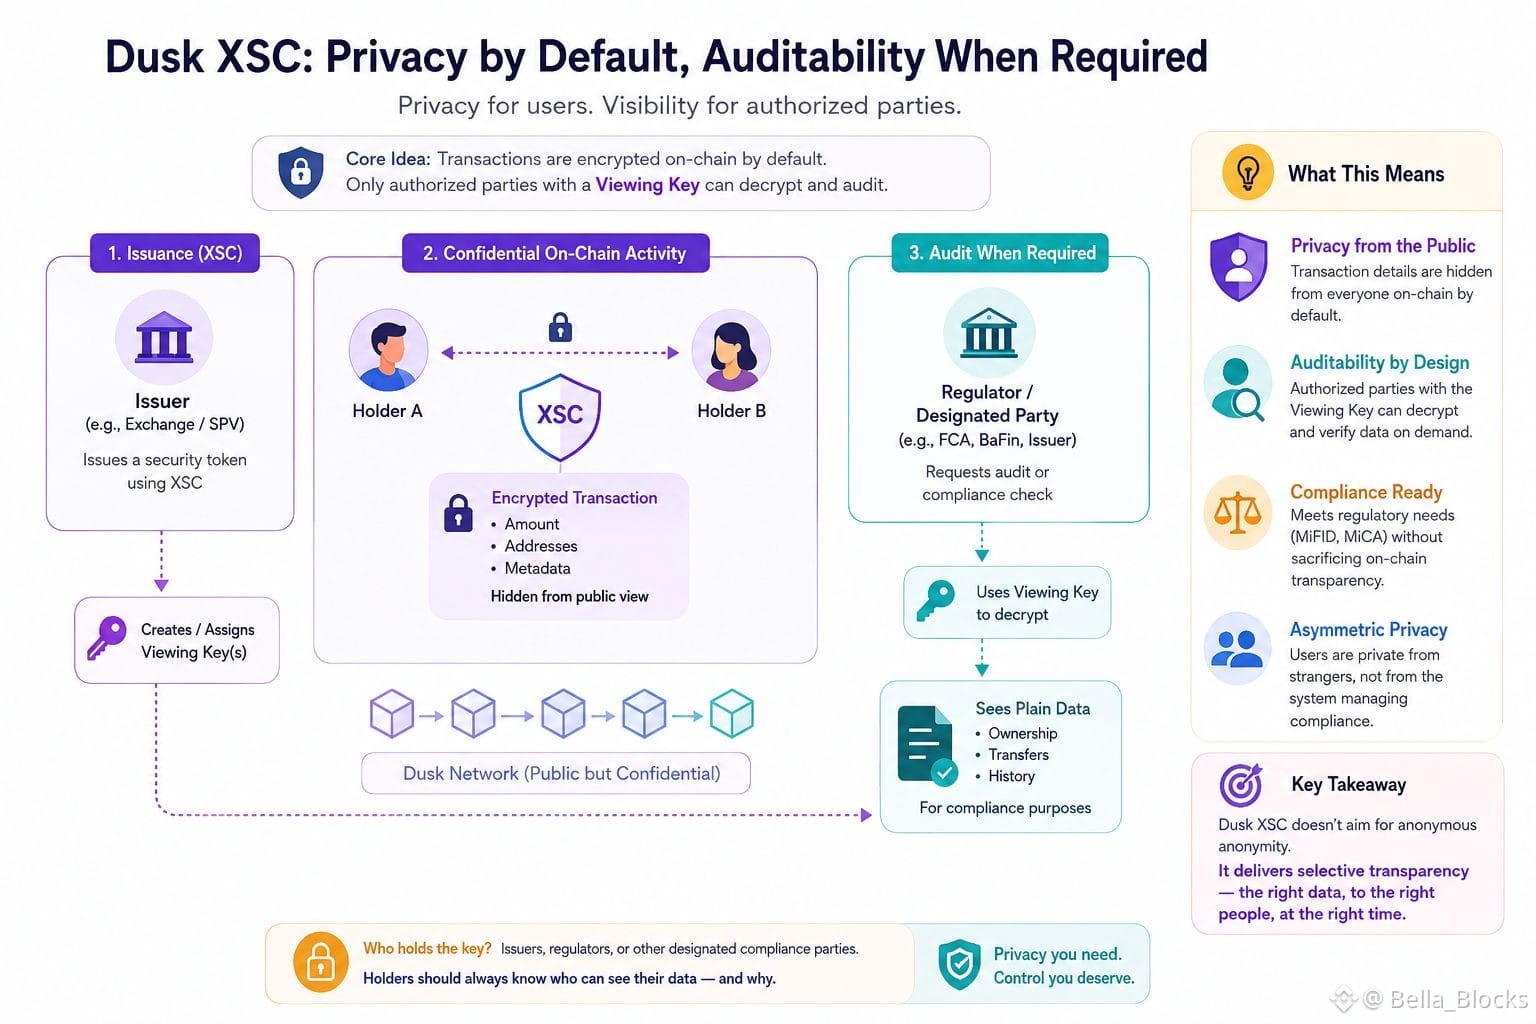
Ternyata standar XSC menyematkan kunci tampilan opsional yang terikat pada lapisan kepatuhan — jadi ketika token keamanan diterbitkan melalui XSC, penerbit (atau regulator yang ditunjuk) bisa memegang kunci yang mendekripsi detail transaksi yang tetap tersembunyi dari semua orang lain di on-chain. Saya kembali ke dokumen itu dua kali karena awalnya saya membacanya sebagai privasi end-to-end penuh, seperti yang Anda dapatkan dengan transaksi “shielded” khas. Ternyata tidak begitu. Ini adalah privasi dari publik, bukan berarti dari pihak lawan yang menjalankan aturan kepatuhan.
Itu bukan cacat, justru seluruh tujuannya — Anda tidak bisa mendapatkan token keamanan yang patuh MiFID atau MiCA tanpa ada pihak yang mampu membuktikan kepemilikan dan aliran dana ketika diminta. Namun ini berarti jaminan privasinya asimetris secara desain, dan saya tidak yakin itu jelas bagi siapa pun yang membaca “confidential” di beranda lalu mengira anonimitasnya simetris seperti pada privacy coin.
Insentif yang tercipta menarik: penerbit merasa nyaman menaruh sekuritas sungguhan di public chain justru karena mereka tetap punya visibilitas. Pengguna mendapatkan privasi dari orang asing, bukan dari sistem yang mengelolanya. Ada baiknya bertanya, berapa banyak pemegang yang benar-benar tahu siapa yang memegang kunci itu untuk aset tertentu.
Saya menyisir dokumentasi Dusk untuk memahami apa sebenarnya arti “privasi secara default, auditabilitas saat diperlukan” di level protokol, karena frasa itu muncul di mana-mana dalam materi RWA mereka dan saya ingin tahu siapa yang melakukan audit.
Ternyata standar XSC menyematkan kunci tampilan opsional yang terikat pada lapisan kepatuhan — jadi ketika token keamanan diterbitkan melalui XSC, penerbit (atau regulator yang ditunjuk) bisa memegang kunci yang mendekripsi detail transaksi yang tetap tersembunyi dari semua orang lain di on-chain. Saya kembali ke dokumen itu dua kali karena awalnya saya membacanya sebagai privasi end-to-end penuh, seperti yang Anda dapatkan dengan transaksi “shielded” khas. Ternyata tidak begitu. Ini adalah privasi dari publik, bukan berarti dari pihak lawan yang menjalankan aturan kepatuhan.
Itu bukan cacat, justru seluruh tujuannya — Anda tidak bisa mendapatkan token keamanan yang patuh MiFID atau MiCA tanpa ada pihak yang mampu membuktikan kepemilikan dan aliran dana ketika diminta. Namun ini berarti jaminan privasinya asimetris secara desain, dan saya tidak yakin itu jelas bagi siapa pun yang membaca “confidential” di beranda lalu mengira anonimitasnya simetris seperti pada privacy coin.
Insentif yang tercipta menarik: penerbit merasa nyaman menaruh sekuritas sungguhan di public chain justru karena mereka tetap punya visibilitas. Pengguna mendapatkan privasi dari orang asing, bukan dari sistem yang mengelolanya. Ada baiknya bertanya, berapa banyak pemegang yang benar-benar tahu siapa yang memegang kunci itu untuk aset tertentu.