Saya sebenarnya sudah memikirkan hal ini untuk sementara waktu—bukan karena jumlahnya besar, tetapi karena perbedaan redaksi antara dua pengumuman itu terlalu jauh.
Pada tanggal 17 Januari, ketika pertama kali membacanya, Dusk mengatakan “aktivitas tidak wajar muncul di dompet tim” dan “dana pengguna tidak terdampak.” Setelah saya selesai membaca, saya langsung menyisihkannya; saya berpikir masalahnya tidak besar. Sampai laporan rinci pada 10 Maret terbit, barulah saya sadar kalau persoalannya ternyata jauh lebih rumit dari yang saya kira.
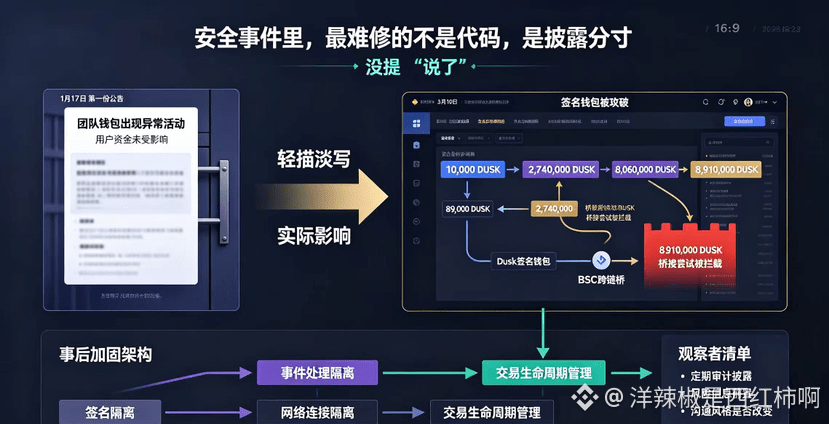
Puluhan ribu token DUSK dipindahkan—10.000 token, lalu 89.000, 2.740.000, 8.060.000—selangkah demi selangkah, totalnya lebih dari sepuluh juta token. Upaya jembatan terakhir sebesar 8.910.000 berhasil dicegah hanya karena jembatan tersebut segera dimatikan darurat.
Menurut saya, bagian yang paling layak untuk direnungkan bukan sekadar “ada yang menyerang,” melainkan adanya kesenjangan besar antara cara respons awal tim dan detail yang kemudian diungkap. Jika hanya melihat pengumuman pertama, kesan saya adalah “anomali yang sangat ringan, dan semuanya sudah dikendalikan.” Setelah membaca laporan setelah kejadian, saya baru tahu bahwa dompet bertandatangan (signature wallet) telah diretas, dana dipindahkan, dan sebagian di antaranya bahkan di-bridging ke BSC. Informasi-informasi itu tidak saling bertentangan, tetapi dampaknya terasa benar-benar berbeda.
Tim kemudian melakukan isolasi dan penguatan, memisahkan tanda tangan (signature), penanganan kejadian, dan koneksi jaringan. Status transaksi juga ditambahkan dengan manajemen siklus hidup yang jelas. Tindakan lanjutan ini menunjukkan bahwa mereka memang sedang menutup kekurangan pada arsitektur. Tapi saya jadi berpikir: jika pada awalnya pengumuman pertama sudah menjelaskan bahwa “penyerang memperoleh akses ke dompet bertandatangan, dan jutaan token pernah dipindahkan,” bagaimana pasar akan bereaksi? Pemilihan redaksi yang lebih terkendali oleh pihak resmi—mungkin untuk mencegah kepanikan, mungkin juga untuk menstabilkan keadaan terlebih dahulu sebelum penelusuran dilakukan—adalah sebuah strategi komunikasi. Tidak ada yang benar-benar mutlak dalam strategi itu, tapi bagi mereka yang fokus pada keamanan, selisih antara “tidak disebutkan” dan “disebutkan” jelas bukan sekadar perbedaan biaya komunikasi yang kecil.
Saat ini saya masih mengamati dua hal: pertama, setelah kejadian ini, apakah Dusk secara rutin mengungkapkan perkembangan dan hasil audit keamanan; kedua, ketika ada kejadian lanjutan, apakah tim akan mengungkapkan informasi risiko lebih di muka dan lebih transparan. Arsitektur keamanan bisa diperbaiki, gaya komunikasi bisa diubah—mungkin itu bahkan lebih sulit daripada beberapa baris kode.
#dusk $DUSK @Dusk
Pada tanggal 17 Januari, ketika pertama kali membacanya, Dusk mengatakan “aktivitas tidak wajar muncul di dompet tim” dan “dana pengguna tidak terdampak.” Setelah saya selesai membaca, saya langsung menyisihkannya; saya berpikir masalahnya tidak besar. Sampai laporan rinci pada 10 Maret terbit, barulah saya sadar kalau persoalannya ternyata jauh lebih rumit dari yang saya kira.
Puluhan ribu token DUSK dipindahkan—10.000 token, lalu 89.000, 2.740.000, 8.060.000—selangkah demi selangkah, totalnya lebih dari sepuluh juta token. Upaya jembatan terakhir sebesar 8.910.000 berhasil dicegah hanya karena jembatan tersebut segera dimatikan darurat.
Menurut saya, bagian yang paling layak untuk direnungkan bukan sekadar “ada yang menyerang,” melainkan adanya kesenjangan besar antara cara respons awal tim dan detail yang kemudian diungkap. Jika hanya melihat pengumuman pertama, kesan saya adalah “anomali yang sangat ringan, dan semuanya sudah dikendalikan.” Setelah membaca laporan setelah kejadian, saya baru tahu bahwa dompet bertandatangan (signature wallet) telah diretas, dana dipindahkan, dan sebagian di antaranya bahkan di-bridging ke BSC. Informasi-informasi itu tidak saling bertentangan, tetapi dampaknya terasa benar-benar berbeda.
Tim kemudian melakukan isolasi dan penguatan, memisahkan tanda tangan (signature), penanganan kejadian, dan koneksi jaringan. Status transaksi juga ditambahkan dengan manajemen siklus hidup yang jelas. Tindakan lanjutan ini menunjukkan bahwa mereka memang sedang menutup kekurangan pada arsitektur. Tapi saya jadi berpikir: jika pada awalnya pengumuman pertama sudah menjelaskan bahwa “penyerang memperoleh akses ke dompet bertandatangan, dan jutaan token pernah dipindahkan,” bagaimana pasar akan bereaksi? Pemilihan redaksi yang lebih terkendali oleh pihak resmi—mungkin untuk mencegah kepanikan, mungkin juga untuk menstabilkan keadaan terlebih dahulu sebelum penelusuran dilakukan—adalah sebuah strategi komunikasi. Tidak ada yang benar-benar mutlak dalam strategi itu, tapi bagi mereka yang fokus pada keamanan, selisih antara “tidak disebutkan” dan “disebutkan” jelas bukan sekadar perbedaan biaya komunikasi yang kecil.
Saat ini saya masih mengamati dua hal: pertama, setelah kejadian ini, apakah Dusk secara rutin mengungkapkan perkembangan dan hasil audit keamanan; kedua, ketika ada kejadian lanjutan, apakah tim akan mengungkapkan informasi risiko lebih di muka dan lebih transparan. Arsitektur keamanan bisa diperbaiki, gaya komunikasi bisa diubah—mungkin itu bahkan lebih sulit daripada beberapa baris kode.
#dusk $DUSK @Dusk