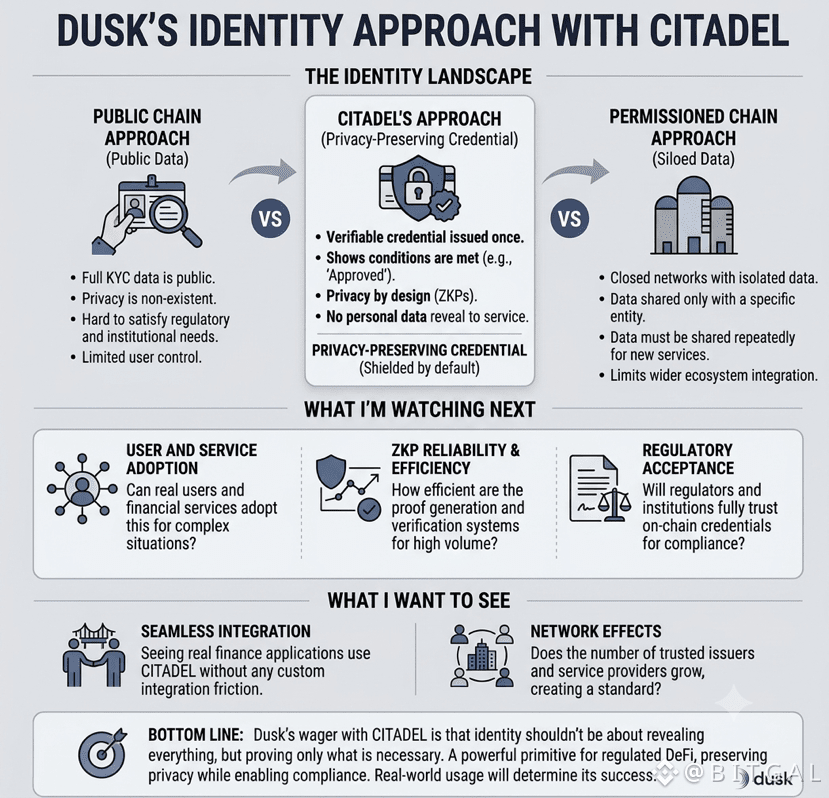
Saya sedang melihat bagaimana pengecekan identitas bisa bekerja di onchain, dan ada sesuatu tentang pendekatan Dusk yang membuat saya berhenti dan berpikir. 👀
Biasanya, ketika sebuah layanan meminta KYC, Anda memberikan informasi pribadi Anda dan mempercayakan mereka untuk menanganinya dengan benar. Lalu ada layanan lain yang datang dan mungkin meminta banyak informasi yang sama lagi. Itu bisa terasa tidak nyaman dengan cepat.
CITADEL mengambil pendekatan yang menarik untuk hal ini. Alih-alih menganggap informasi pribadi Anda sebagai sesuatu yang perlu terus-menerus dipindahkan lagi dan lagi, pengguna yang sudah terverifikasi dapat memiliki sebuah kredensial yang menunjukkan bahwa mereka memenuhi kondisi yang diperlukan.
Yang saya suka dari ide itu adalah pemisahan antara membuktikan sesuatu dan mengungkap semuanya. Sebuah layanan keuangan mungkin perlu tahu bahwa Anda disetujui untuk menggunakannya tanpa harus mengakses setiap detail dari pengecekan identitas awal Anda. 🔐
Itu bisa menjadi bagian infrastruktur yang berguna untuk aplikasi yang teregulasi, terutama saat semakin banyak aktivitas keuangan berpindah ke onchain.
Saya masih tertarik untuk melihat bagaimana ini bekerja di luar konsepnya sendiri, karena pengguna nyata dan layanan keuangan nyata akan membawa jauh lebih banyak situasi yang harus dihadapi.
Tapi gagasan dasarnya masuk akal bagi saya.
Mengapa mengungkap informasi pribadi yang lebih banyak daripada yang benar-benar dibutuhkan oleh sebuah layanan? 🤔
@Dusk $DUSK #dusk
Biasanya, ketika sebuah layanan meminta KYC, Anda memberikan informasi pribadi Anda dan mempercayakan mereka untuk menanganinya dengan benar. Lalu ada layanan lain yang datang dan mungkin meminta banyak informasi yang sama lagi. Itu bisa terasa tidak nyaman dengan cepat.
CITADEL mengambil pendekatan yang menarik untuk hal ini. Alih-alih menganggap informasi pribadi Anda sebagai sesuatu yang perlu terus-menerus dipindahkan lagi dan lagi, pengguna yang sudah terverifikasi dapat memiliki sebuah kredensial yang menunjukkan bahwa mereka memenuhi kondisi yang diperlukan.
Yang saya suka dari ide itu adalah pemisahan antara membuktikan sesuatu dan mengungkap semuanya. Sebuah layanan keuangan mungkin perlu tahu bahwa Anda disetujui untuk menggunakannya tanpa harus mengakses setiap detail dari pengecekan identitas awal Anda. 🔐
Itu bisa menjadi bagian infrastruktur yang berguna untuk aplikasi yang teregulasi, terutama saat semakin banyak aktivitas keuangan berpindah ke onchain.
Saya masih tertarik untuk melihat bagaimana ini bekerja di luar konsepnya sendiri, karena pengguna nyata dan layanan keuangan nyata akan membawa jauh lebih banyak situasi yang harus dihadapi.
Tapi gagasan dasarnya masuk akal bagi saya.
Mengapa mengungkap informasi pribadi yang lebih banyak daripada yang benar-benar dibutuhkan oleh sebuah layanan? 🤔
@Dusk $DUSK #dusk