Dokumen BEP20 jembatan Dusk itu, ketika saya menggulir ke bawah, saya terkunci oleh satu detail.
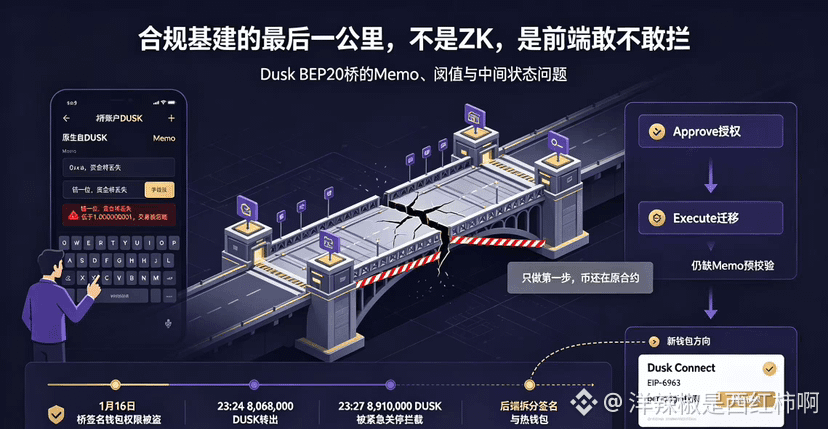
Saat pengguna mengirim DUSK asli ke akun jembatan, di bagian Memo harus mengetik manual sebaris alamat BSC yang diawali 0x. Salah satu digit, kurang satu digit, atau bahkan dibiarkan kosong—dokumennya menulisnya sangat gamblang: “jembatan akan mengabaikan transaksi Anda, dana akan hilang”. Selain itu, untuk sekali transfer keluar lewat jembatan, masih ada biaya tetap yang dipotong terlebih dahulu sebesar 1 DUSK. Nilai minimum yang efektif macet di 1.000000001. Jika di bawah angka itu, bahkan bayangan pun tidak terlihat di sisi BSC.@Dusk
Operasi kebalikannya lebih rumit—untuk memindahkan kembali ERC20/BEP20 ke mainnet, harus melakukan Approve satu kali, lalu Execute migration satu kali. Langkah pertama dilewati, pemula biasanya merasa semuanya sudah selesai, baru kemudian sadar koinnya masih tertinggal di kontrak asal.
Interaksi seperti ini mungkin tidak akan dipersoalkan di kalangan meme coin, tapi Dusk membahas regulated onchain finance. Lembaga, pihak kustodian, dan penerbit yang taat kepatuhan harus masuk; yang mereka nilai bukan “apakah ada peringatan di dokumen”, melainkan “apakah sistem akan mencegah saat pengguna salah klik satu kali itu”.
Kejadian keamanan pada 16 Januari: penyerang mendapatkan akses ke otoritas wallet penandatangan jembatan. Pada 23:24, satu transaksi memindahkan 8,068,000 DUSK; pada 23:27, transaksi lain 8,910,000 “keluar lewat jembatan” hanya bisa dicegah berkat penghentian darurat yang cepat. Setelah itu, pihak resmi sendiri menulis: “layanan jembatan dibangun di atas protokol, mewarisi kepercayaan ekonomi yang nyata”. Memisahkan penandatangan, kejadian, dan hot wallet di sisi backend memperbaiki kepercayaan operasional, tetapi frontend masih membuat pengguna menghadapi presisi Memo dengan daging dan tangan mereka sendiri—di sinilah keduanya tidak nyambung.
Saya akui Dusk Connect dan wallet baru yang dirilis pada bulan April. Temuan EIP-6963, dusk_requestAccounts, izin per-origin, dan shield untuk otorisasi yang terpisah. Arah pengembangannya adalah merangkum koneksi, penandatanganan, dan otorisasi ke dalam alur standar. Tapi routing Memo, status perantara dari migrasi dua langkah, serta kegagalan senyap di bawah ambang batas—hal-hal ini belum terlihat ada pemeriksaan pravalidasi atau tampilan draft yang dilakukan wallet untuk pengguna di level wallet.
Batu terakhir untuk infrastruktur kelas finansial bukanlah soal seberapa memukau ZK, melainkan apakah ketika pertama kali Memo jembatan salah diisi 500 DUSK, jendela pop-up berani mencegah dengan tulisan merah. Langkah ini tidak dibenahi, sehingga narasi kepatuhan DUSK masih berhenti di backend, belum benar-benar jatuh ke jari pengguna di frontend.
Saya terus menunggu: apakah wallet baru saat migrasi sungguhan akan membuat Memo jadi pemindaian kode atau pilihan dari kontak, bukan sekadar kolom teks dingin. Setelah soal itu terjawab, baru kita bahas apakah dana orang biasa bisa masuk.
#dusk $DUSK
Saat pengguna mengirim DUSK asli ke akun jembatan, di bagian Memo harus mengetik manual sebaris alamat BSC yang diawali 0x. Salah satu digit, kurang satu digit, atau bahkan dibiarkan kosong—dokumennya menulisnya sangat gamblang: “jembatan akan mengabaikan transaksi Anda, dana akan hilang”. Selain itu, untuk sekali transfer keluar lewat jembatan, masih ada biaya tetap yang dipotong terlebih dahulu sebesar 1 DUSK. Nilai minimum yang efektif macet di 1.000000001. Jika di bawah angka itu, bahkan bayangan pun tidak terlihat di sisi BSC.@Dusk
Operasi kebalikannya lebih rumit—untuk memindahkan kembali ERC20/BEP20 ke mainnet, harus melakukan Approve satu kali, lalu Execute migration satu kali. Langkah pertama dilewati, pemula biasanya merasa semuanya sudah selesai, baru kemudian sadar koinnya masih tertinggal di kontrak asal.
Interaksi seperti ini mungkin tidak akan dipersoalkan di kalangan meme coin, tapi Dusk membahas regulated onchain finance. Lembaga, pihak kustodian, dan penerbit yang taat kepatuhan harus masuk; yang mereka nilai bukan “apakah ada peringatan di dokumen”, melainkan “apakah sistem akan mencegah saat pengguna salah klik satu kali itu”.
Kejadian keamanan pada 16 Januari: penyerang mendapatkan akses ke otoritas wallet penandatangan jembatan. Pada 23:24, satu transaksi memindahkan 8,068,000 DUSK; pada 23:27, transaksi lain 8,910,000 “keluar lewat jembatan” hanya bisa dicegah berkat penghentian darurat yang cepat. Setelah itu, pihak resmi sendiri menulis: “layanan jembatan dibangun di atas protokol, mewarisi kepercayaan ekonomi yang nyata”. Memisahkan penandatangan, kejadian, dan hot wallet di sisi backend memperbaiki kepercayaan operasional, tetapi frontend masih membuat pengguna menghadapi presisi Memo dengan daging dan tangan mereka sendiri—di sinilah keduanya tidak nyambung.
Saya akui Dusk Connect dan wallet baru yang dirilis pada bulan April. Temuan EIP-6963, dusk_requestAccounts, izin per-origin, dan shield untuk otorisasi yang terpisah. Arah pengembangannya adalah merangkum koneksi, penandatanganan, dan otorisasi ke dalam alur standar. Tapi routing Memo, status perantara dari migrasi dua langkah, serta kegagalan senyap di bawah ambang batas—hal-hal ini belum terlihat ada pemeriksaan pravalidasi atau tampilan draft yang dilakukan wallet untuk pengguna di level wallet.
Batu terakhir untuk infrastruktur kelas finansial bukanlah soal seberapa memukau ZK, melainkan apakah ketika pertama kali Memo jembatan salah diisi 500 DUSK, jendela pop-up berani mencegah dengan tulisan merah. Langkah ini tidak dibenahi, sehingga narasi kepatuhan DUSK masih berhenti di backend, belum benar-benar jatuh ke jari pengguna di frontend.
Saya terus menunggu: apakah wallet baru saat migrasi sungguhan akan membuat Memo jadi pemindaian kode atau pilihan dari kontak, bukan sekadar kolom teks dingin. Setelah soal itu terjawab, baru kita bahas apakah dana orang biasa bisa masuk.
#dusk $DUSK