Saya sudah membaca whitepaper Dusk itu tiga kali。
Di pembacaan ketiga, ketika saya menggulir ke bawah, mulai muncul keraguan di dalam hati。
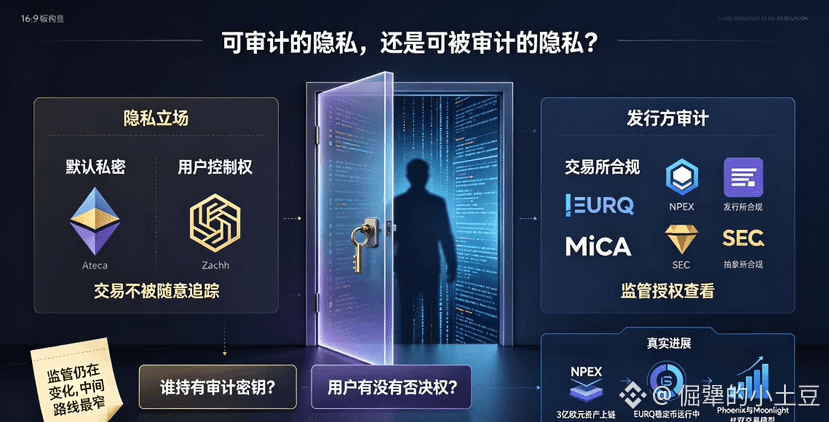
Yang pertama yang sulit dihindari adalah kunci audit. Whitepaper itu terdengar cukup bagus—“privasi yang dapat diaudit”: regulator bisa melihat, tetapi orang biasa tidak bisa. Namun “bisa dilihat” dan “siapa yang bisa melihat” adalah dua hal yang berbeda。
Kalau kunci ini ada di tangan pengguna sendiri, dan pengguna sendiri yang memutuskan kepada siapa detail transaksi diungkapkan, itu benar-benar privasi. Tapi dalam arsitektur Dusk, mekanisme selective disclosure dirancang untuk “penerbit, tempat perdagangan, auditor, atau lembaga regulator”. Secara spesifik di pihak NPEX Belanda, regulator memang bisa melakukan audit secara real-time melalui kunci yang diotorisasi. Masalahnya: apakah pengguna punya hak untuk memveto? Ketika pengguna ingin merahasiakan tetapi regulator menuntut pengungkapan, harus dengar siapa? Deskripsi dalam dokumen tentang siapa yang memegang kendali dan kondisi pemicu tidak selengkap dan sejelas empat kata “privasi default”.
Masalah kedua lebih menusuk titik yang menjadi kekhawatiran saya. Apa taruhan Dusk? Bahwa aplikasi keuangan yang akhirnya akan diatur nantinya membutuhkan kerahasiaan di tingkat protokol. Kalimat itu terdengar indah, tapi ada satu prasyarat—kita harus bertaruh bahwa regulasi tidak akan menjadi lebih ketat.
Bagaimana kalau suatu hari ada yurisdiksi tertentu yang memutuskan bahwa semua transaksi harus benar-benar transparan? Mode Moonlight mungkin bisa menghadapinya, tapi bagaimana dengan Phoenix—apakah langsung dianggap sebagai penghalang kepatuhan? Ini bukan celah yang bisa diisi oleh kode. Kebutuhan regulasi di tiap negara memang berbeda: yang diakui MiCA mungkin tidak diakui SEC. Dusk memilih jalan tengah yang berusaha menyenangkan dua sisi pengguna sekaligus—dua sisi itu masing-masing ingin yang ekstrem. Pada akhirnya, kemungkinan keduanya pun tidak benar-benar puas dengan hasilnya yang paling optimal.
Aset 300 juta euro di NPEX memang sudah masuk ke blockchain, dan stablecoin EURQ juga sedang berjalan—semuanya itu nyata. Saya juga mengakui arah itu—harus ada titik keseimbangan antara privasi dan kepatuhan, bukan memilih satu di antara dua. Tapi kekhawatiran terbesar saya bukan karena teknologinya tidak mampu; melainkan regulasi yang terus berubah secara drastis, sementara mereka memilih jalan yang paling sempit.
Saya akan terus memantau satu sinyal: apakah Dusk memublikasikan syarat pemicu lengkap untuk selective disclosure dan penjelasan mengenai siapa yang memegang kendali? Jika ada, privasi yang dapat diaudit benar-benar bisa diverifikasi sebagai keseimbangan. Jika tidak, kunci dari pintu itu ada di tangan siapa—dan pengguna tidak akan pernah tahu.
Peringatan risiko: Ini adalah observasi pribadi dan tidak merupakan nasihat investasi. DYOR.
#dusk $DUSK @Dusk
Di pembacaan ketiga, ketika saya menggulir ke bawah, mulai muncul keraguan di dalam hati。
Yang pertama yang sulit dihindari adalah kunci audit. Whitepaper itu terdengar cukup bagus—“privasi yang dapat diaudit”: regulator bisa melihat, tetapi orang biasa tidak bisa. Namun “bisa dilihat” dan “siapa yang bisa melihat” adalah dua hal yang berbeda。
Kalau kunci ini ada di tangan pengguna sendiri, dan pengguna sendiri yang memutuskan kepada siapa detail transaksi diungkapkan, itu benar-benar privasi. Tapi dalam arsitektur Dusk, mekanisme selective disclosure dirancang untuk “penerbit, tempat perdagangan, auditor, atau lembaga regulator”. Secara spesifik di pihak NPEX Belanda, regulator memang bisa melakukan audit secara real-time melalui kunci yang diotorisasi. Masalahnya: apakah pengguna punya hak untuk memveto? Ketika pengguna ingin merahasiakan tetapi regulator menuntut pengungkapan, harus dengar siapa? Deskripsi dalam dokumen tentang siapa yang memegang kendali dan kondisi pemicu tidak selengkap dan sejelas empat kata “privasi default”.
Masalah kedua lebih menusuk titik yang menjadi kekhawatiran saya. Apa taruhan Dusk? Bahwa aplikasi keuangan yang akhirnya akan diatur nantinya membutuhkan kerahasiaan di tingkat protokol. Kalimat itu terdengar indah, tapi ada satu prasyarat—kita harus bertaruh bahwa regulasi tidak akan menjadi lebih ketat.
Bagaimana kalau suatu hari ada yurisdiksi tertentu yang memutuskan bahwa semua transaksi harus benar-benar transparan? Mode Moonlight mungkin bisa menghadapinya, tapi bagaimana dengan Phoenix—apakah langsung dianggap sebagai penghalang kepatuhan? Ini bukan celah yang bisa diisi oleh kode. Kebutuhan regulasi di tiap negara memang berbeda: yang diakui MiCA mungkin tidak diakui SEC. Dusk memilih jalan tengah yang berusaha menyenangkan dua sisi pengguna sekaligus—dua sisi itu masing-masing ingin yang ekstrem. Pada akhirnya, kemungkinan keduanya pun tidak benar-benar puas dengan hasilnya yang paling optimal.
Aset 300 juta euro di NPEX memang sudah masuk ke blockchain, dan stablecoin EURQ juga sedang berjalan—semuanya itu nyata. Saya juga mengakui arah itu—harus ada titik keseimbangan antara privasi dan kepatuhan, bukan memilih satu di antara dua. Tapi kekhawatiran terbesar saya bukan karena teknologinya tidak mampu; melainkan regulasi yang terus berubah secara drastis, sementara mereka memilih jalan yang paling sempit.
Saya akan terus memantau satu sinyal: apakah Dusk memublikasikan syarat pemicu lengkap untuk selective disclosure dan penjelasan mengenai siapa yang memegang kendali? Jika ada, privasi yang dapat diaudit benar-benar bisa diverifikasi sebagai keseimbangan. Jika tidak, kunci dari pintu itu ada di tangan siapa—dan pengguna tidak akan pernah tahu.
Peringatan risiko: Ini adalah observasi pribadi dan tidak merupakan nasihat investasi. DYOR.
#dusk $DUSK @Dusk