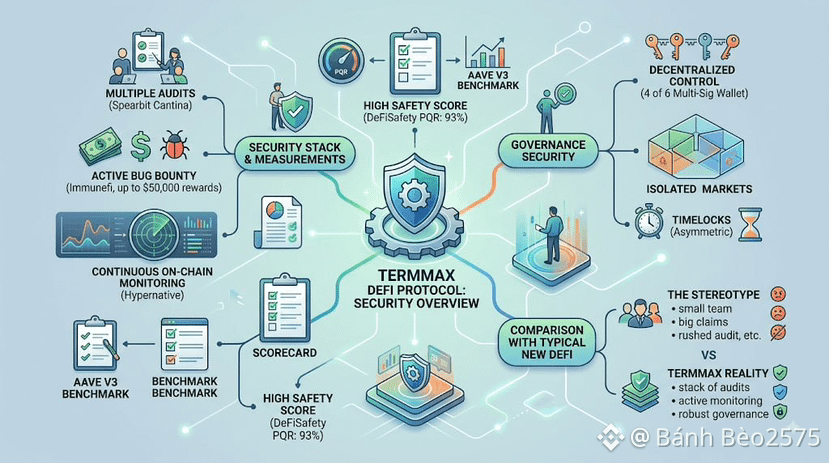
Protokol DeFi baru, tim kecil, klaim besar: kombinasi itu telah menghasilkan stereotip tertentu—dan sebagian besar memang pantas—sebagai contoh kasus. Ada satu audit yang dipercepat sebelum peluncuran, halaman bug bounty yang keberadaannya lebih banyak untuk formalitas, serta sebuah headline exploit dalam tahun pertama yang tak ada yang menyangka karena pada dasarnya tak ada yang benar-benar mengawasi. Pola seperti ini berulang cukup sering sehingga skeptisisme terhadap protokol pinjaman DeFi yang baru menjadi posisi default yang masuk akal.
TermMax terasa canggung di dalam stereotip tersebut, terutama karena tidak cocok dengan pola pada detail yang benar-benar penting. Protokol ini menjalankan beberapa putaran audit melalui kompetisi Cantina milik Spearbit, bukan sekadar satu peninjauan pra-peluncuran. Mereka juga menjalankan bug bounty aktif di Immunefi dengan imbalan kerentanan kritis yang bisa mencapai hingga $50.000, serta menambahkan pemantauan berkelanjutan di rantai dari Hypernative di atas keduanya—mendeteksi aktivitas mencurigakan secara real-time, bukan hanya mengandalkan peninjauan yang sifatnya snapshot. TermMax melaporkan skor PQR DeFiSafety sebesar 93%, sebuah angka yang tim secara eksplisit membandingkannya dengan Aave V3, protokol yang sebagian besar industri jadikan tolok ukur keamanan.
Keamanan tata kelola juga mendapat perlakuan yang serupa: dompet multi-signature 4 dari 6 untuk fungsi admin kritis, pasar yang diisolasi sehingga masalah pada satu pasangan jaminan tidak bisa merembet ke setiap pasar lain di protokol, serta timelock asimetris pada perubahan parameter yang berisiko. Tidak ada yang aneh bagi nama-nama paling mapan dalam ekosistem pinjaman DeFi. Yang benar-benar jarang adalah protokol yang baru diluncurkan pada April 2025.
Audit bertumpuk dan skor keselamatan yang tinggi mengurangi peluang dari kelas kegagalan tertentu tanpa sepenuhnya menghilangkan risiko, dan keterungkapan risiko TermMax sendiri mengatakan demikian. Yang mereka lakukan adalah menempatkan TermMax di luar kategori "baru dan kurang disorot" yang diasumsikan oleh stereotip sebagai default—pembedaan yang layak dibuat sebelum mengesampingkan protokol muda hanya karena usia semata.
@TermMax #TermMax
$BTW $STBL $STAR
TermMax terasa canggung di dalam stereotip tersebut, terutama karena tidak cocok dengan pola pada detail yang benar-benar penting. Protokol ini menjalankan beberapa putaran audit melalui kompetisi Cantina milik Spearbit, bukan sekadar satu peninjauan pra-peluncuran. Mereka juga menjalankan bug bounty aktif di Immunefi dengan imbalan kerentanan kritis yang bisa mencapai hingga $50.000, serta menambahkan pemantauan berkelanjutan di rantai dari Hypernative di atas keduanya—mendeteksi aktivitas mencurigakan secara real-time, bukan hanya mengandalkan peninjauan yang sifatnya snapshot. TermMax melaporkan skor PQR DeFiSafety sebesar 93%, sebuah angka yang tim secara eksplisit membandingkannya dengan Aave V3, protokol yang sebagian besar industri jadikan tolok ukur keamanan.
Keamanan tata kelola juga mendapat perlakuan yang serupa: dompet multi-signature 4 dari 6 untuk fungsi admin kritis, pasar yang diisolasi sehingga masalah pada satu pasangan jaminan tidak bisa merembet ke setiap pasar lain di protokol, serta timelock asimetris pada perubahan parameter yang berisiko. Tidak ada yang aneh bagi nama-nama paling mapan dalam ekosistem pinjaman DeFi. Yang benar-benar jarang adalah protokol yang baru diluncurkan pada April 2025.
Audit bertumpuk dan skor keselamatan yang tinggi mengurangi peluang dari kelas kegagalan tertentu tanpa sepenuhnya menghilangkan risiko, dan keterungkapan risiko TermMax sendiri mengatakan demikian. Yang mereka lakukan adalah menempatkan TermMax di luar kategori "baru dan kurang disorot" yang diasumsikan oleh stereotip sebagai default—pembedaan yang layak dibuat sebelum mengesampingkan protokol muda hanya karena usia semata.
@TermMax #TermMax
$BTW $STBL $STAR