Senja (Dusk) sekarang memiliki ciri yang sangat jelas dalam arsitekturnya—secara sengaja “memecah” semuanya.
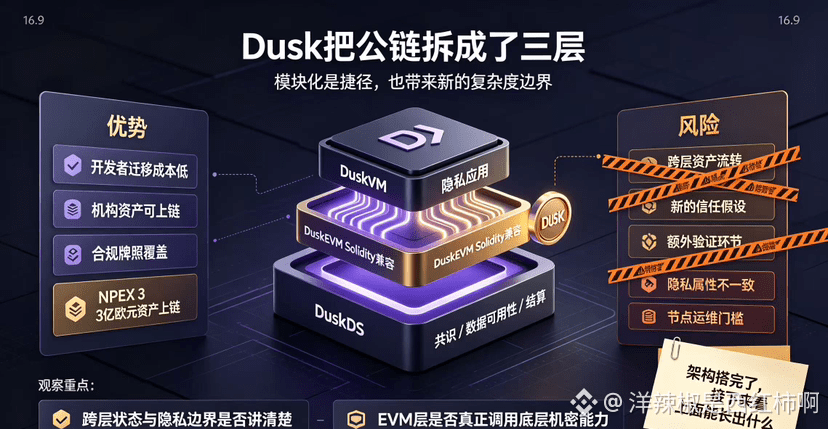
Berbeda dengan kebanyakan public chain yang menyatukan konsensus, eksekusi, dan penyelesaian (settlement) dalam satu tumpukan monolitik, Dusk memisahkan ketiganya. Paling bawah ada DuskDS, yang menangani konsensus, ketersediaan data, dan settlement; di tengah terpasang DuskEVM yang sepenuhnya kompatibel dengan Solidity, sehingga pengembang yang pindah dari Ethereum hampir tidak perlu mengubah kode; paling atas ada lapisan DuskVM yang khusus untuk menjalankan aplikasi privasi native. Tiga lapisan ini masing-masing mengurus bagiannya, dan semuanya dihubungkan oleh satu token DUSK yang sama.
Motivasi dari pilihan ini tidak sulit dipahami. Membuat sebuah chain yang mandiri, biaya terbesar adalah pengembang harus mempelajari ulang toolchain, sehingga pertumbuhan ekosistem akan sangat lambat. Dengan menempelkan lapisan EVM, Solidity, Hardhat, MetaMask, dan berbagai alat yang sudah ada dapat langsung digunakan, sehingga gesekan saat merekrut pengembang menjadi jauh lebih rendah.
Namun, biaya dari pilihan ini juga sangat langsung—kompleksitas meningkat, dan peningkatan itu terjadi di tempat yang paling krusial.
Aliran lintas-lapisan berarti muncul asumsi kepercayaan yang baru serta permukaan serangan yang baru. Aset yang berpindah antara DuskDS dan DuskEVM memerlukan bridging secara native. Meskipun tidak perlu membungkus aset atau menyediakan kustodian, bridging lintas-lapisan tetap menghadirkan tahapan verifikasi tambahan. Dalam beberapa tahun terakhir, insiden yang muncul akibat desain lintas-lapisan jauh lebih banyak daripada insiden yang murni berasal dari virtual machine-nya.
Ada satu masalah lain yang mudah terlewat—distribusi node. Dusk menggunakan konsensus SBA, yang mengharuskan node tetap online dan konfigurasi dilakukan dengan tepat. Ambang batas ini memang menjamin keamanan jaringan, tetapi juga berarti biaya perangkat keras dan operasional bagi peserta biasa untuk menjalankan node dalam jangka panjang tidak rendah. Jika node perlahan terkonsentrasi pada sejumlah pemegang besar, sebaik apa pun arsitekturnya, pada akhirnya akan berubah kualitasnya.
Jadi sekarang, ketika saya melihat Dusk, fokus saya bukan pada berapa banyak lapisan yang dimilikinya atau berapa TPS-nya. Ada dua hal yang saya perhatikan: pertama, apakah status aset lintas-lapisan dan batas privasi dijelaskan dengan jelas; kedua, jenis aplikasi yang muncul di lapisan EVM—jika semuanya hanya aplikasi protokol umum yang dipindahkan, maka modularitas hanya mengganti cara rekrutmen investor; tetapi jika ada aplikasi yang benar-benar memanggil kemampuan rahasia di lapisan bawah (misalnya menggunakan order book terenkripsi milik Hedger atau sekuritas rahasia standar XSC), barulah terlihat bahwa diferensiasi arsitektur ini benar-benar sedang digunakan.
Arsitektur sudah disusun; selanjutnya lihat apa yang bisa tumbuh di atasnya.
#dusk $DUSK @Dusk
Berbeda dengan kebanyakan public chain yang menyatukan konsensus, eksekusi, dan penyelesaian (settlement) dalam satu tumpukan monolitik, Dusk memisahkan ketiganya. Paling bawah ada DuskDS, yang menangani konsensus, ketersediaan data, dan settlement; di tengah terpasang DuskEVM yang sepenuhnya kompatibel dengan Solidity, sehingga pengembang yang pindah dari Ethereum hampir tidak perlu mengubah kode; paling atas ada lapisan DuskVM yang khusus untuk menjalankan aplikasi privasi native. Tiga lapisan ini masing-masing mengurus bagiannya, dan semuanya dihubungkan oleh satu token DUSK yang sama.
Motivasi dari pilihan ini tidak sulit dipahami. Membuat sebuah chain yang mandiri, biaya terbesar adalah pengembang harus mempelajari ulang toolchain, sehingga pertumbuhan ekosistem akan sangat lambat. Dengan menempelkan lapisan EVM, Solidity, Hardhat, MetaMask, dan berbagai alat yang sudah ada dapat langsung digunakan, sehingga gesekan saat merekrut pengembang menjadi jauh lebih rendah.
Namun, biaya dari pilihan ini juga sangat langsung—kompleksitas meningkat, dan peningkatan itu terjadi di tempat yang paling krusial.
Aliran lintas-lapisan berarti muncul asumsi kepercayaan yang baru serta permukaan serangan yang baru. Aset yang berpindah antara DuskDS dan DuskEVM memerlukan bridging secara native. Meskipun tidak perlu membungkus aset atau menyediakan kustodian, bridging lintas-lapisan tetap menghadirkan tahapan verifikasi tambahan. Dalam beberapa tahun terakhir, insiden yang muncul akibat desain lintas-lapisan jauh lebih banyak daripada insiden yang murni berasal dari virtual machine-nya.
Ada satu masalah lain yang mudah terlewat—distribusi node. Dusk menggunakan konsensus SBA, yang mengharuskan node tetap online dan konfigurasi dilakukan dengan tepat. Ambang batas ini memang menjamin keamanan jaringan, tetapi juga berarti biaya perangkat keras dan operasional bagi peserta biasa untuk menjalankan node dalam jangka panjang tidak rendah. Jika node perlahan terkonsentrasi pada sejumlah pemegang besar, sebaik apa pun arsitekturnya, pada akhirnya akan berubah kualitasnya.
Jadi sekarang, ketika saya melihat Dusk, fokus saya bukan pada berapa banyak lapisan yang dimilikinya atau berapa TPS-nya. Ada dua hal yang saya perhatikan: pertama, apakah status aset lintas-lapisan dan batas privasi dijelaskan dengan jelas; kedua, jenis aplikasi yang muncul di lapisan EVM—jika semuanya hanya aplikasi protokol umum yang dipindahkan, maka modularitas hanya mengganti cara rekrutmen investor; tetapi jika ada aplikasi yang benar-benar memanggil kemampuan rahasia di lapisan bawah (misalnya menggunakan order book terenkripsi milik Hedger atau sekuritas rahasia standar XSC), barulah terlihat bahwa diferensiasi arsitektur ini benar-benar sedang digunakan.
Arsitektur sudah disusun; selanjutnya lihat apa yang bisa tumbuh di atasnya.
#dusk $DUSK @Dusk