#dusk @Dusk $DUSK
Bagaimana jika privasi dan keterverifikasian tidak pernah benar-benar berlawanan—hanya saja penerapannya yang buruk bila digabungkan?
Saya menemukan XSC saat menyelami confidential computing untuk smart contract, mencoba memahami mengapa "pribadi" dan "dapat diaudit" hampir tidak pernah muncul dalam satu kalimat. Yang menarik perhatian saya bukan kriptografinya semata, melainkan betapa santainya industri ini menerima bahwa Anda harus memilih salah satu.
Itulah trade-off yang tidak pernah dipertanyakan orang: transparansi demi kepercayaan, atau privasi demi perlindungan. Pilih salah satu.
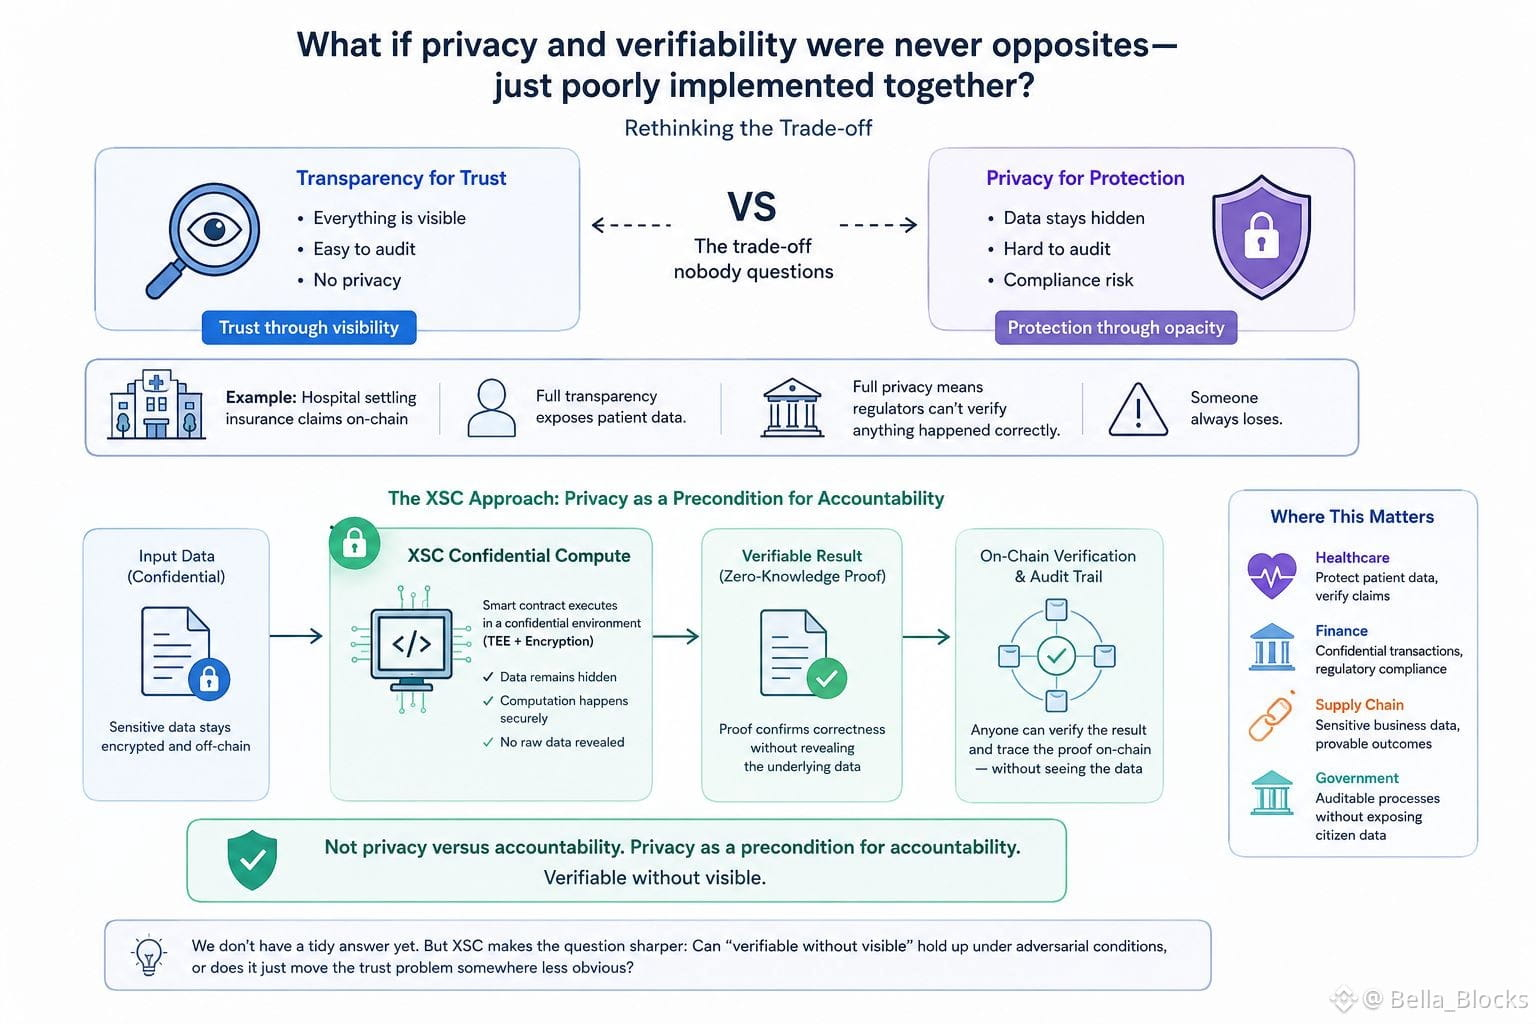
Bayangkan sebuah rumah sakit menyelesaikan klaim asuransi di-chain. Transparansi penuh akan mengekspos data pasien. Privasi penuh berarti regulator tidak bisa memverifikasi apa pun bahwa semuanya berjalan dengan benar. Pada akhirnya, selalu ada yang kalah.
Pendekatan XSC adalah memungkinkan kontrak membuktikan kebenaran tanpa mengungkap data yang mendasarinya—komputasi berlangsung secara rahasia, tetapi hasilnya membawa jejak yang bisa diverifikasi. Bukan privasi versus akuntabilitas. Privasi sebagai prasyarat akuntabilitas.
Ini mungkin hanya sebuah pergeseran kecil, tetapi membuat default yang selama ini diperlakukan seperti fisika—bukan pilihan desain—menjadi mengganggu.
Dan ini muncul di mana-mana dalam teknologi, tidak hanya kripto: kita terus membangun sistem yang memaksa pilihan biner antara visibilitas dan perlindungan, lalu bertindak seolah kaget ketika tidak ada pihak yang benar-benar puas.
Jadi, ke mana ini membawa skenario penggunaan standar—sebuah shared ledger di antara pihak-pihak yang tidak sepenuhnya saling percaya, tetapi juga tidak ingin mengekspos semuanya? Apakah "terverifikasi tanpa terlihat" benar-benar bertahan dalam kondisi adversarial, ataukah itu hanya memindahkan masalah kepercayaan ke tempat yang kurang jelas?
Saya tidak punya jawaban yang rapi. Tapi XSC membuat pertanyaannya menjadi lebih tajam dibanding sebelumnya.
$KII
$AIO
Bagaimana jika privasi dan keterverifikasian tidak pernah benar-benar berlawanan—hanya saja penerapannya yang buruk bila digabungkan?
Saya menemukan XSC saat menyelami confidential computing untuk smart contract, mencoba memahami mengapa "pribadi" dan "dapat diaudit" hampir tidak pernah muncul dalam satu kalimat. Yang menarik perhatian saya bukan kriptografinya semata, melainkan betapa santainya industri ini menerima bahwa Anda harus memilih salah satu.
Itulah trade-off yang tidak pernah dipertanyakan orang: transparansi demi kepercayaan, atau privasi demi perlindungan. Pilih salah satu.
Bayangkan sebuah rumah sakit menyelesaikan klaim asuransi di-chain. Transparansi penuh akan mengekspos data pasien. Privasi penuh berarti regulator tidak bisa memverifikasi apa pun bahwa semuanya berjalan dengan benar. Pada akhirnya, selalu ada yang kalah.
Pendekatan XSC adalah memungkinkan kontrak membuktikan kebenaran tanpa mengungkap data yang mendasarinya—komputasi berlangsung secara rahasia, tetapi hasilnya membawa jejak yang bisa diverifikasi. Bukan privasi versus akuntabilitas. Privasi sebagai prasyarat akuntabilitas.
Ini mungkin hanya sebuah pergeseran kecil, tetapi membuat default yang selama ini diperlakukan seperti fisika—bukan pilihan desain—menjadi mengganggu.
Dan ini muncul di mana-mana dalam teknologi, tidak hanya kripto: kita terus membangun sistem yang memaksa pilihan biner antara visibilitas dan perlindungan, lalu bertindak seolah kaget ketika tidak ada pihak yang benar-benar puas.
Jadi, ke mana ini membawa skenario penggunaan standar—sebuah shared ledger di antara pihak-pihak yang tidak sepenuhnya saling percaya, tetapi juga tidak ingin mengekspos semuanya? Apakah "terverifikasi tanpa terlihat" benar-benar bertahan dalam kondisi adversarial, ataukah itu hanya memindahkan masalah kepercayaan ke tempat yang kurang jelas?
Saya tidak punya jawaban yang rapi. Tapi XSC membuat pertanyaannya menjadi lebih tajam dibanding sebelumnya.
$KII
$AIO